Ochrona DDoS SkyGuard
Filtracja ataków w Polsce, bez odcinania Twoich adresów.
- Filtracja L3/L4/L7 bez blackholingu
- Scrubbing w Warszawie i we Wrocławiu
- Ochrona hostingu i sieci operatorów
Partner infrastrukturalny dla operatorów ISP, hostingu i firm
Chronimy przed atakami DDoS na własnej sieci i przejmujemy opiekę nad IT. Podłączenie, ochronę i zakres wsparcia dobieramy do Twojej infrastruktury.
AS202520
Własna sieć
Otwarta polityka peeringu i obecność na polskich punktach wymiany ruchu.
2
Centra scrubbingu w Polsce
Warszawa · Wrocław, połączone trzema niezależnymi trasami.
400 Gbps
Czystego pasma po filtracji
Pasma od 100 Mbps do 400 Gbps, dobierane do ruchu klienta.
9 Tbps
Największy odparty atak
Zatrzymany na naszej infrastrukturze bez blackholingu adresów klientów.
Jak to działa
Twoje prefiksy rozgłaszamy z sieci SkyPass, więc cały ruch, także atak, trafia najpierw do nas.
Klastry scrubbingowe filtrują ruch w warstwach L3/L4/L7 i odrzucają atak w czasie rzeczywistym, bez blackholingu Twoich adresów.
Oczyszczony ruch wraca do Ciebie tunelem, sesją BGP albo bezpośrednim łączem.
Dlaczego SkyPass
Sieć sprawdzisz w PeeringDB i Looking Glass, a działanie ochrony w panelu klienta.
Własny AS, klastry scrubbingowe i NOC. Gdy problem leży na styku usług, nie godzisz kilku dostawców.
Od lat chronimy serwery gier, dlatego profile filtracji dopasowujemy do konkretnych gier i protokołów.
Po ataku dostajesz raport, a w panelu historię ataków i zrzut ruchu tcpdump do pobrania.
SkyGuard sprawdzisz na swoim ruchu, bez wpływu na produkcję, zanim podpiszesz dłuższą umowę.
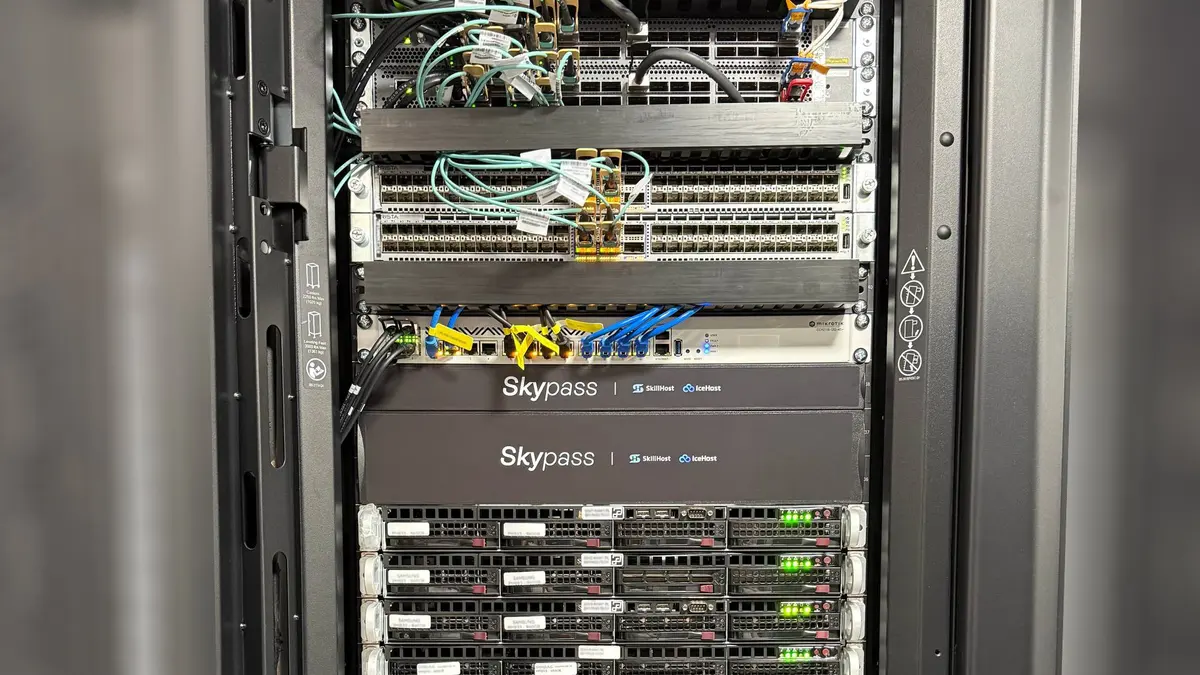
Sprzęt i technologie, z których korzystamy
Sieć anycast
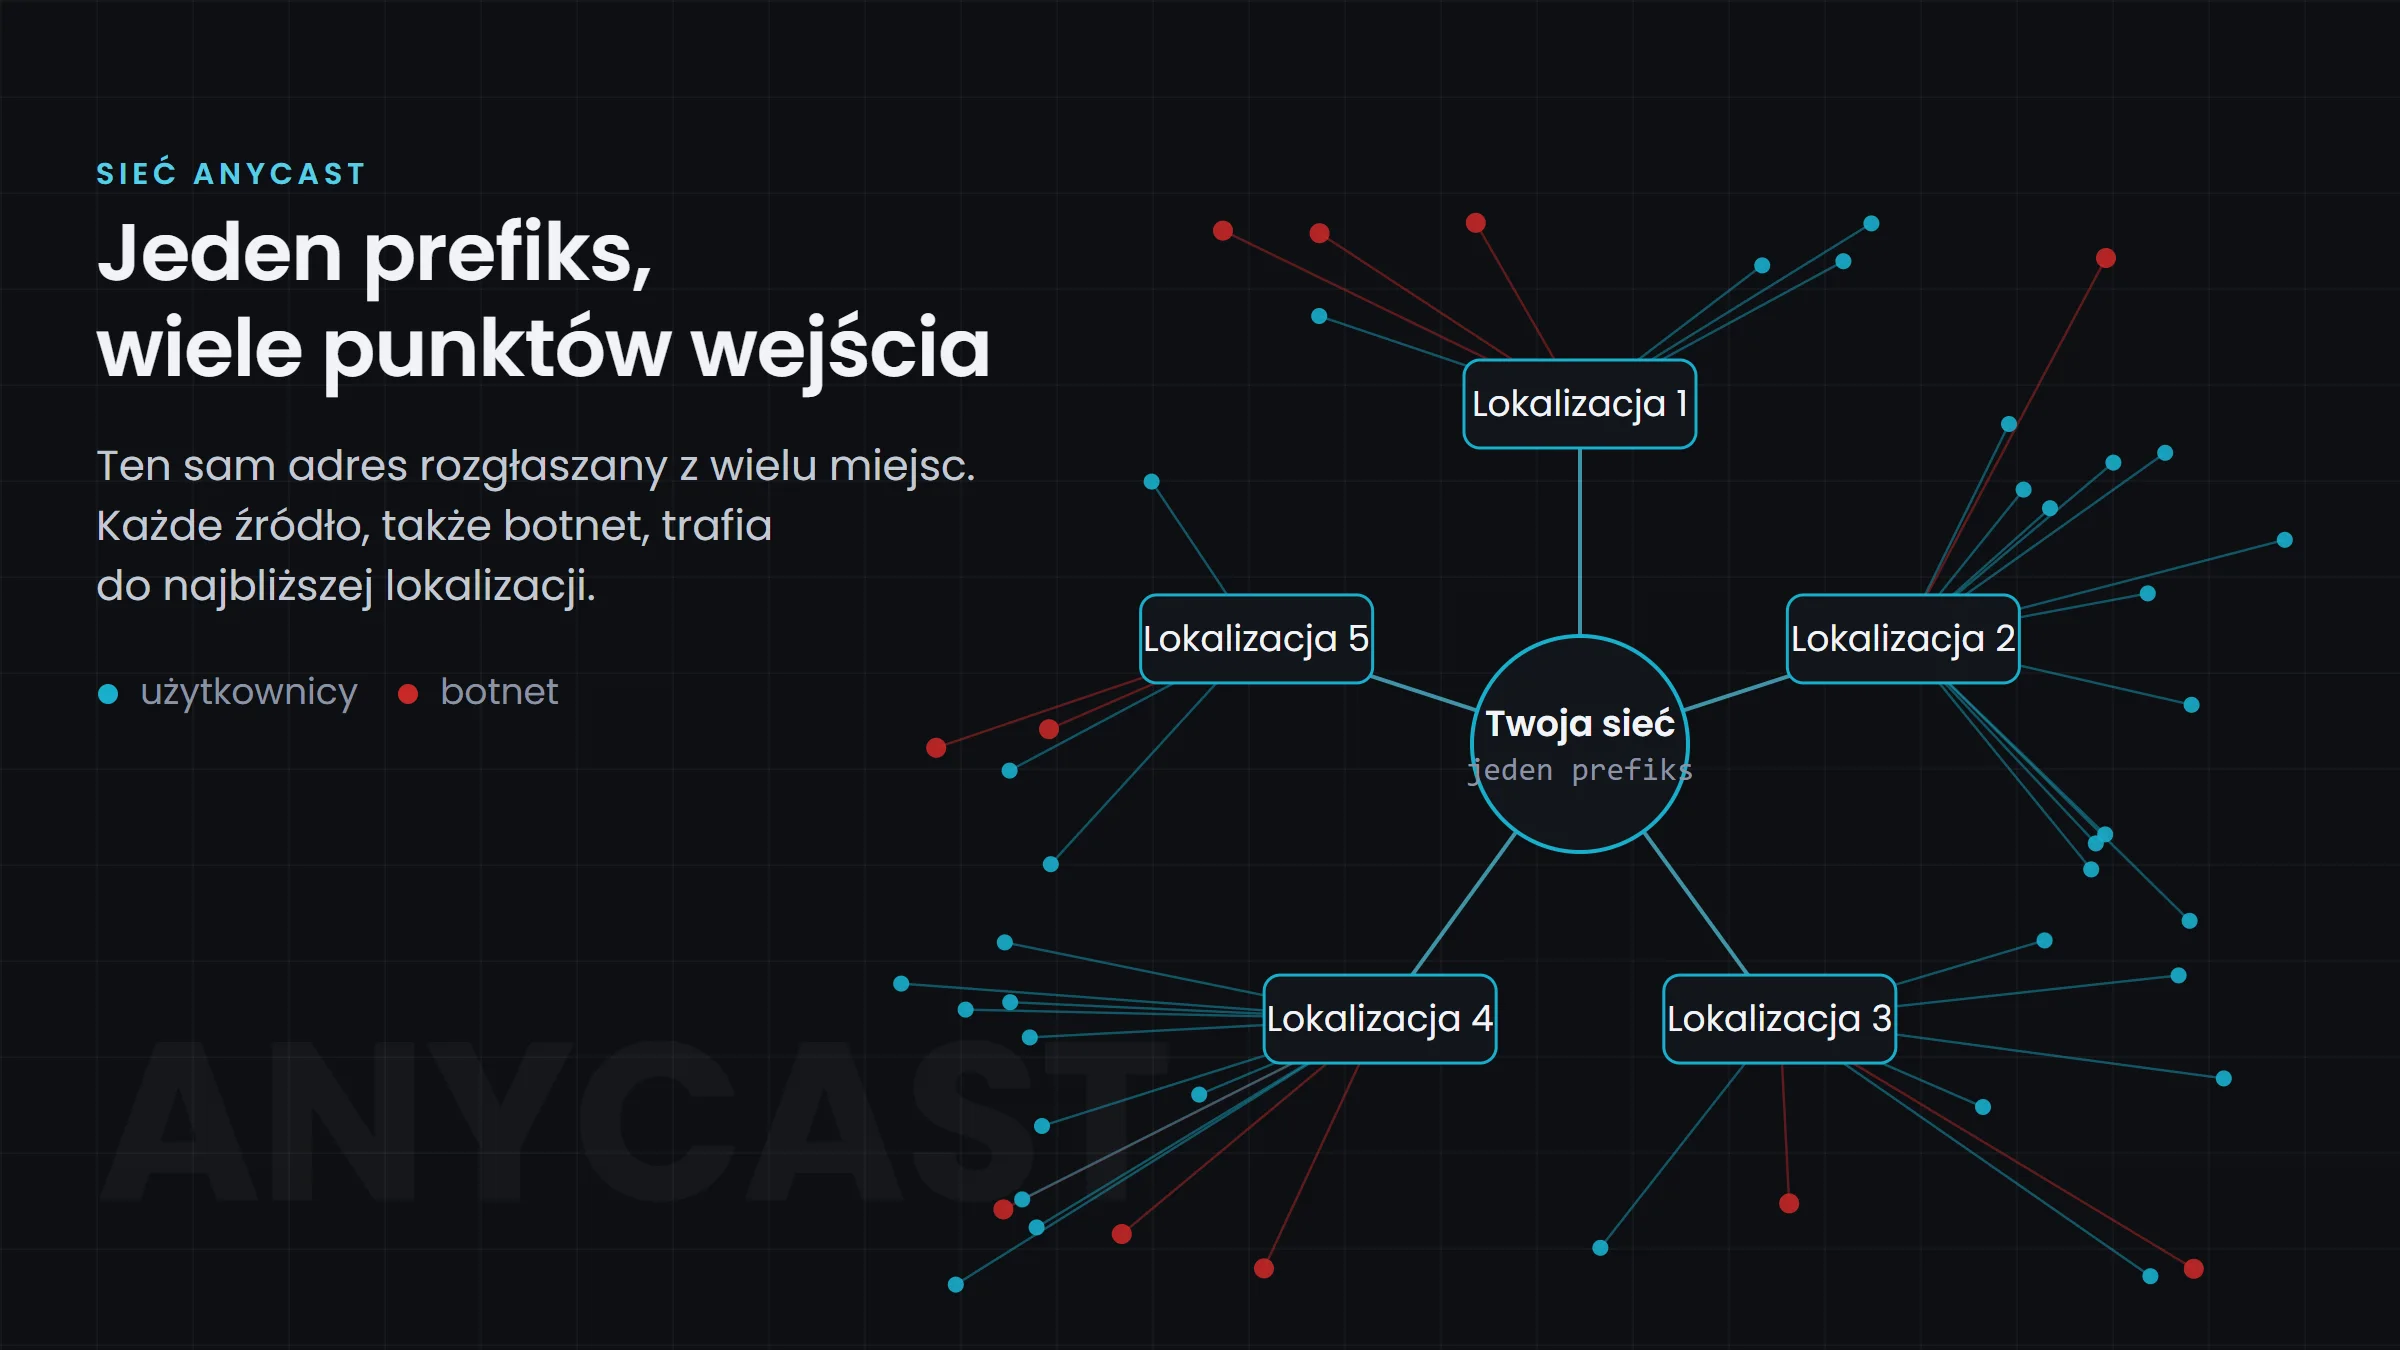
Nasza sieć jest anycastowana w wielu lokalizacjach, więc atak nie trafia w jedno miejsce, tylko rozkłada się na wiele punktów wejścia.
Ruch z różnych kierunków wchodzi do sieci w różnych miejscach.
Część ataku odrzucamy blisko źródła, a nie w jednym centralnym punkcie.
Każda lokalizacja przyjmuje tylko fragment wolumenu ataku.
Na tej samej sieci i ochronie działają na co dzień IceHost (serwery Minecraft) i SkillHost (VPS, VDS i serwery dedykowane).


Rozwiązania
Ochrona przed atakami DDoS, własna sieć i opieka nad IT Twojej firmy u jednego partnera.
Filtracja ataków w Polsce, bez odcinania Twoich adresów.
Podłączenie do sieci SkyPass zdalnie albo fizycznie w centrach danych.
Na miejscu we Wrocławiu i w Krakowie, zdalnie w całej Polsce i UE.
Zaufanie w branży
Ze SkyGuard korzystają operatorzy ISP i marki hostingowe, dla których przestój w czasie ataku to realna strata. Zamiast logotypów pokazujemy to, co sprawdzisz sam.
Sieci operatorskie z integracją BGP i politykami per prefiks. Skuteczność filtracji klienci widzą na własnych wykresach.
Profile filtracji dla silników gier i protokołów.
Otwarty peering, obecność na polskich punktach wymiany ruchu i publiczny wpis AS202520 w PeeringDB.
Jak zaczynamy
Zaczynamy od Twojej infrastruktury i wymagań, a nie od cennika.
Poznajemy topologię, ruch szczytowy i wymagania, a potem proponujemy wariant ochrony albo zakres wsparcia IT z ofertą.
Zestawiamy tunele, sesje BGP i polityki filtracji albo przejmujemy IT etapami. Testy prowadzimy bez wpływu na produkcję.
Aktywna ochrona z monitoringiem NOC 24/7 albo stała opieka IT z regularnymi raportami.
Ochronę SkyGuard możesz przetestować na własnym ruchu, zanim podpiszesz dłuższą umowę.
FAQ
Odpowiedzi dla osób, które decydują o budżecie, i dla inżynierów, którzy będą to wdrażać.
Blog
Piszemy o sieci, ochronie DDoS i infrastrukturze na podstawie naszej codziennej pracy.
7 min czytania
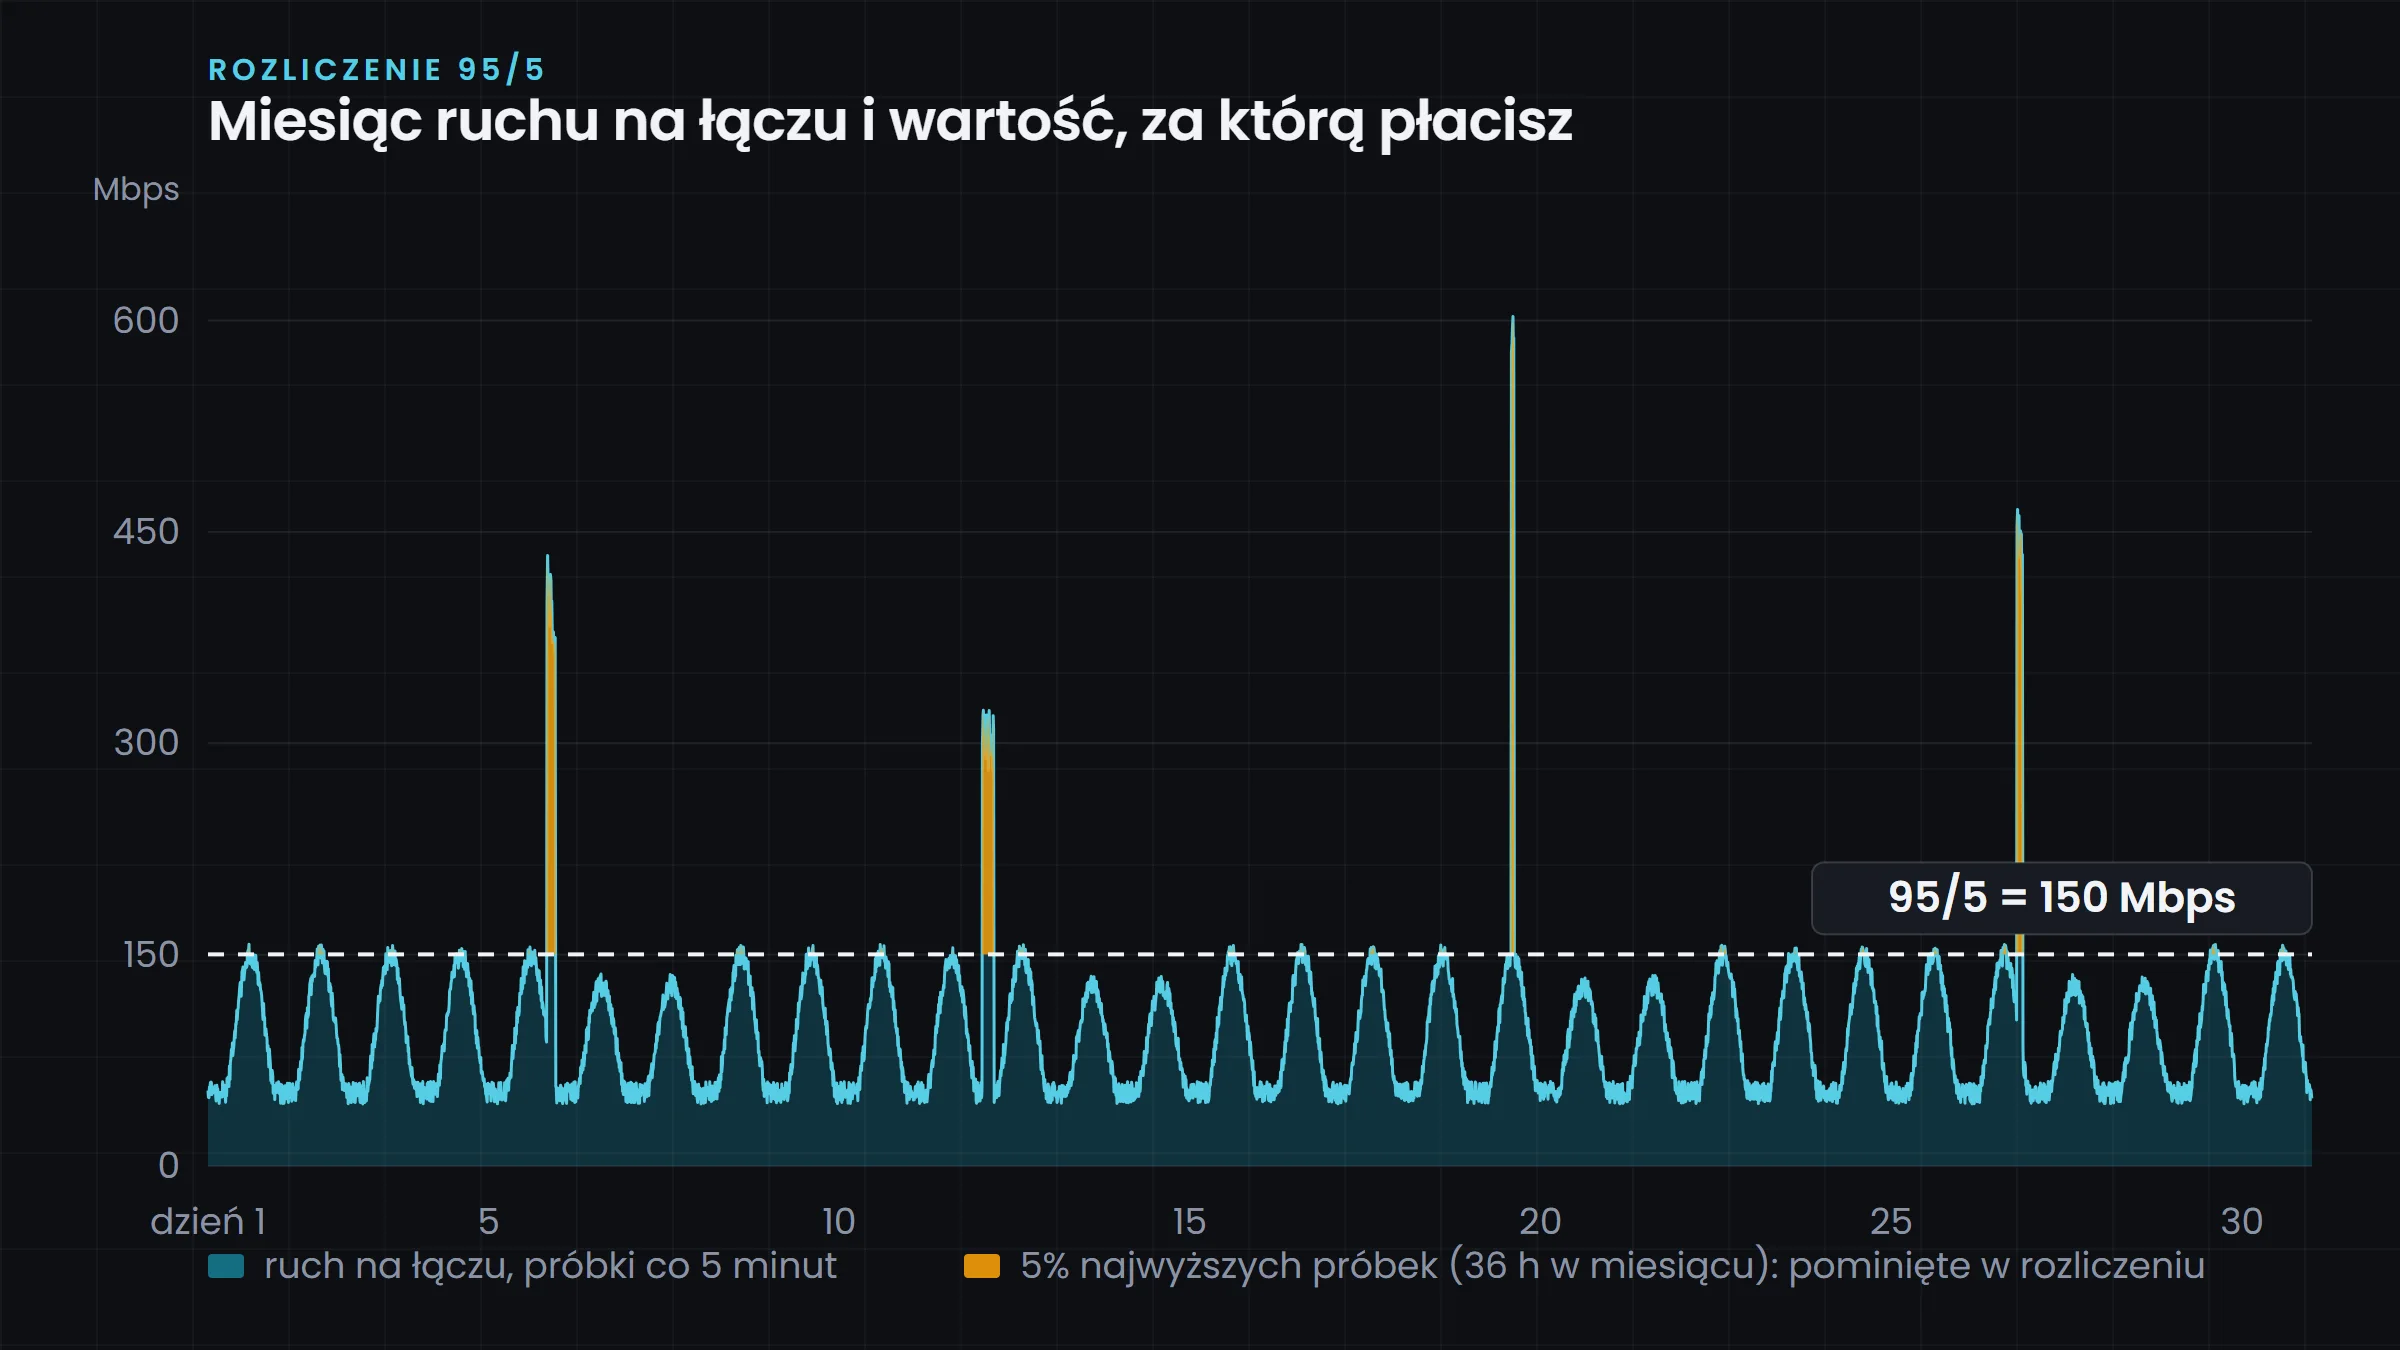
Jak operatorzy liczą 95. percentyl łącza, ile godzin szczytu w miesiącu nie wchodzi do rachunku i kiedy 95/5 opłaca się bardziej niż rozliczenie po transferze albo stałe pasmo.
6 min czytania
Jak działa anycast w BGP, czym różni się od unicastu i dlaczego sieć rozgłaszana z wielu lokalizacji przyjmuje atak DDoS lepiej niż pojedynczy punkt wejścia. Zalety, ograniczenia i przykład z sieci SkyPass.
8 min czytania
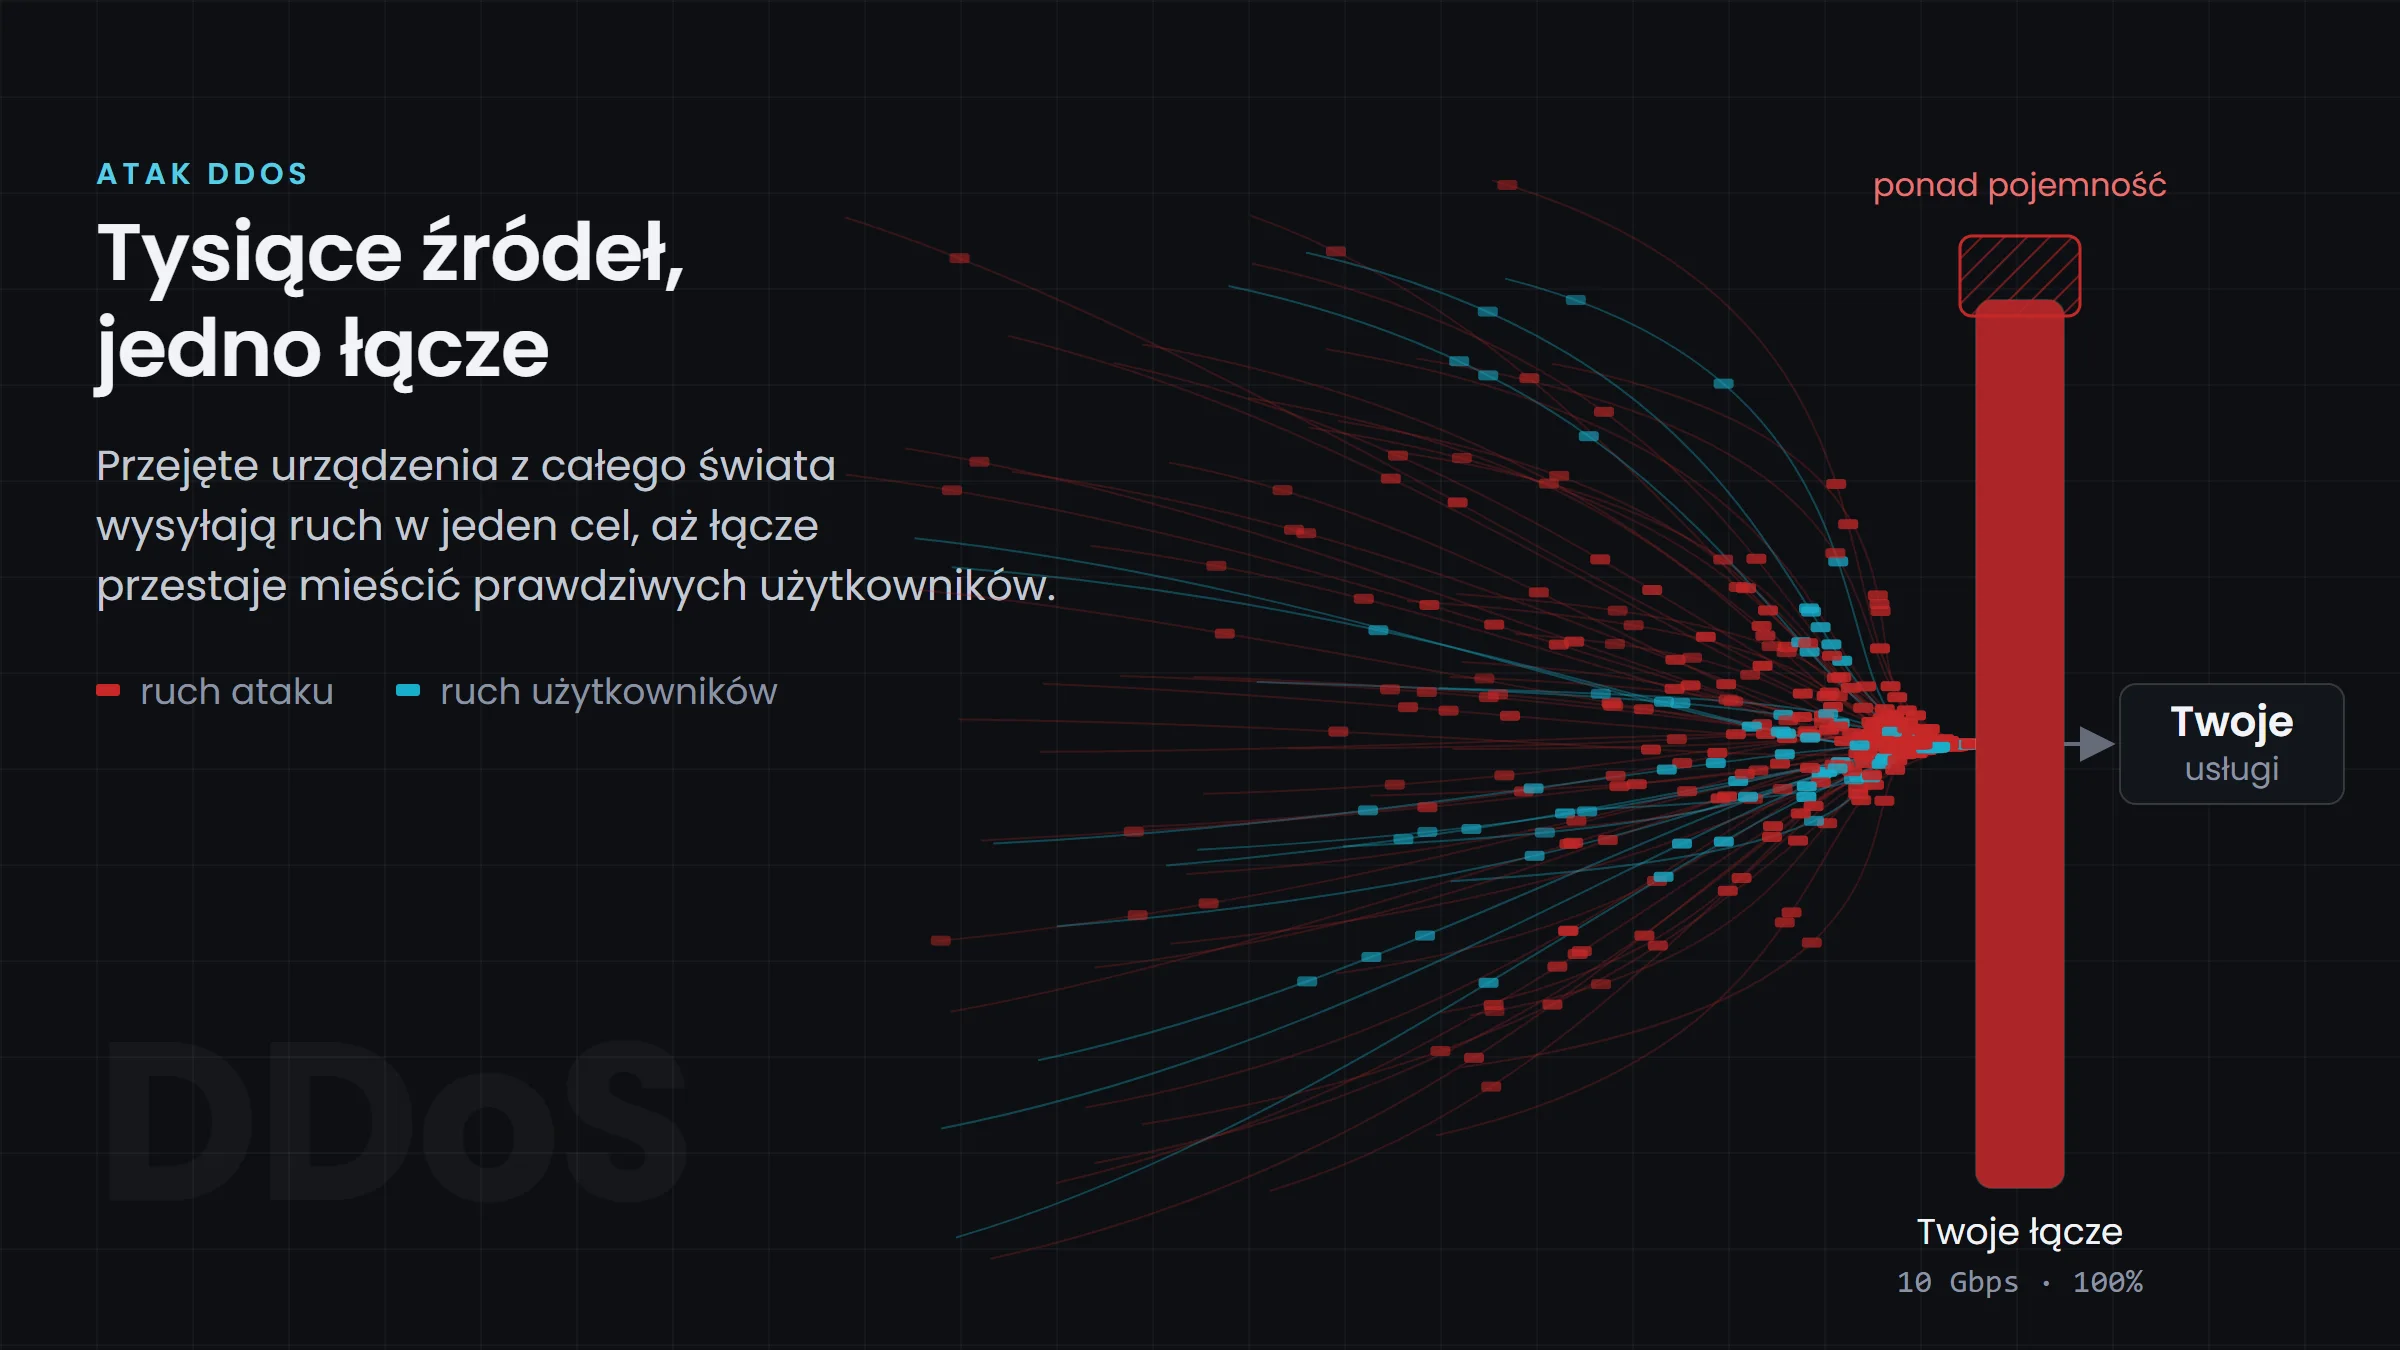
Czym jest atak DDoS, jak działają ataki wolumetryczne, protokołowe i aplikacyjne, ile kosztuje brak przygotowania i co zrobić, zanim atak się zacznie. Z przykładem z sieci operatora ISP.
Kontakt
Opisz, co chronisz lub utrzymujesz, a zaproponujemy wariant usługi i sposób podłączenia.
Po wysłaniu formularza wracamy do Ciebie z pytaniami o szczegóły albo z propozycją kolejnego kroku: rozmowy, testów lub oferty.