8 min czytania
Atak DDoS: co to jest i dlaczego warto być przygotowanym
Czym jest atak DDoS, jak działają ataki wolumetryczne, protokołowe i aplikacyjne, ile kosztuje brak przygotowania i co zrobić, zanim atak się zacznie. Z przykładem z sieci operatora ISP.
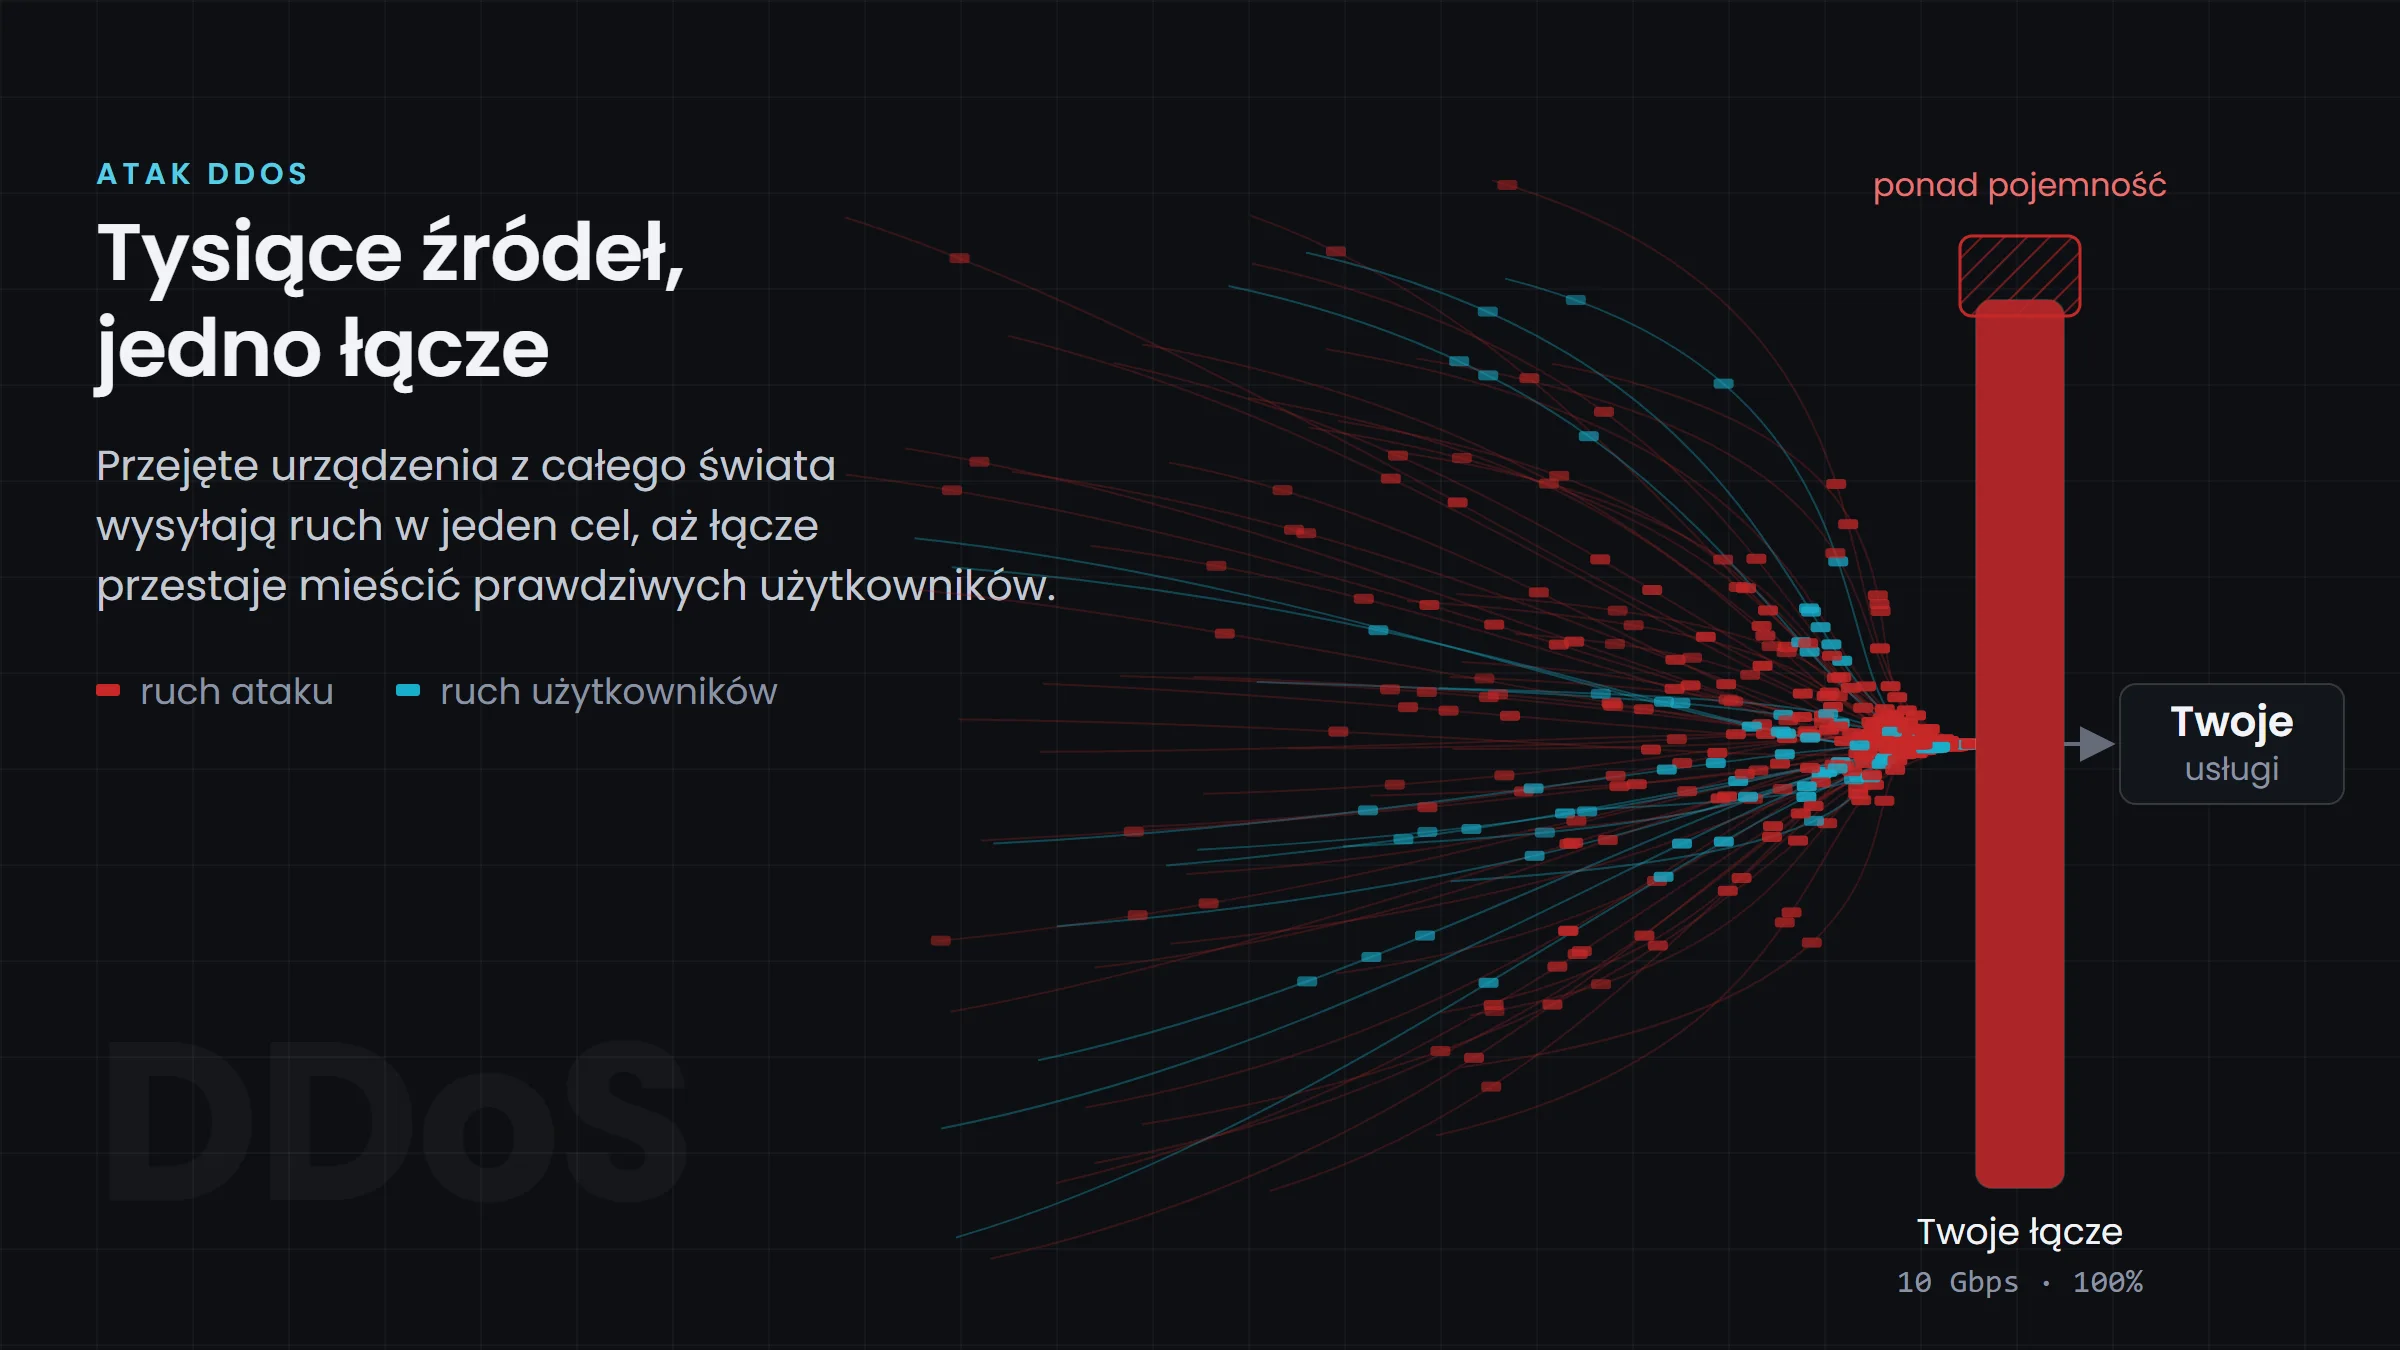
Atak DDoS (po angielsku Distributed Denial of Service, rozproszona odmowa usługi) polega na zalaniu łącza, urządzenia sieciowego albo aplikacji taką ilością ruchu z wielu źródeł, żeby prawdziwi użytkownicy nie mogli z niej korzystać. To nie włamanie i nie kradzież danych. Celem jest niedostępność: sklep, który nie przyjmuje zamówień, serwer gry, na którym nie da się grać, sieć operatora, w której tysiące abonentów traci internet. Poniżej tłumaczymy, jak wyglądają takie ataki, kto je przeprowadza i dlaczego przygotowanie przed atakiem jest tańsze niż reakcja w jego trakcie.
Jak wygląda atak DDoS od środka
Za „rozproszenie” w nazwie odpowiada botnet: sieć przejętych urządzeń, które na rozkaz wysyłają ruch w jeden cel. Są to domowe routery z fabrycznymi hasłami, kamery IP, serwery z niezałatanymi lukami, czasem zwykłe komputery. Ich właściciele zazwyczaj nie wiedzą, że biorą udział w ataku.
Atakujący nie musi być specjalistą. Usługi typu „stresser” i „booter” sprzedają ataki na zamówienie, a wybór celu i czasu trwania sprowadza się do wypełnienia formularza. Dlatego ataki są tanie dla atakującego i drogie dla ofiary.
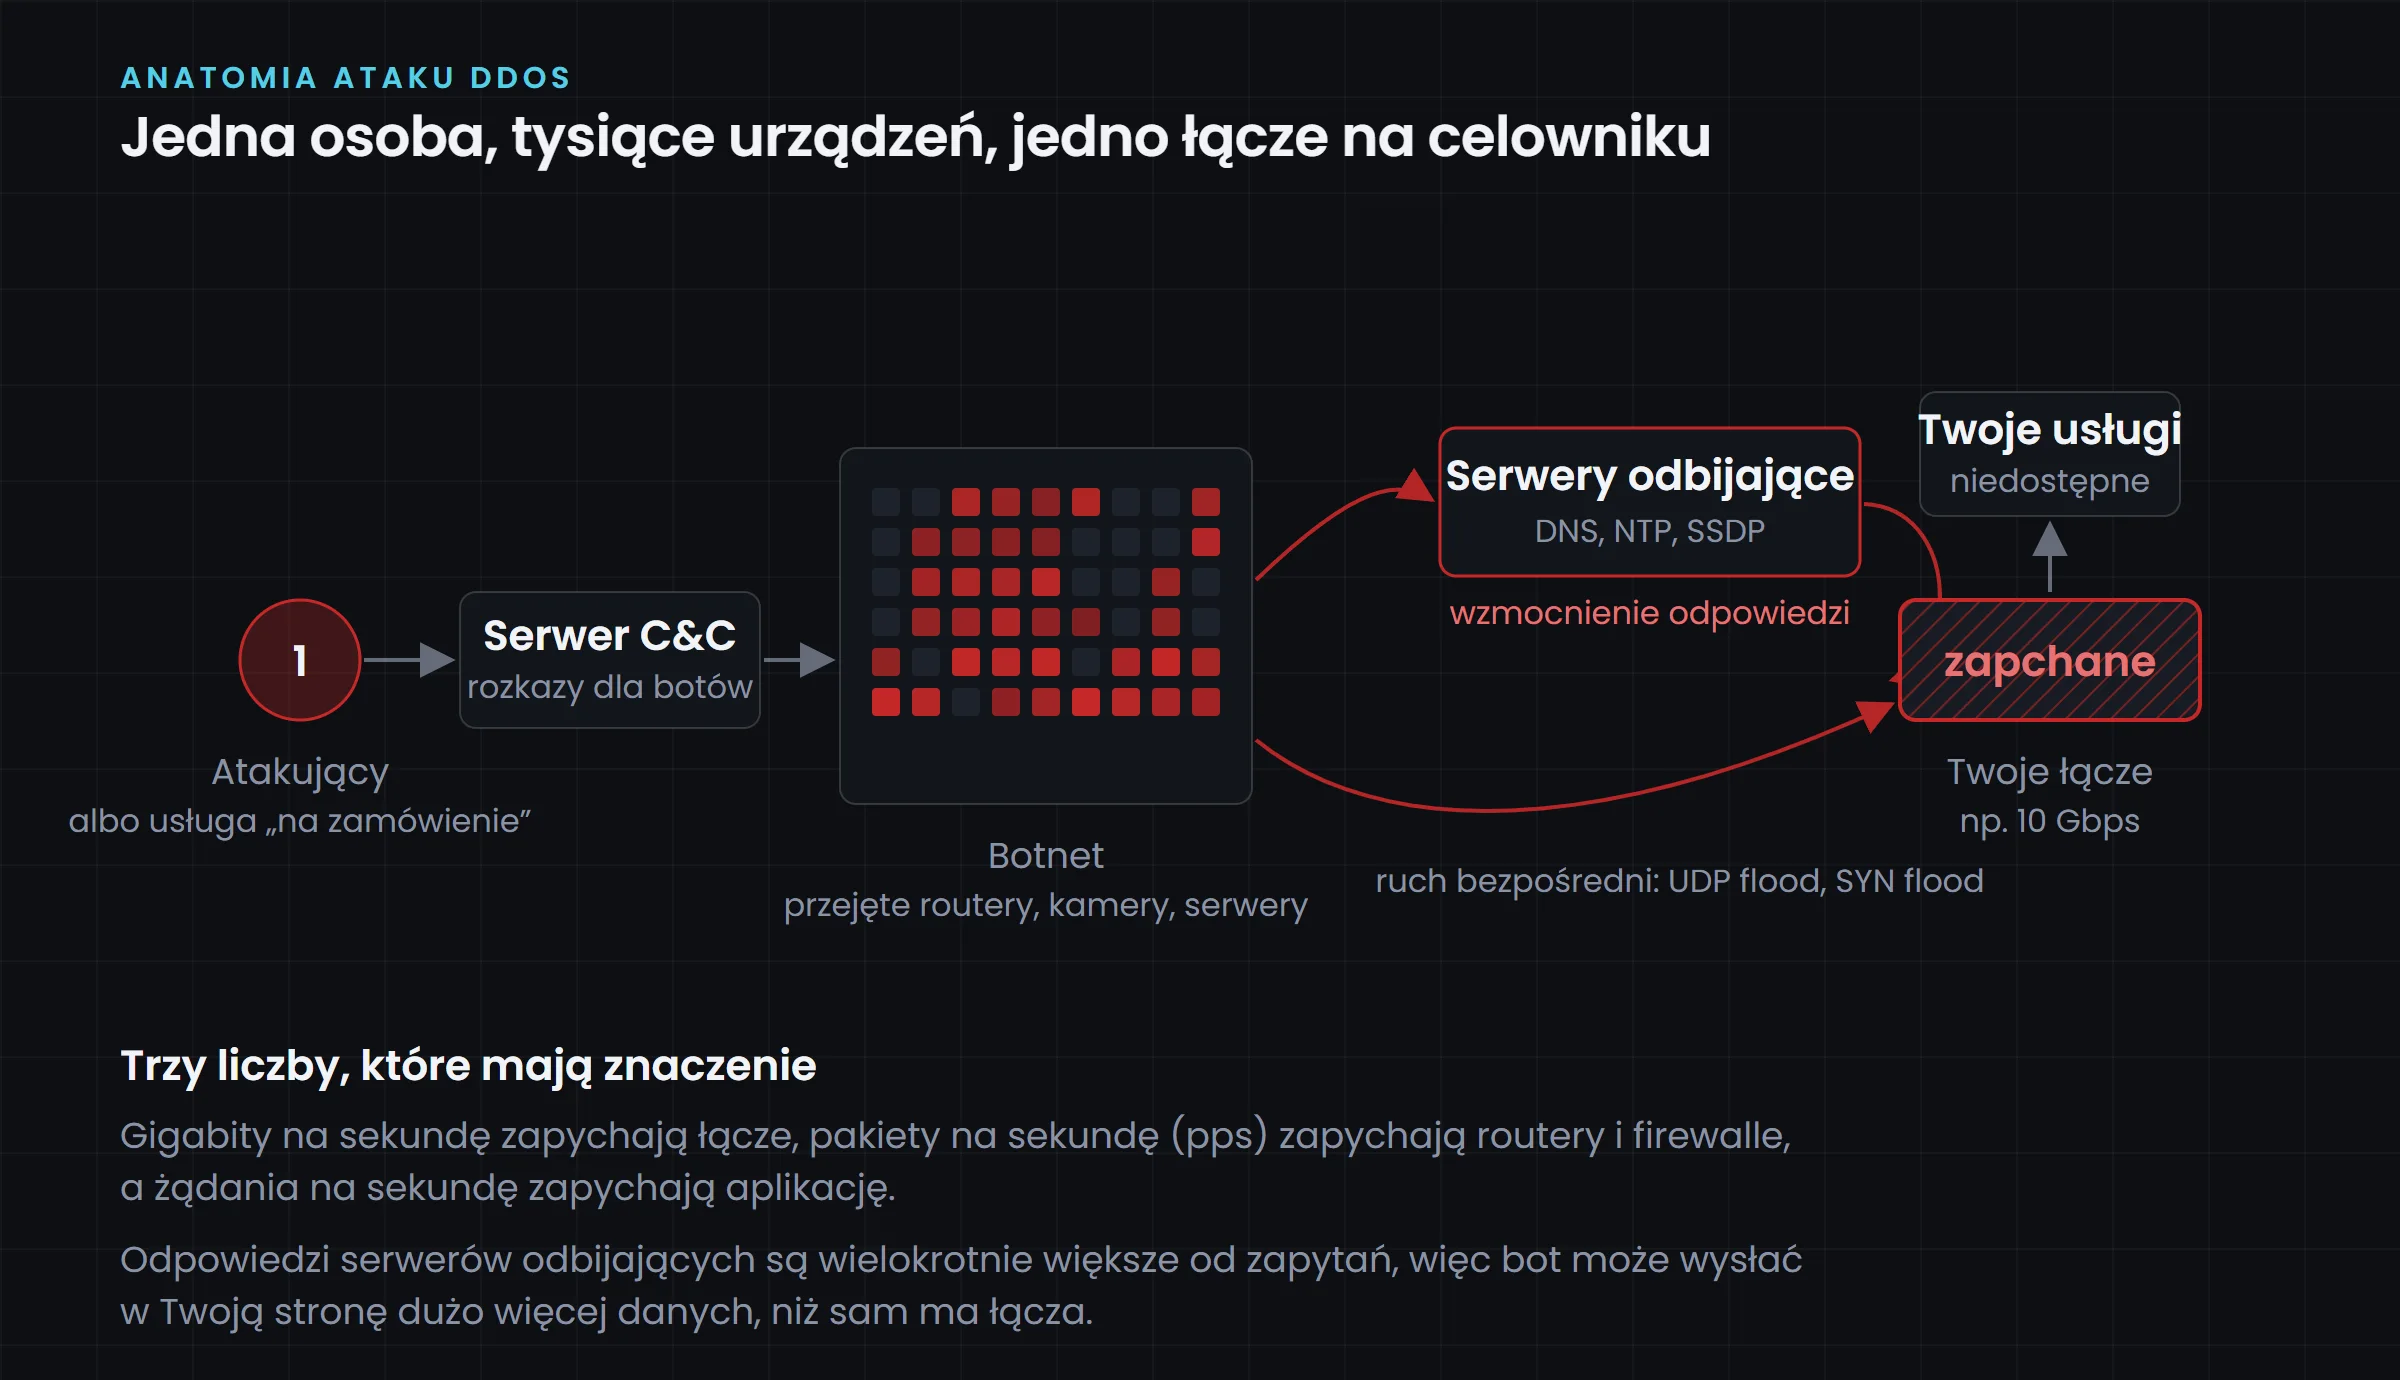
 Jedna osoba, tysiące urządzeń i jedno łącze. Serwery odbijające wzmacniają ruch: mała prośba wysłana z podrobionym adresem nadawcy wraca do ofiary jako duża odpowiedź.
Do tego dochodzi wzmocnienie. Bot wysyła niewielkie zapytanie do otwartego serwera DNS, NTP albo innej usługi, podszywając się pod adres ofiary. Serwer odpowiada w stronę ofiary, a odpowiedź jest wielokrotnie większa od zapytania. W ten sposób botnet o niewielkim łącznym paśmie generuje atak liczony w setkach gigabitów na sekundę.
Rodzaje ataków DDoS
Ataki różnią się tym, co próbują przeciążyć. W praktyce większość kampanii łączy kilka typów naraz i zmienia je w trakcie, żeby utrudnić obronę.
| Typ | Przykłady | Co przeciąża | Jak to wygląda |
|---|---|---|---|
| Wolumetryczne (L3/L4) | UDP flood, wzmocnienie przez DNS, NTP, SSDP i memcached, carpet bombing na cały prefiks | Łącze i porty na routerach | Setki gigabitów albo terabity na sekundę. Łącze jest pełne, zanim pakiety dotrą do serwera |
| Protokołowe (L4) | SYN flood, ACK flood, fragmenty IP, ataki na tablice sesji | Firewalle, NAT-y, BRAS-y, load balancery | Miliony małych pakietów na sekundę. Urządzenia stanowe tracą pamięć na sesje |
| Aplikacyjne (L7) | HTTP flood, zalew logowań i zapytań do API, powolne połączenia, zapytania do silników gier | CPU i aplikację | Ruch wygląda jak prawdziwi użytkownicy, ale w ilości, której aplikacja nie obsłuży |
Operatorzy ISP szczególnie odczuwają ataki protokołowe: natownice i BRAS-y utrzymują stan każdej sesji abonenta i przy zalewie pakietów ACK potrafią paść wcześniej niż samo łącze. Piszemy o tym na stronie ochrony operatorskiej.
Skala: od gigabitów do terabitów
Łącze 10 Gbps, które dla wielu firm i mniejszych operatorów jest standardem, zapycha atak wielokrotnie mniejszy od tych, które widujemy w naszej sieci. Największy atak odparty na infrastrukturze SkyPass sięgał 9 Tbps. Operator NysaNet był atakowany codziennie przez 50 dni, z siłą dochodzącą do 5,5 Tbps, a szantażysta żądał okupu, który w kilka dni urósł z 4 000 zł do 16 000 zł. Cały przebieg opisaliśmy w case study NysaNet.
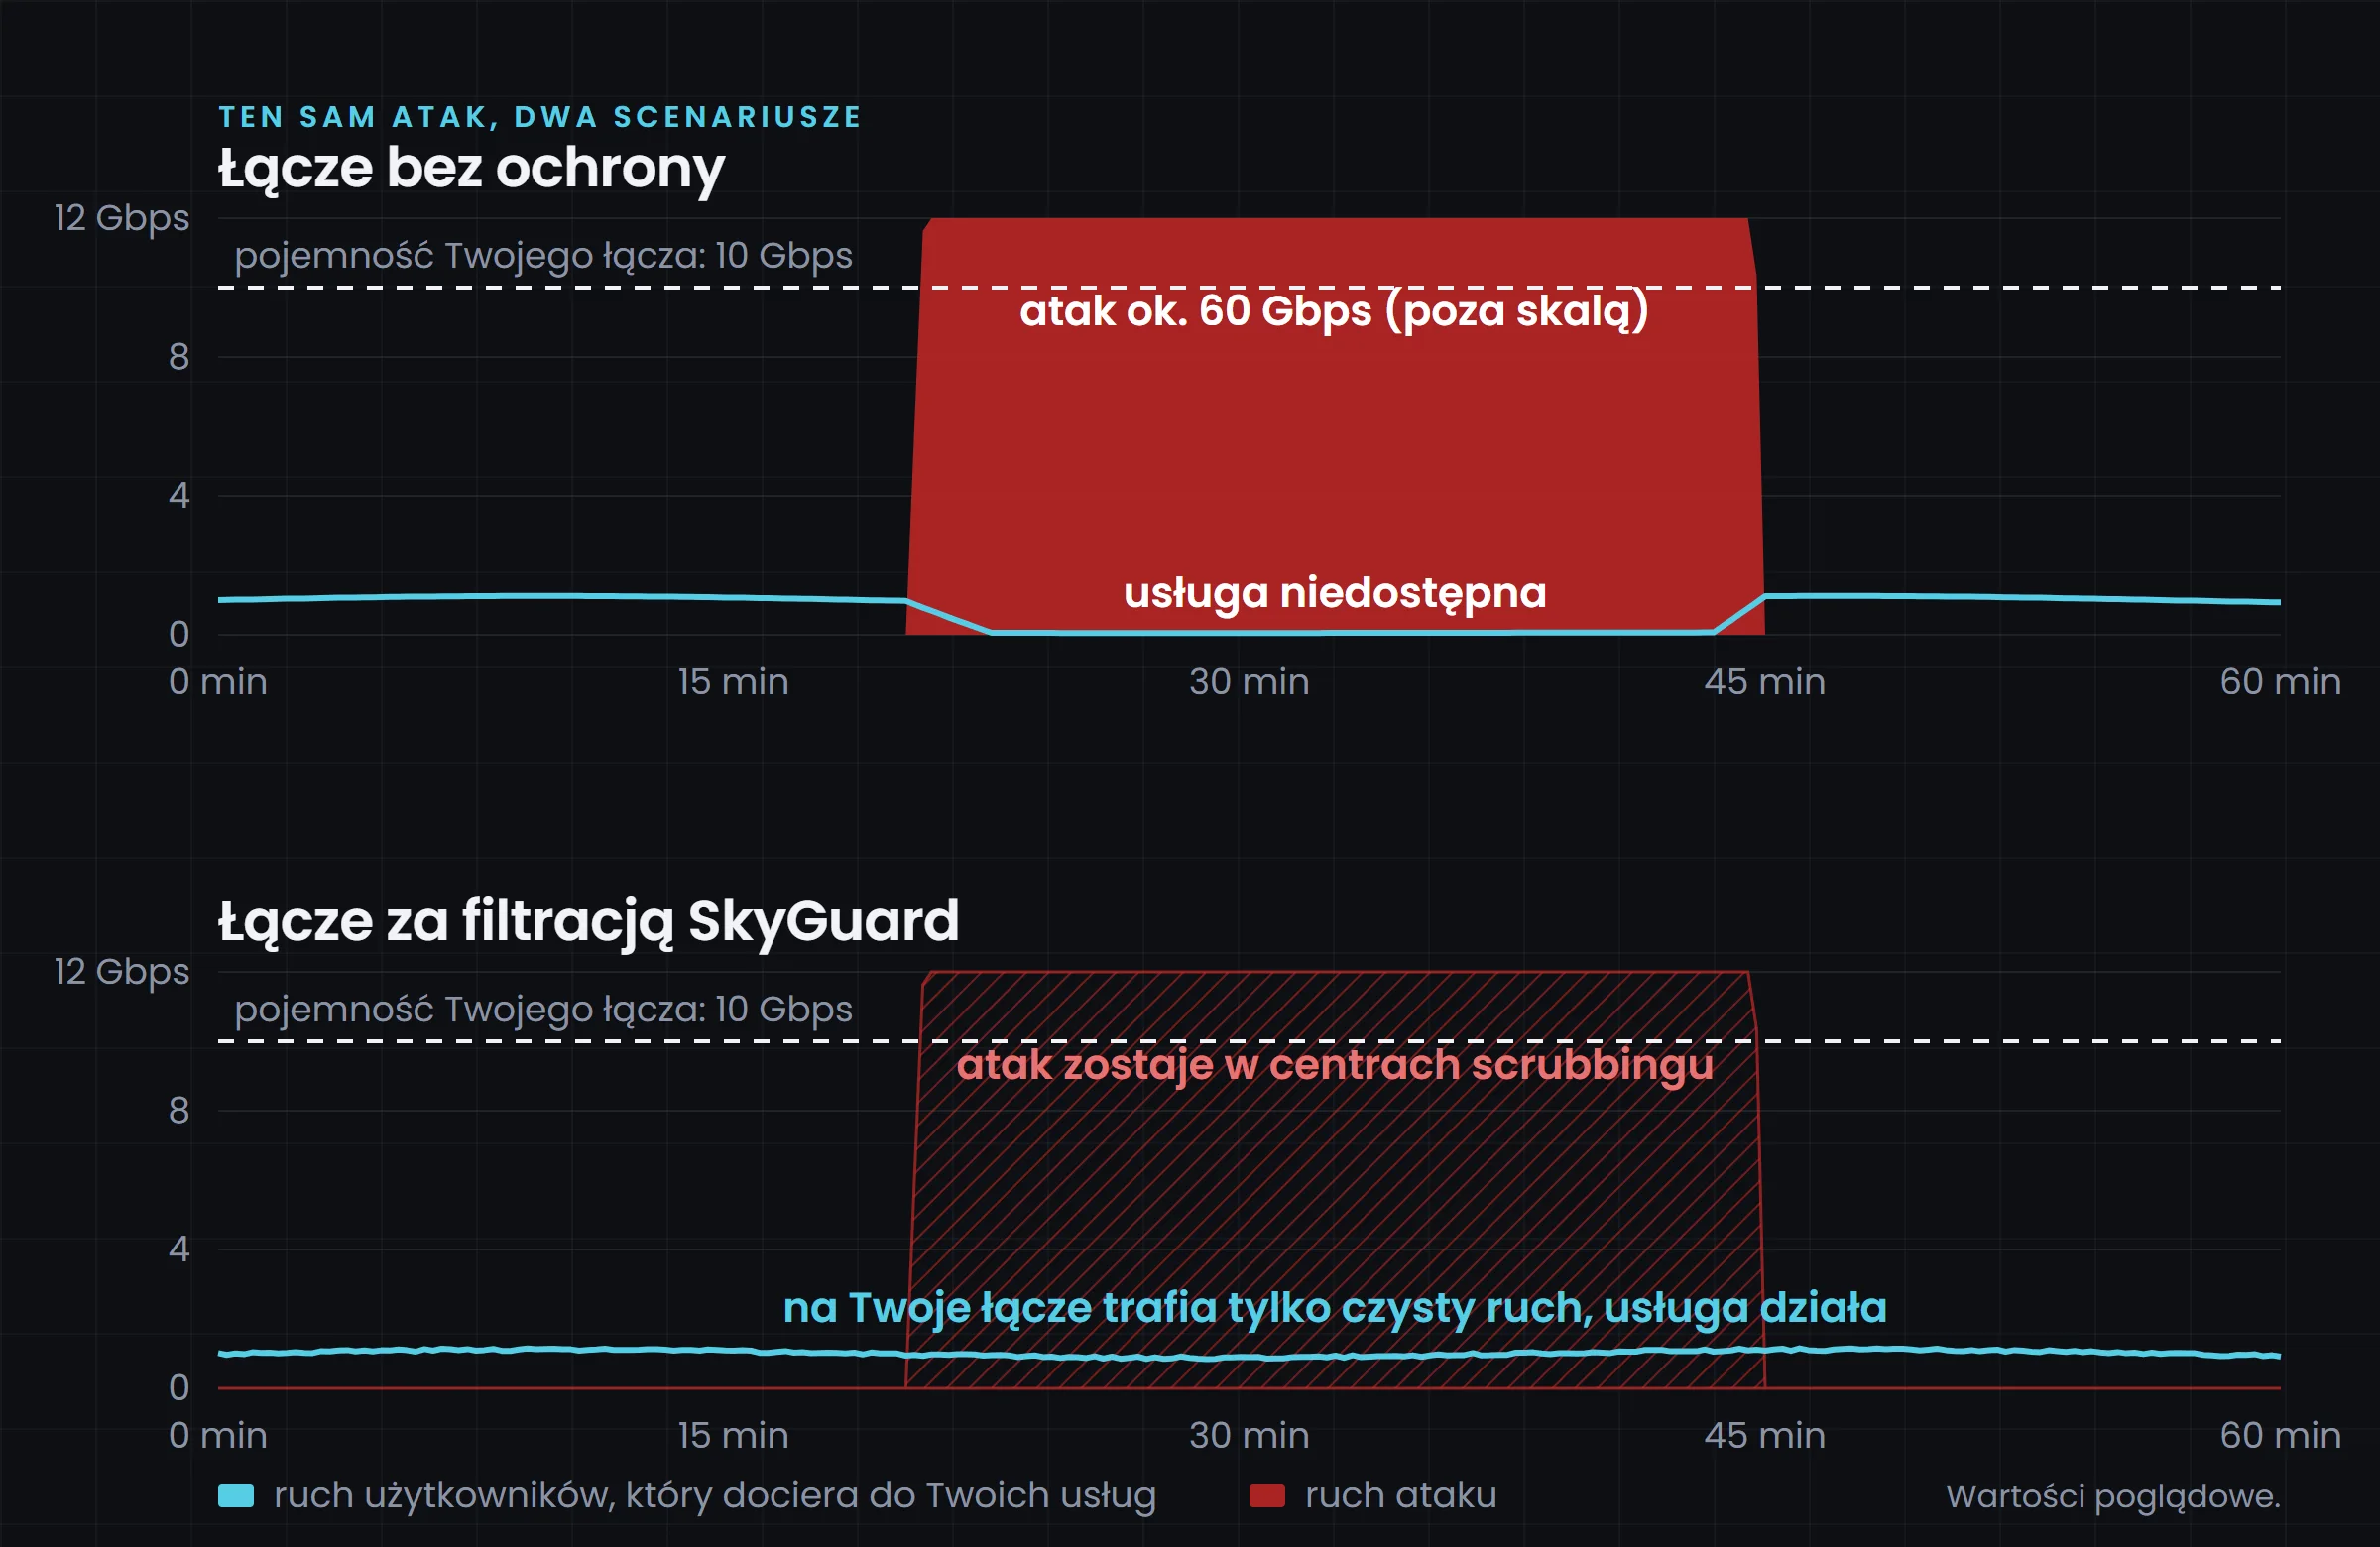
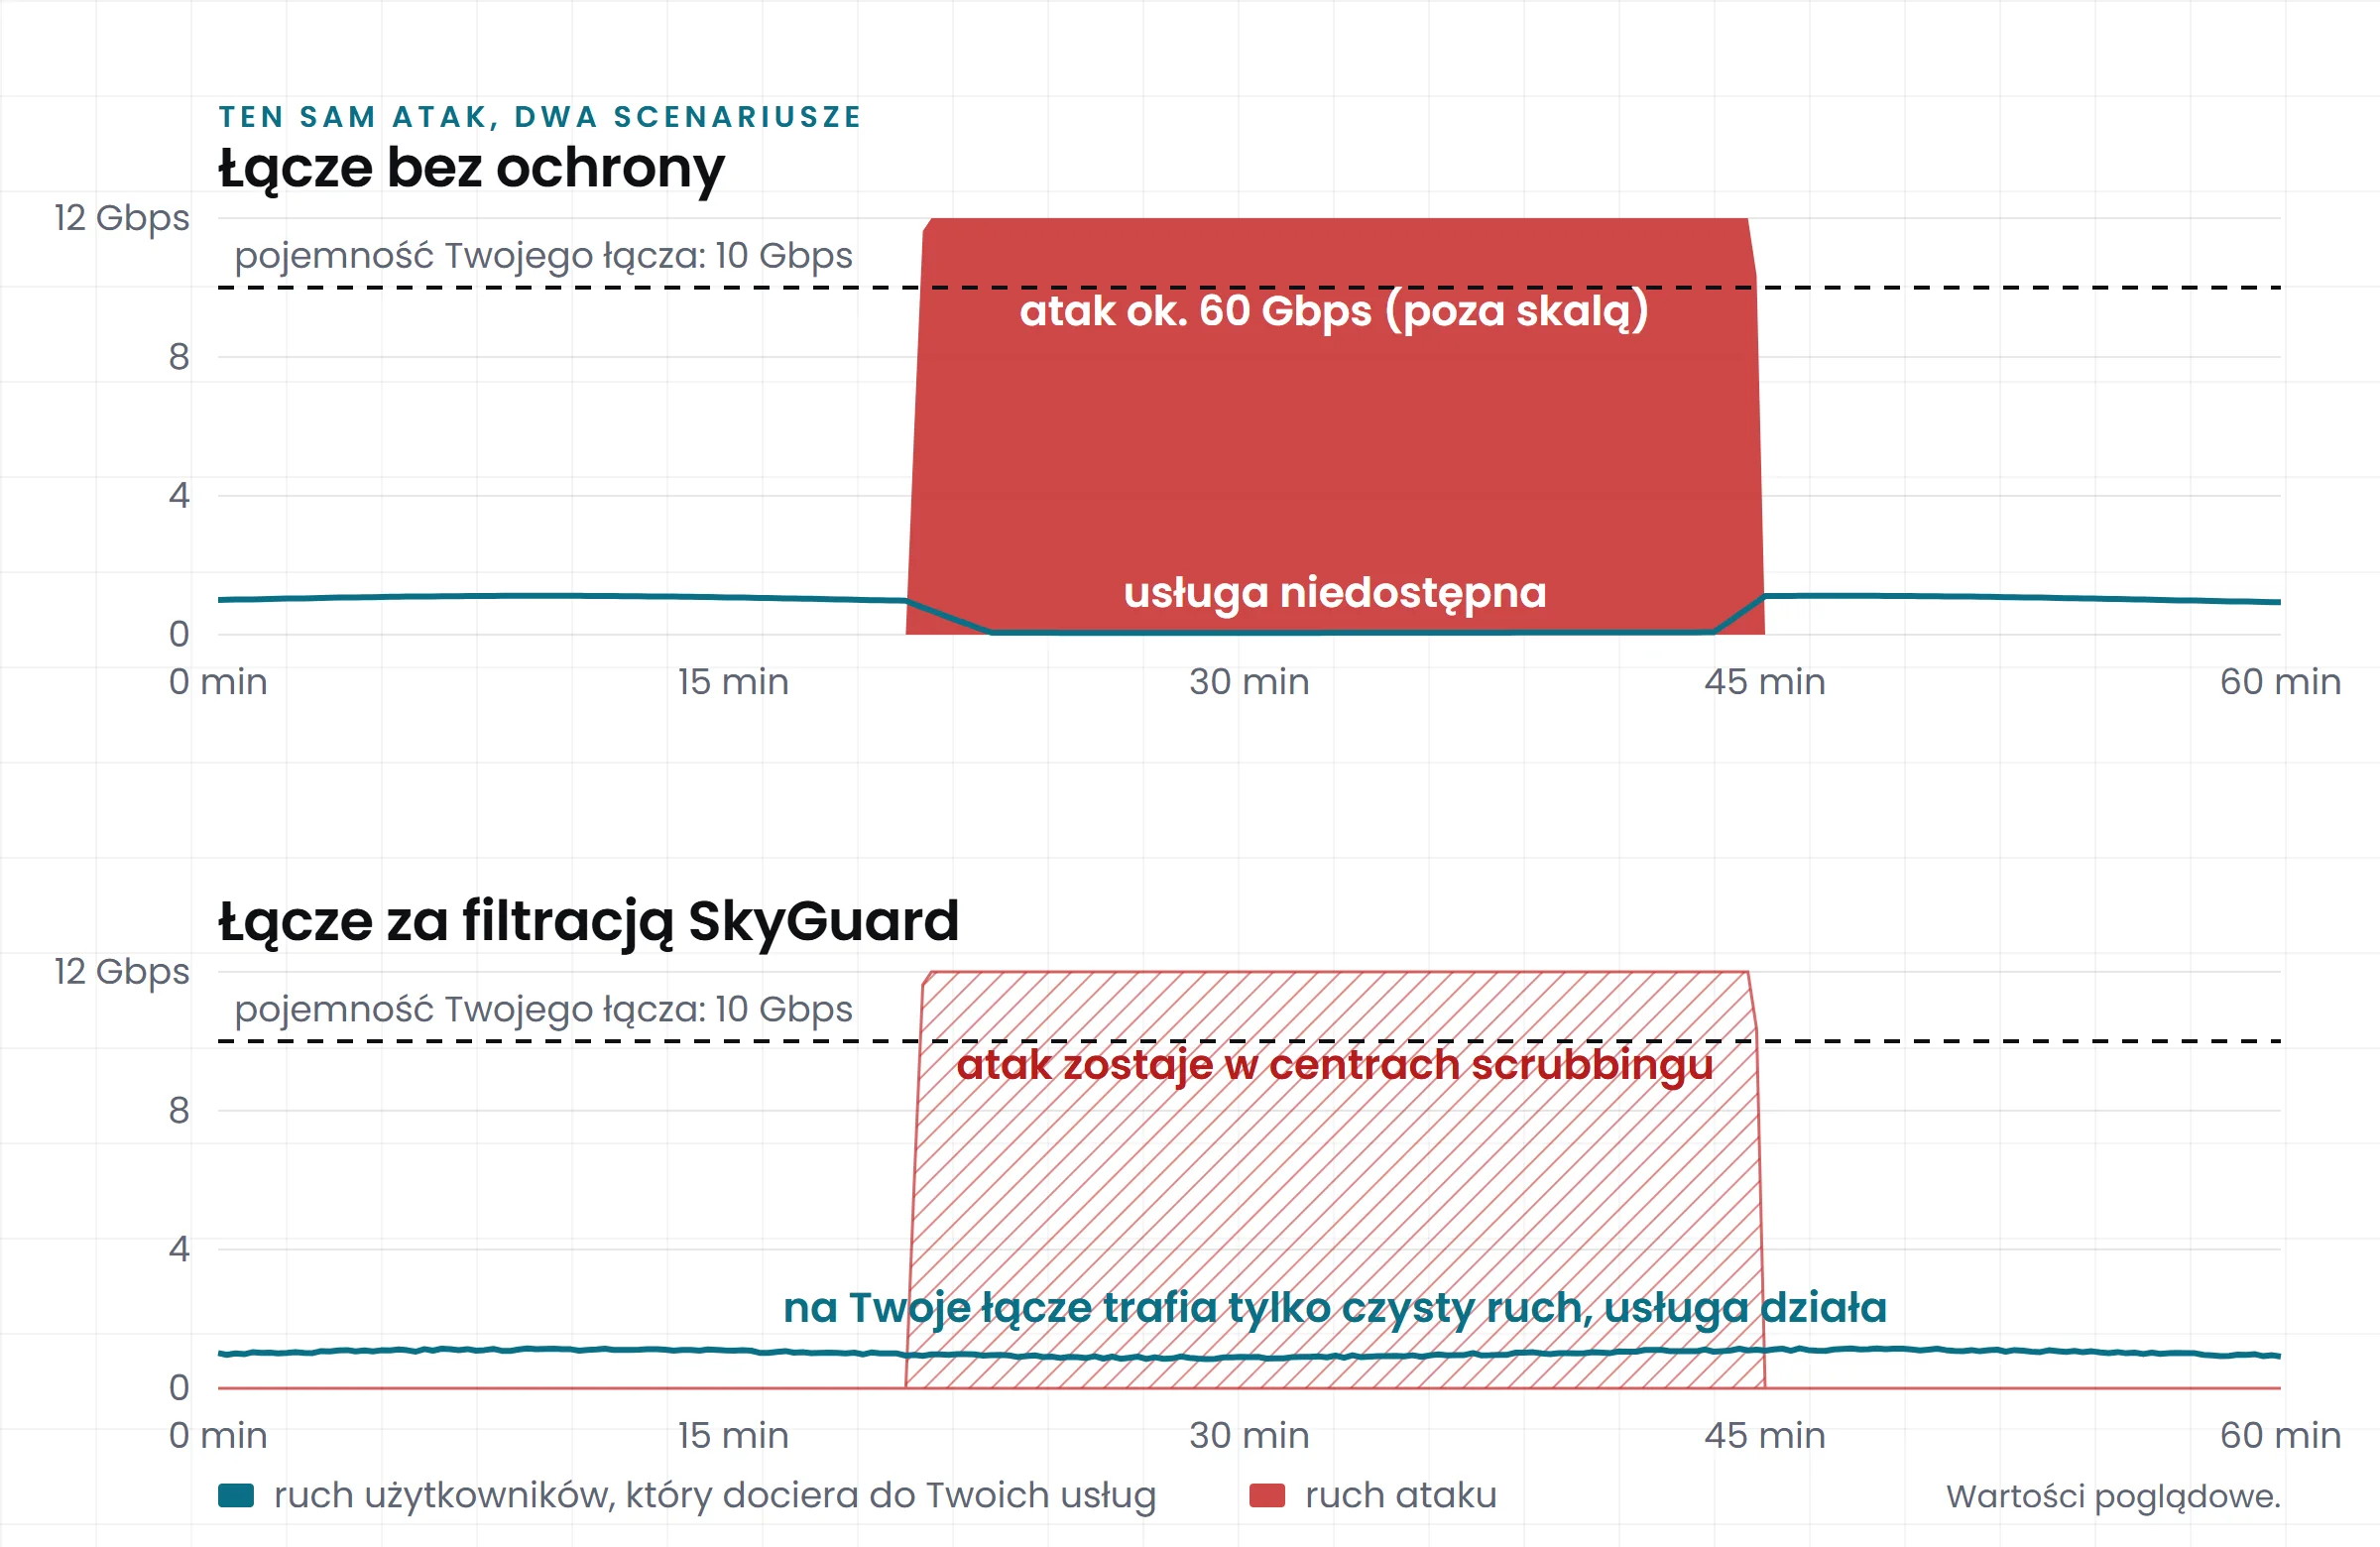 Ten sam atak widziany z łącza bez ochrony i z łącza za filtracją. W drugim przypadku atak kończy się w centrach scrubbingu, a usługa działa.
Warto zapamiętać jedną zasadę: jeśli ruch ataku dociera do Twojego łącza, to już przegrałeś, niezależnie od tego, jak dobry firewall stoi za nim. Firewall może odrzucić pakiety dopiero wtedy, gdy przejdą przez łącze, a to łącze jest właśnie celem.
Kto jest celem
Celem może być każdy, kto ma coś, co musi działać:
- Operatorzy ISP: atak na jeden adres w sieci zapycha łącza wszystkim abonentom. To ulubiony cel szantażystów, bo presja klientów działa natychmiast.
- Hosting i serwery gier: najczęściej atakowana branża. Powodem bywa konkurencja, kłótnia na serwerze albo przegrany mecz.
- Sklepy i usługi online: atak w dniu promocji, premiery albo w sezonie sprzedażowym.
- Firmy: szantaż w stylu „zapłać, albo wyłączymy Wam systemy”, czasem jako zasłona dymna dla innego ataku.
Zdarza się też, że cel jest obok: atak na innego klienta tego samego operatora albo tego samego serwera zapycha wspólne łącze, a Ty cierpisz przy okazji.
Dlaczego warto być przygotowanym, zanim atak się zacznie
Włączenie ochrony w trakcie ataku zajmuje dni, nie minuty. W przypadku NysaNet atak zaczął się w piątek o 13:00. Ochrona SkyGuard mogła ruszyć dopiero wtedy, gdy nowe trasy BGP rozeszły się po internecie i gdy udało się zestawić tunel. Pierwsze łącze, którym miał biec, odcinało ruch zamiast go przepuszczać. Sieć wstała w niedzielę wieczorem, po ponad dwóch dobach bez internetu dla abonentów. Z ochroną przygotowaną wcześniej ruch od pierwszej minuty ataku płynie przez scrubbing.
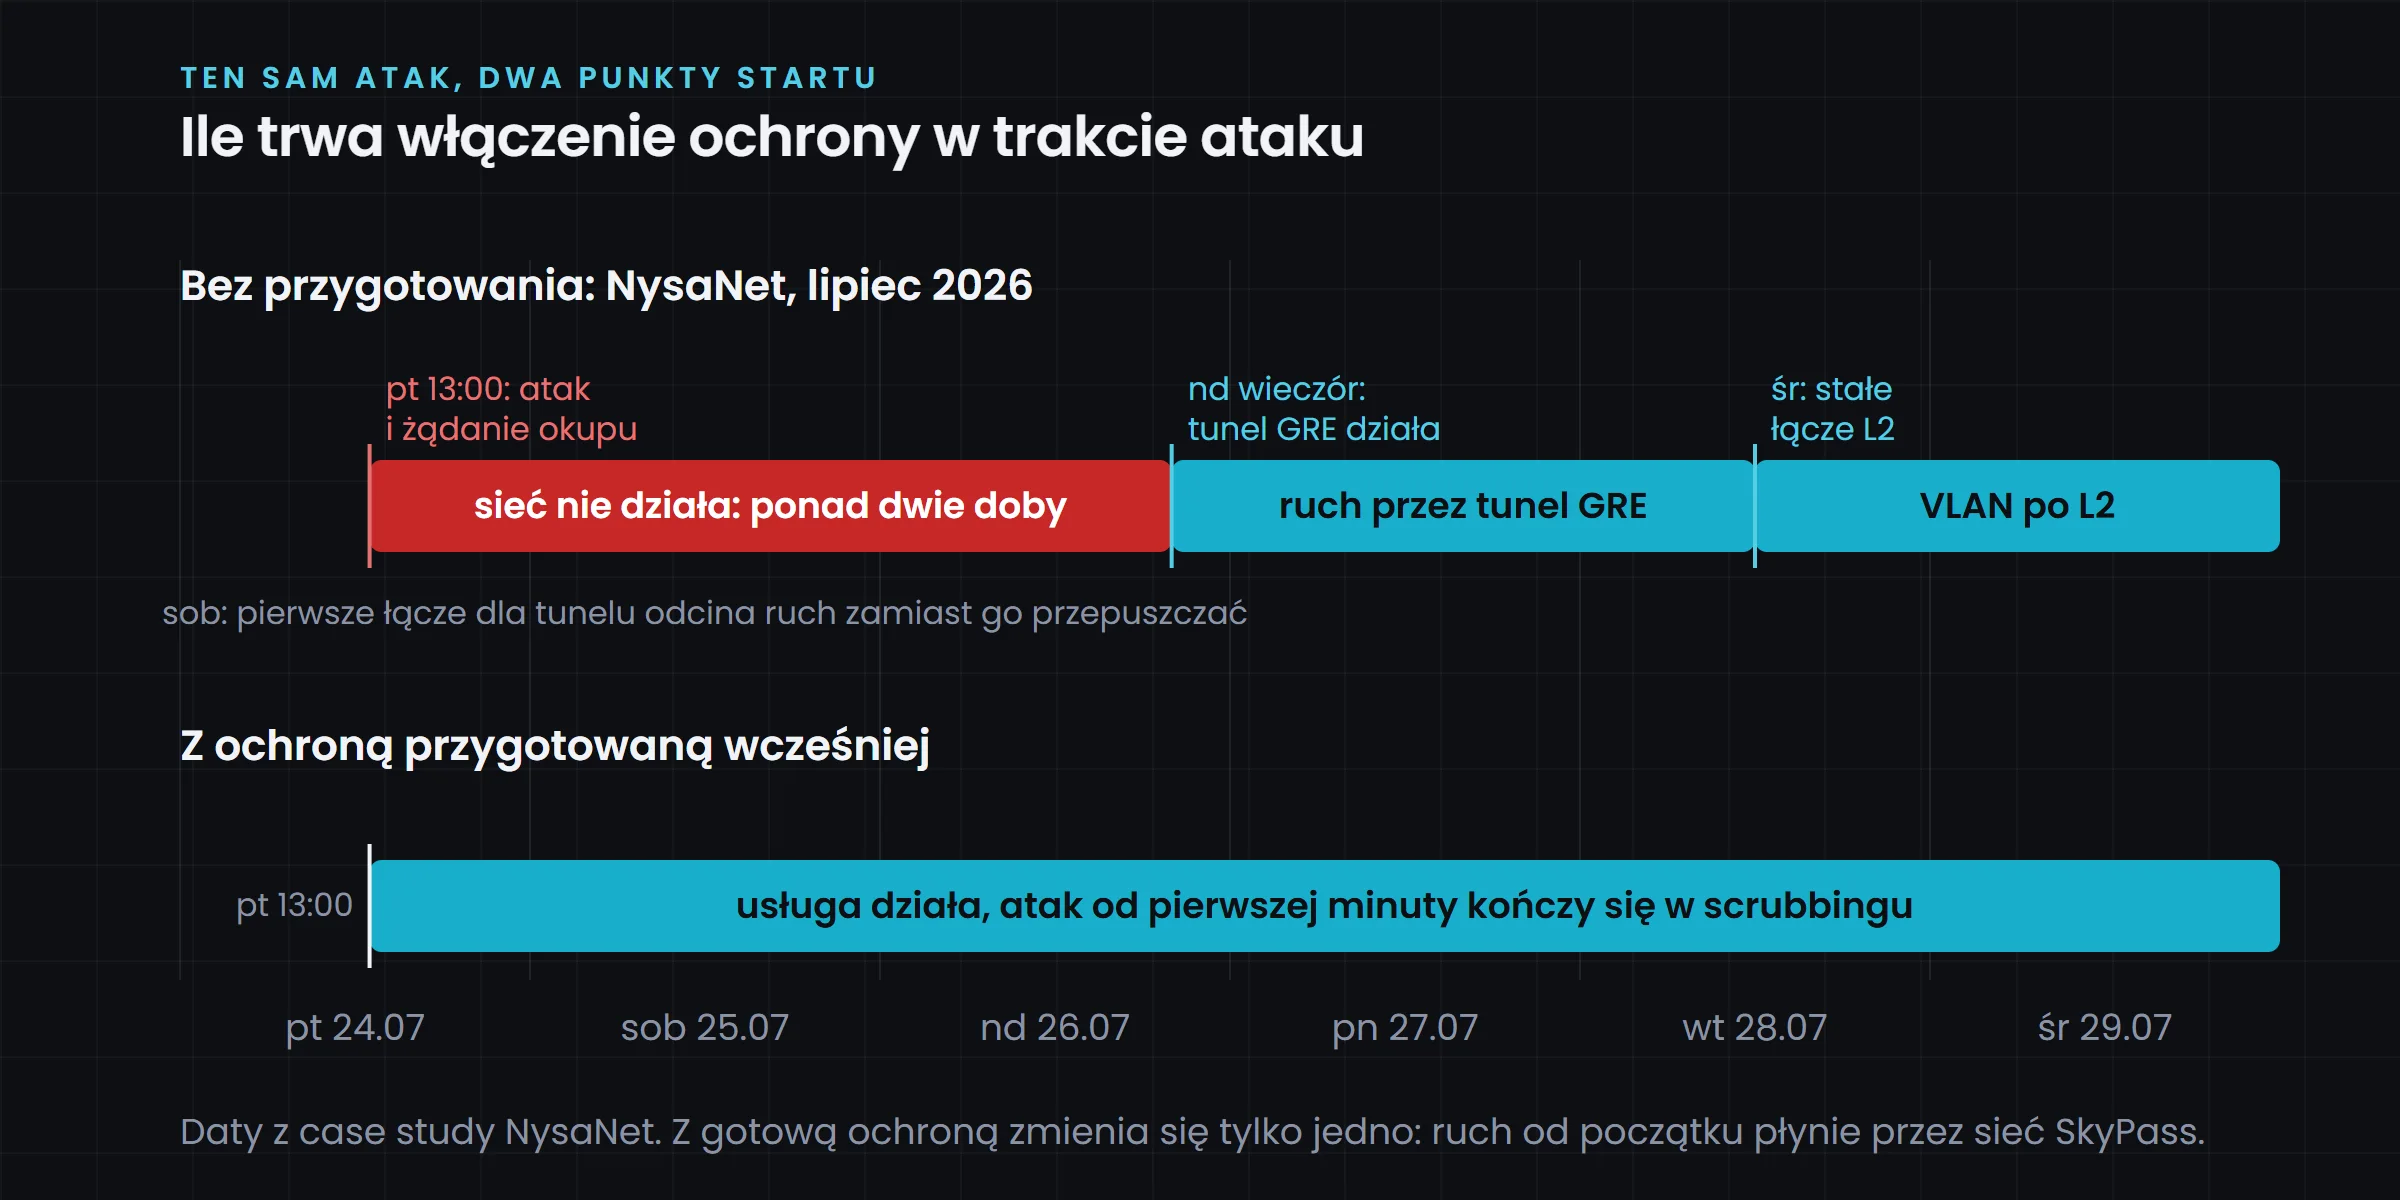
 Ten sam atak z dwoma punktami startu. Daty z case study NysaNet.
Blackholing to nie ochrona. Standardowa reakcja operatora tranzytowego na atak to odcięcie atakowanego adresu. Atak przestaje szkodzić sieci operatora, ale usługa pod tym adresem znika z internetu, czyli atakujący osiąga swój cel. Dobra ochrona filtruje ruch zamiast odcinać adresy.
Koszty rosną z każdą godziną. Utracone zamówienia, kary umowne z SLA, zalany zgłoszeniami support, odpływ klientów do konkurencji i reputacja, której nie odbudujesz jednym komunikatem. Dla operatora to dodatkowo abonenci, którzy w czasie ataku dzwonią wszyscy naraz.
Płacenie okupu nic nie gwarantuje. Szantażysta, który dostał pieniądze, wie, że warto wrócić. NysaNet nie odpisał ani razu i po 50 dniach ataki ustały.
Decyzje pod presją są gorsze. Sposób podłączenia do ochrony, MTU w tunelu, symetria ruchu, lista chronionych prefiksów: to wszystko lepiej ustalić na spokojnie, a nie w nocy z soboty na niedzielę. O sposobach podłączenia piszemy osobno: GRE, VLAN L2, WireGuard i cross-connect.
Lista kontrolna: jak się przygotować
- Poznaj swój normalny ruch. Bez wiedzy, ile Gbps i pps widzisz na co dzień, nie rozpoznasz ataku i nie dobierzesz pasma po filtracji.
- Spisz, co jest krytyczne. Które adresy i usługi muszą działać zawsze, a które mogą chwilę poczekać.
- Ustal sposób podłączenia do ochrony z wyprzedzeniem. Tunel GRE, sesja BGP, VLAN albo cross-connect. Dodaj swoje prefiksy do AS-SET dostawcy ochrony, żeby rozgłoszenie było możliwe od ręki.
- Przetestuj ochronę na własnym ruchu. Sprawdź opóźnienia, stabilność i to, czy filtry nie blokują Twoich protokołów. W SkyPass taki test robisz przed podpisaniem dłuższej umowy.
- Ustaw monitoring i alerty na nagły wzrost ruchu, liczby pakietów na sekundę i błędów aplikacji.
- Zapisz kontakty i procedurę. Kto podejmuje decyzję, kto dzwoni do NOC, kto informuje klientów.
- Po ataku przejrzyj raport. Źródła, porty, protokoły i zrzut ruchu pomagają dostroić ochronę przed kolejnym razem.
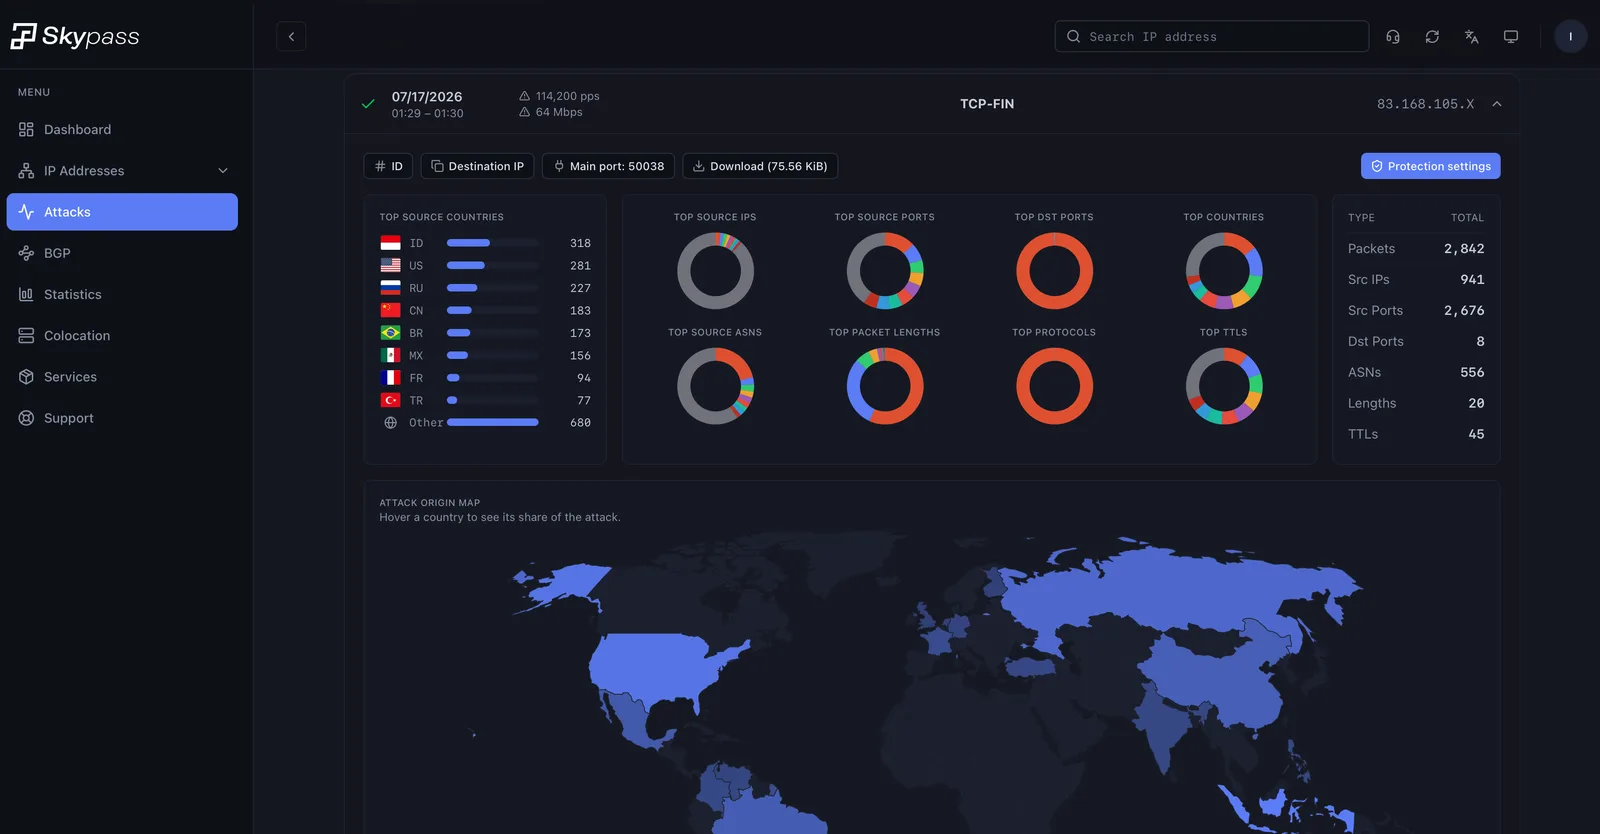 Panel klienta SkyPass po ataku: skąd pochodził ruch, jakie porty i protokoły były użyte, a do pobrania zrzut ruchu do własnej analizy.
Jak działa ochrona SkyGuard
W skrócie: Twoje prefiksy rozgłaszamy z sieci SkyPass AS202520, więc cały ruch do Twoich adresów, także atak, wchodzi najpierw do nas. Sieć jest anycastowana, więc atak rozkłada się na wiele punktów wejścia, a centra scrubbingu w Warszawie i we Wrocławiu filtrują go w warstwach L3, L4 i L7 bez odcinania Twoich adresów. Do Ciebie wraca czysty ruch, a w panelu klienta widzisz historię ataków i statystyki. Ochronę możemy włączyć w ciągu 24 godzin od dodania Twojego ASN do naszego AS-SET. Szczegóły są na stronie ochrony DDoS SkyGuard, a o tym, dlaczego anycast ma znaczenie w czasie ataku, piszemy w osobnym tekście: Anycast: co to jest i co daje w trakcie ataku DDoS.
Najczęstsze pytania
Czy firewall albo CDN wystarczy? Firewall chroni dopiero za łączem, a atak wolumetryczny zapycha samo łącze. CDN pomaga przy stronach WWW, ale nie ochroni serwera gry, VPN-u ani sieci operatora. Ruch do tych usług musi być filtrowany, zanim dotrze do Twojego łącza.
Czy mała firma albo mały operator jest w ogóle celem? Tak. Ataki na zamówienie są tanie, a mały podmiot ma mniejsze łącza, więc atak jest skuteczniejszy. NysaNet to niewielki operator lokalny.
Ile trwa atak DDoS? Od kilku minut do wielu tygodni. Pojedyncze ataki na serwery gier trwają często kwadrans, a kampanie z żądaniem okupu wracają codziennie przez tygodnie.
Czy płacić okup? Nie. Zapłata nie gwarantuje końca ataku, a potwierdza, że cel jest skłonny płacić. Zamiast tego zabezpiecz ruch i zgłoś sprawę organom ścigania.
Mój operator łącza oferuje „ochronę DDoS”. Czy to to samo? Zapytaj, czy ochrona filtruje ruch, czy odcina atakowane adresy. W drugim przypadku w czasie ataku Twoja usługa i tak przestaje działać.
Jeśli chcesz sprawdzić, jak Twoja infrastruktura zniosłaby atak, napisz do nas. Opowiesz o swoim ruchu, a my zaproponujemy sposób podłączenia i poziom ochrony.