Protection DDoS SkyGuard
Filtrage des attaques en Pologne, sans couper vos adresses.
- Filtrage L3/L4/L7 sans blackholing
- Scrubbing à Varsovie et à Wrocław
- Protection des hébergeurs et des réseaux d'opérateurs
Partenaire d'infrastructure des FAI, des hébergeurs et des entreprises
Nous vous protégeons contre les attaques DDoS sur notre propre réseau et prenons en charge votre IT. Le raccordement, la protection et l'étendue du support s'adaptent à votre infrastructure.
AS202520
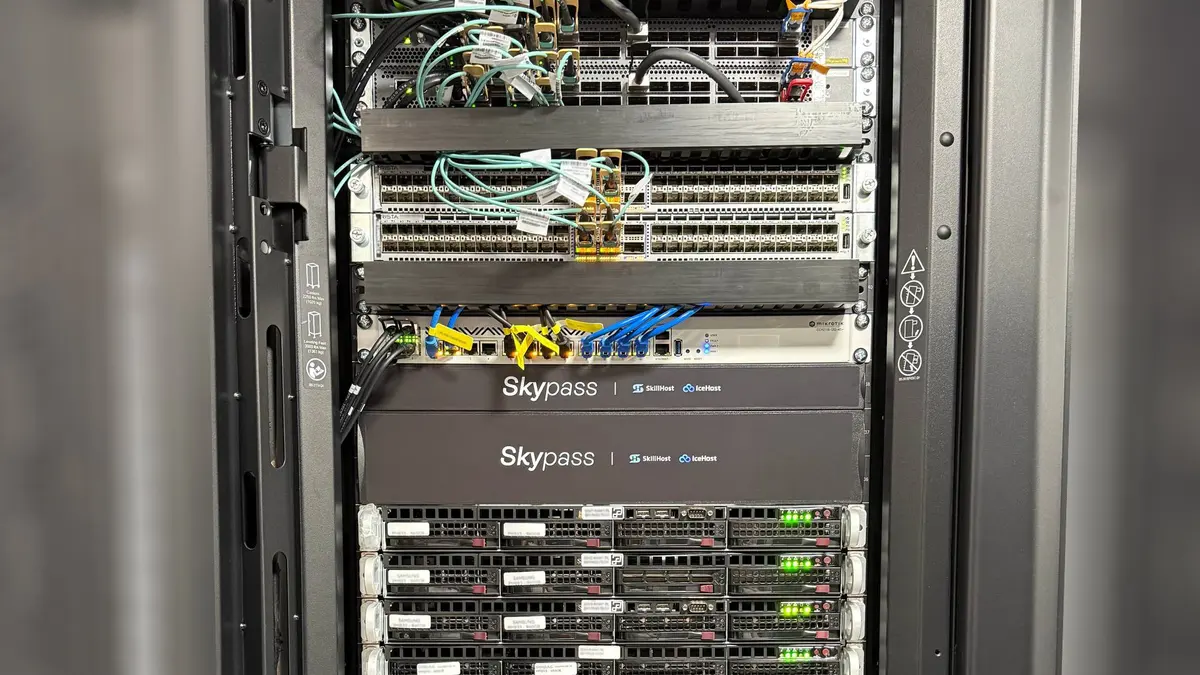
Notre propre réseau
Politique de peering ouverte et présence sur les points d'échange Internet polonais.
2
Centres de scrubbing en Pologne
Varsovie · Wrocław, reliés par trois routes indépendantes.
400 Gbps
De bande passante propre après filtrage
De 100 Mbps à 400 Gbps, dimensionnée selon le trafic du client.
9 Tbps
Plus grande attaque repoussée
Arrêtée sur notre infrastructure sans blackholing des adresses de nos clients.
Comment ça marche
Nous annonçons vos préfixes depuis le réseau SkyPass : tout le trafic, attaque comprise, passe donc d'abord par nous.
Les clusters de scrubbing filtrent le trafic aux couches L3/L4/L7 et rejettent l'attaque en temps réel, sans blackholing de vos adresses.
Le trafic nettoyé vous revient par un tunnel, une session BGP ou une liaison directe.
Pourquoi SkyPass
Vérifiez notre réseau dans PeeringDB et le Looking Glass, et l'efficacité de la protection dans l'espace client.
Notre propre AS, nos clusters de scrubbing et notre NOC. Quand un problème se situe à la jonction de plusieurs services, vous n'avez pas à arbitrer entre plusieurs fournisseurs.
Nous protégeons des serveurs de jeux depuis des années, c'est pourquoi nous adaptons les profils de filtrage à des jeux et à des protocoles précis.
Après une attaque, vous recevez un rapport, et l'espace client présente l'historique des attaques et une capture du trafic tcpdump à télécharger.
Vous testez SkyGuard sur votre propre trafic, sans impact sur la production, avant de signer un contrat de plus longue durée.
Le matériel et les technologies que nous utilisons
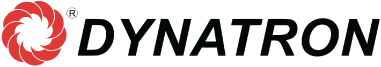
Réseau anycast
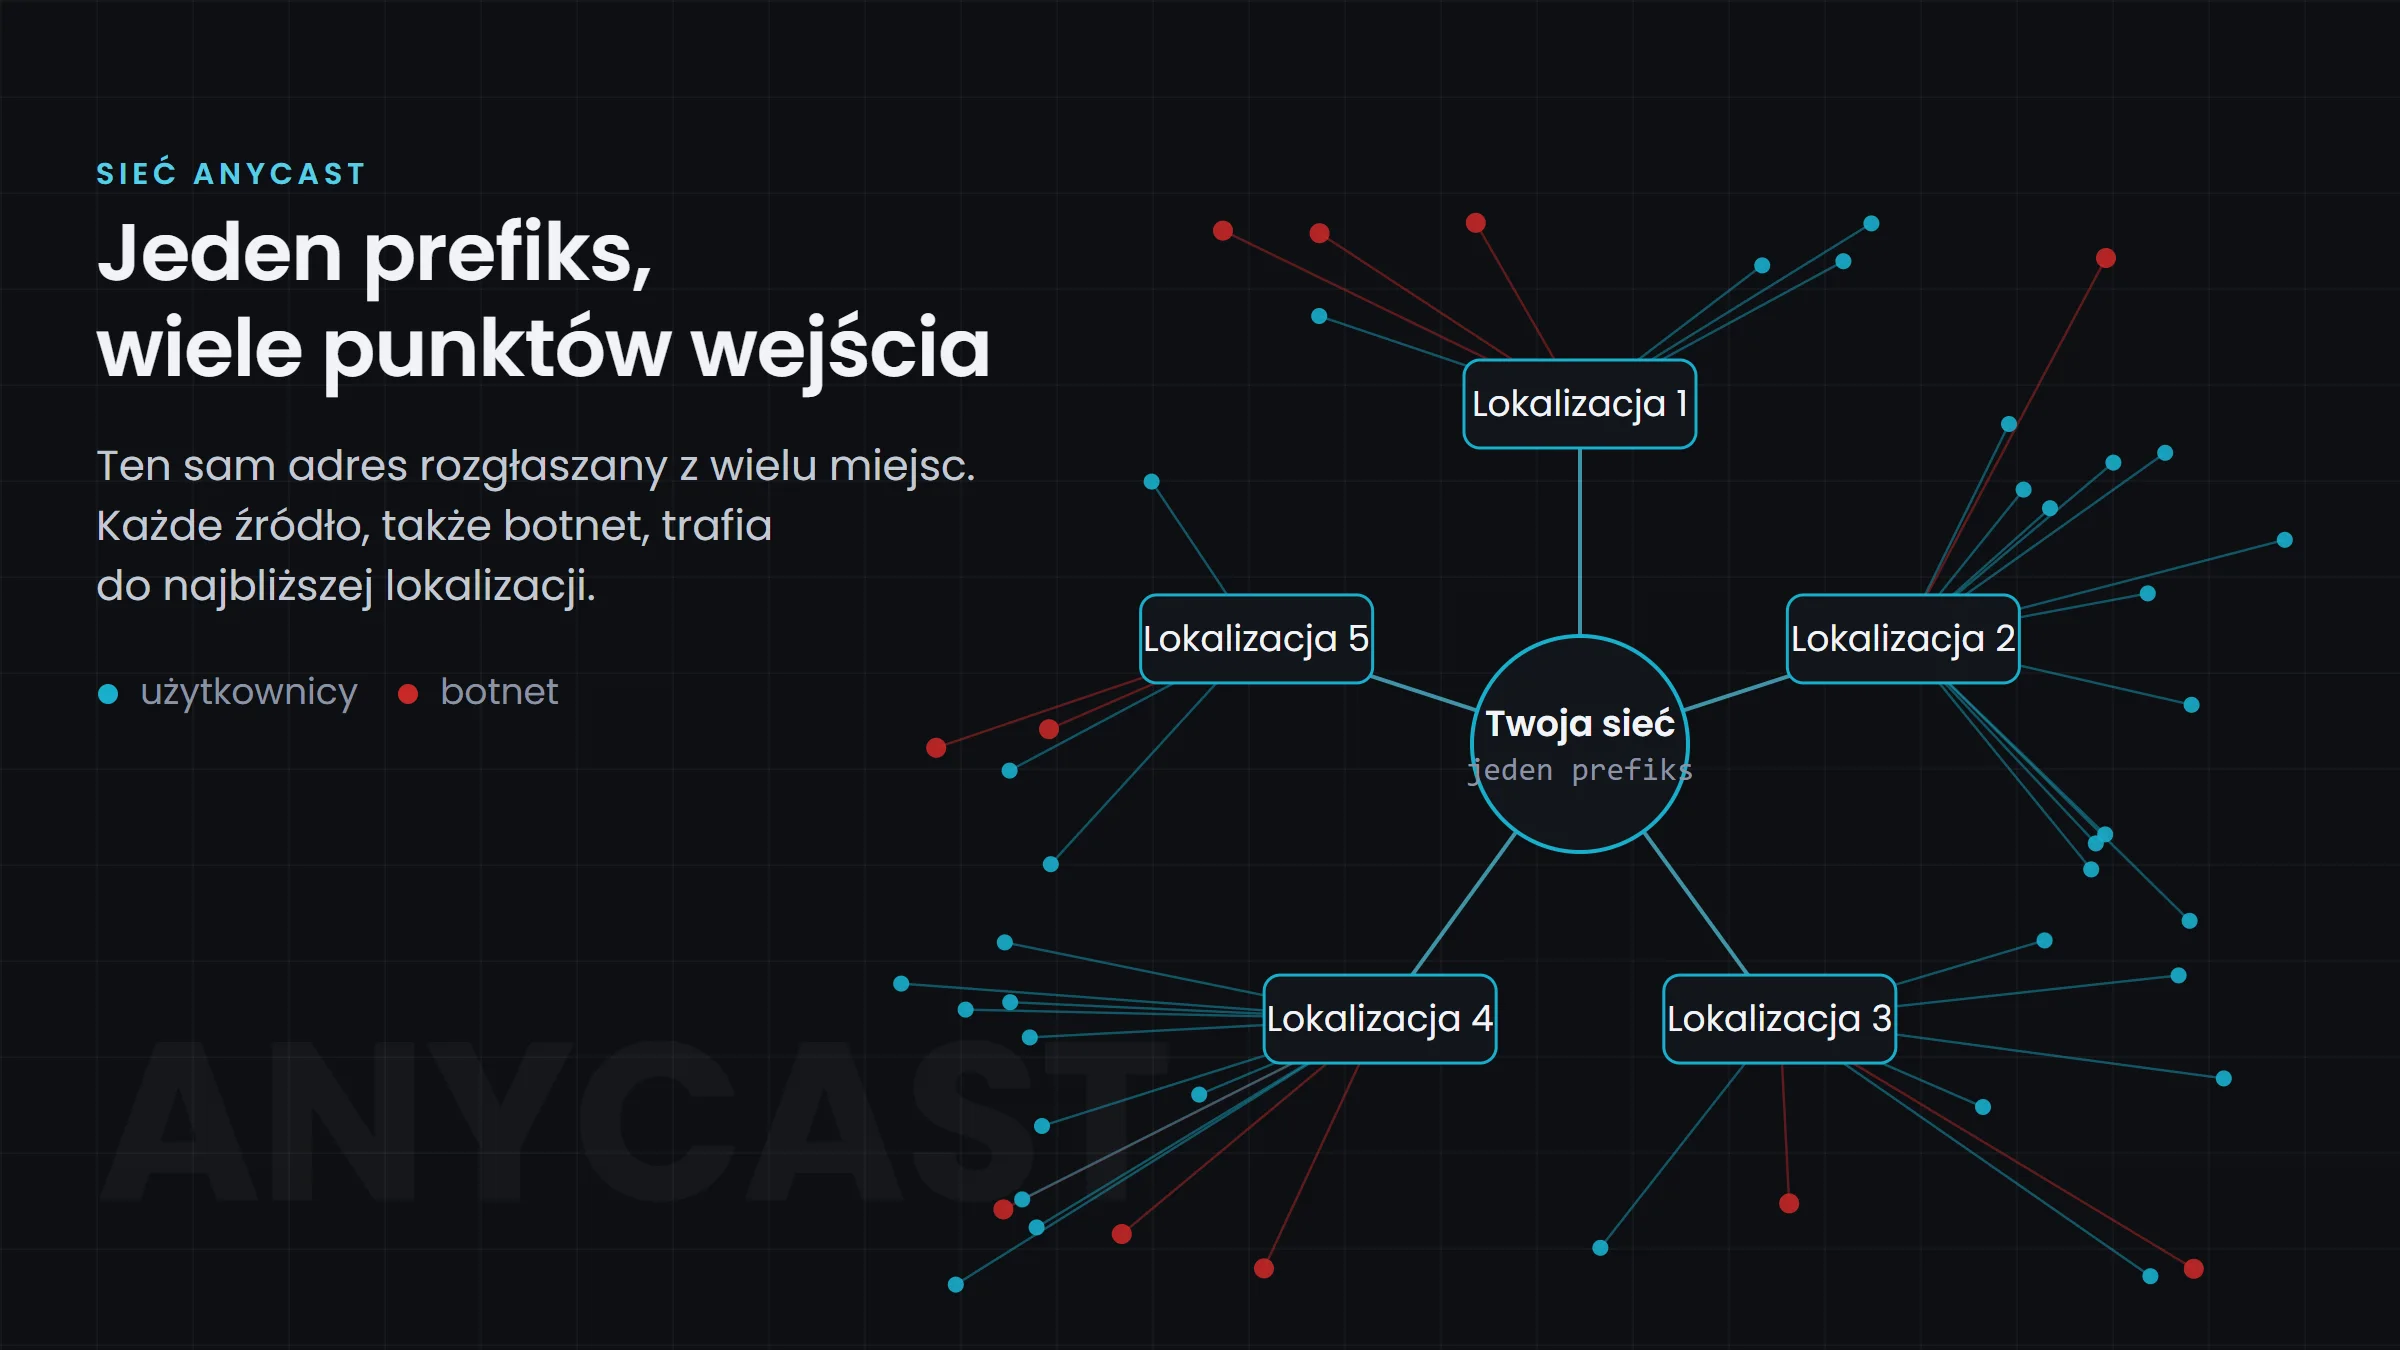
Notre réseau est anycasté sur de nombreux sites : l'attaque ne frappe pas un seul endroit, elle se répartit sur de nombreux points d'entrée.
Le trafic venant de différentes directions entre dans le réseau à différents endroits.
Nous rejetons une partie de l'attaque près de la source, et non dans un seul point central.
Chaque site ne reçoit qu'une partie du volume de l'attaque.
IceHost (serveurs Minecraft) et SkillHost (VPS, VDS et serveurs dédiés) fonctionnent au quotidien sur ce même réseau et cette même protection.


Solutions
Protection contre les attaques DDoS, notre propre réseau et la prise en charge de l'IT de votre entreprise chez un seul partenaire.
Filtrage des attaques en Pologne, sans couper vos adresses.
Raccordement au réseau SkyPass à distance ou physiquement dans les centres de données.
Sur site à Wrocław et à Cracovie, à distance dans toute la Pologne et l'UE.
Confiance du secteur
SkyGuard est utilisé par des FAI et des marques d'hébergement pour qui une interruption pendant une attaque est une perte réelle. Plutôt qu'une liste de logos, nous vous montrons ce que vous pouvez vérifier vous-même.
Des réseaux d'opérateurs avec intégration BGP et politiques par préfixe. Les clients jugent l'efficacité du filtrage sur leurs propres graphiques.
Des profils de filtrage adaptés aux moteurs de jeux et aux protocoles.
Peering ouvert, présence sur les points d'échange Internet polonais et fiche publique d'AS202520 dans PeeringDB.
Comment nous démarrons
Nous partons de votre infrastructure et de vos exigences, et non d'une grille tarifaire.
Nous étudions votre topologie, votre trafic de pointe et vos exigences, puis nous proposons une variante de protection ou un périmètre de support IT avec une offre.
Nous mettons en place les tunnels, les sessions BGP et les politiques de filtrage, ou nous reprenons votre IT par étapes. Les tests se déroulent sans impact sur la production.
Protection active avec surveillance NOC 24/7, ou accompagnement IT continu avec rapports réguliers.
Vous pouvez tester la protection SkyGuard sur votre propre trafic avant de signer un contrat de plus longue durée.
FAQ
Des réponses pour ceux qui décident du budget et pour les ingénieurs qui vont déployer la solution.
Blog
Nous écrivons sur le réseau, la protection DDoS et l’infrastructure, à partir de notre travail quotidien.
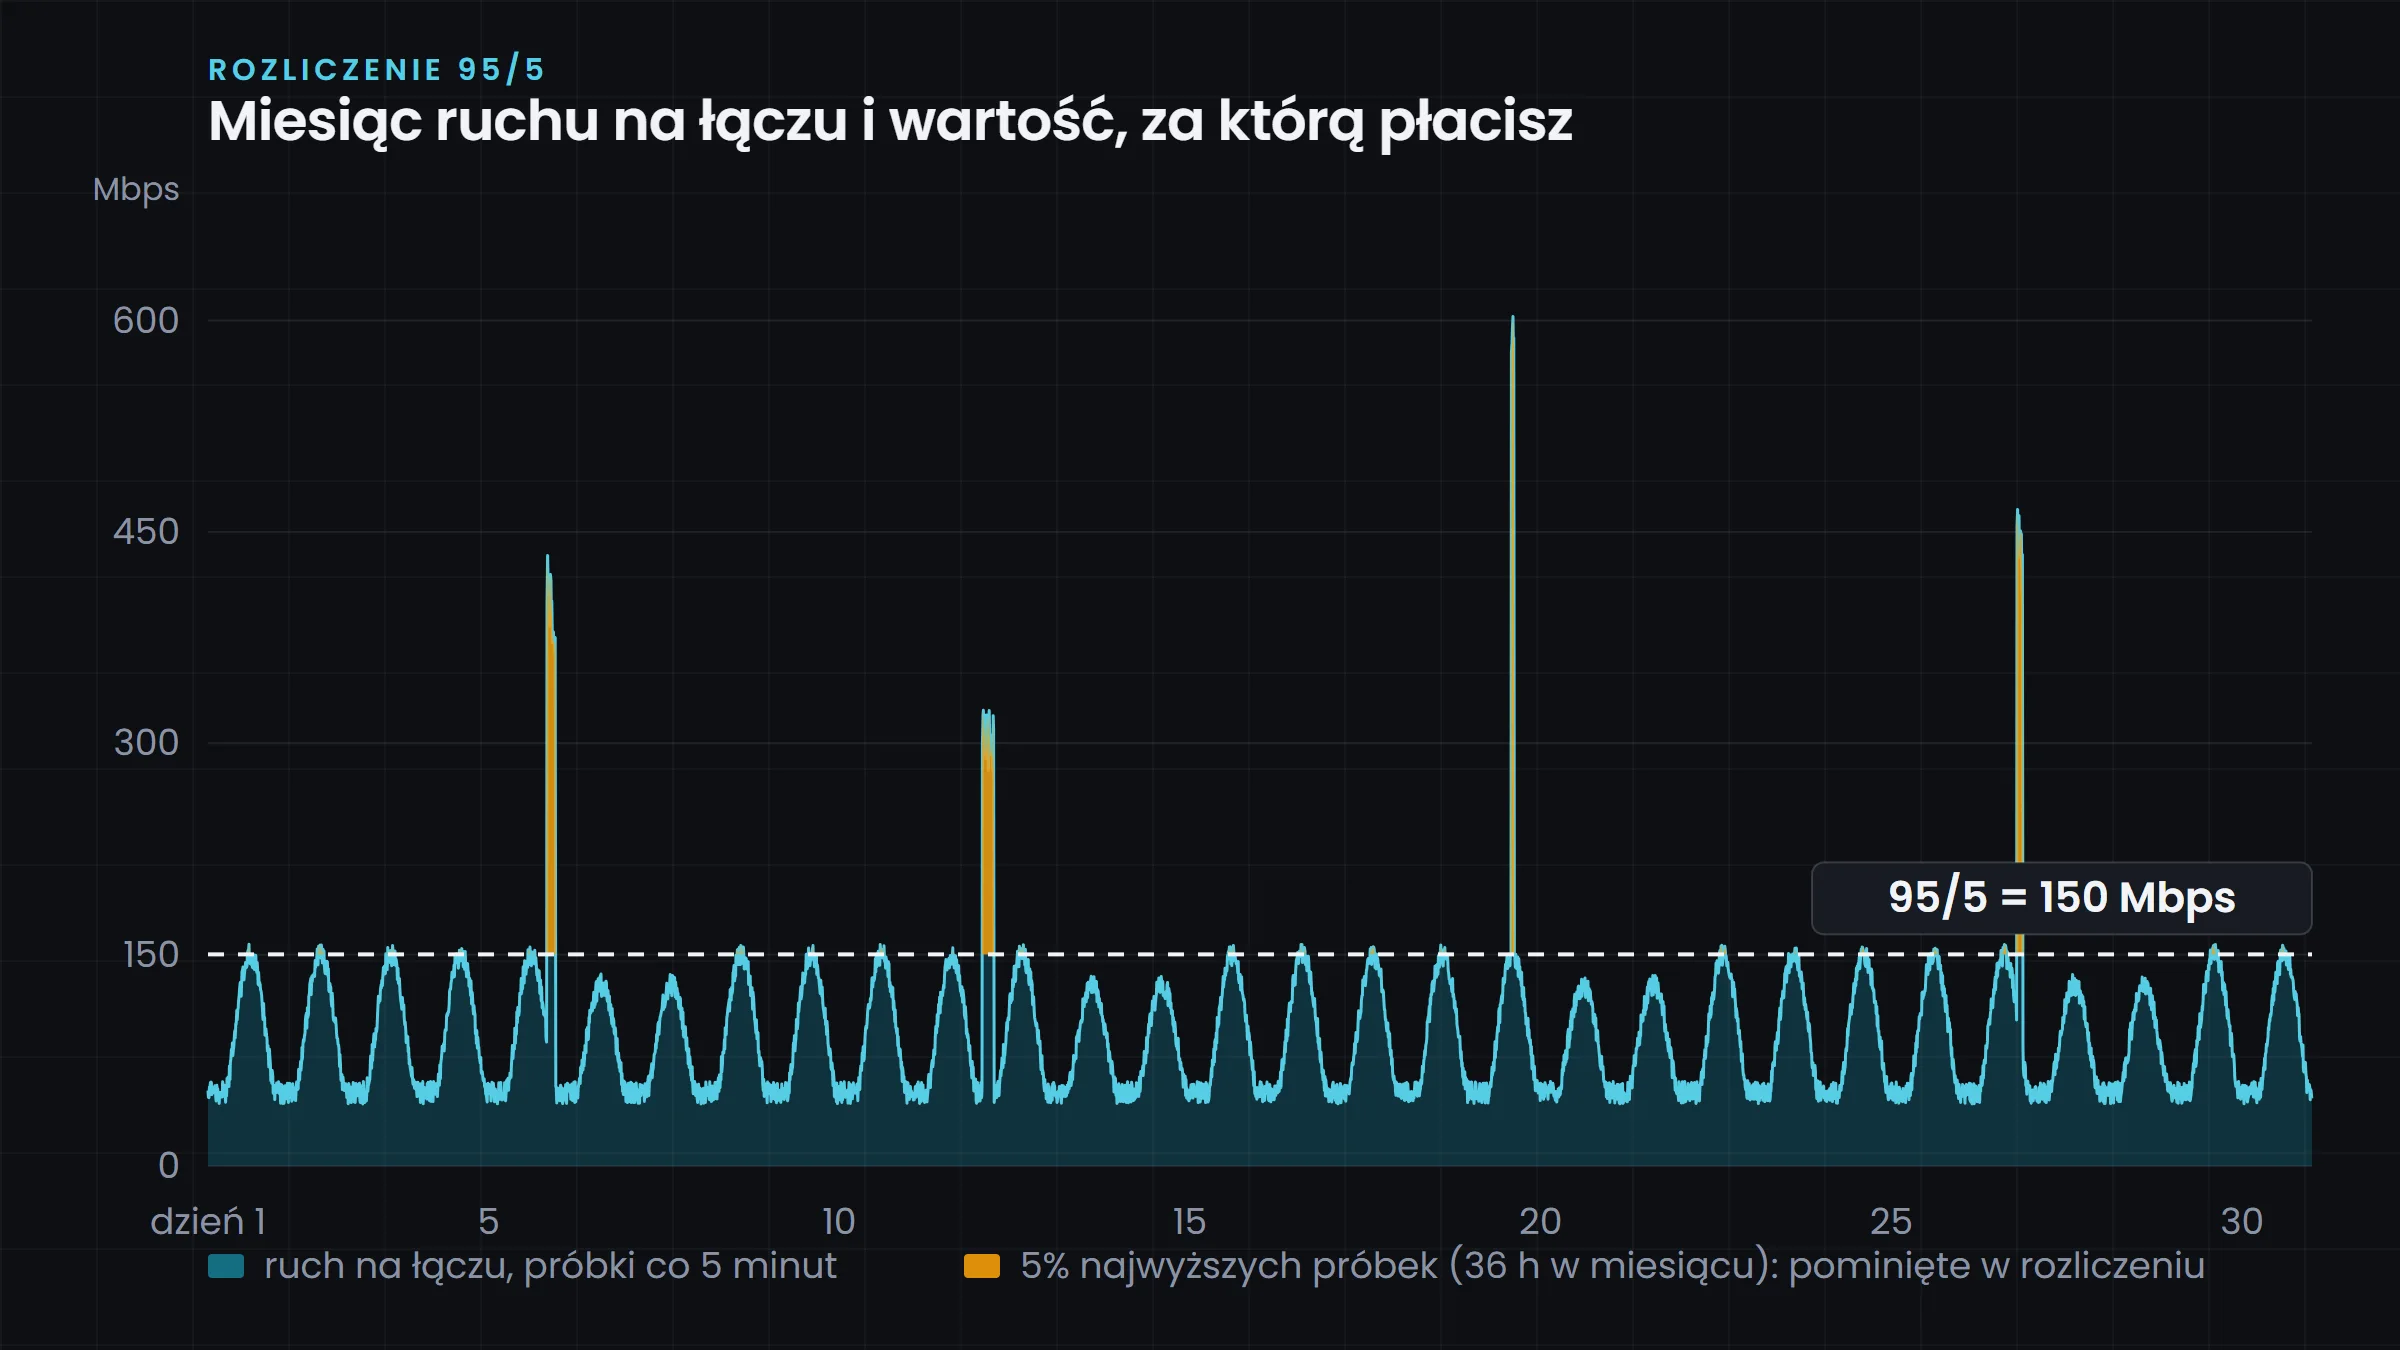
7 min de lecturepl
Jak operatorzy liczą 95. percentyl łącza, ile godzin szczytu w miesiącu nie wchodzi do rachunku i kiedy 95/5 opłaca się bardziej niż rozliczenie po transferze albo stałe pasmo.
6 min de lecturepl
Jak działa anycast w BGP, czym różni się od unicastu i dlaczego sieć rozgłaszana z wielu lokalizacji przyjmuje atak DDoS lepiej niż pojedynczy punkt wejścia. Zalety, ograniczenia i przykład z sieci SkyPass.
8 min de lecturepl
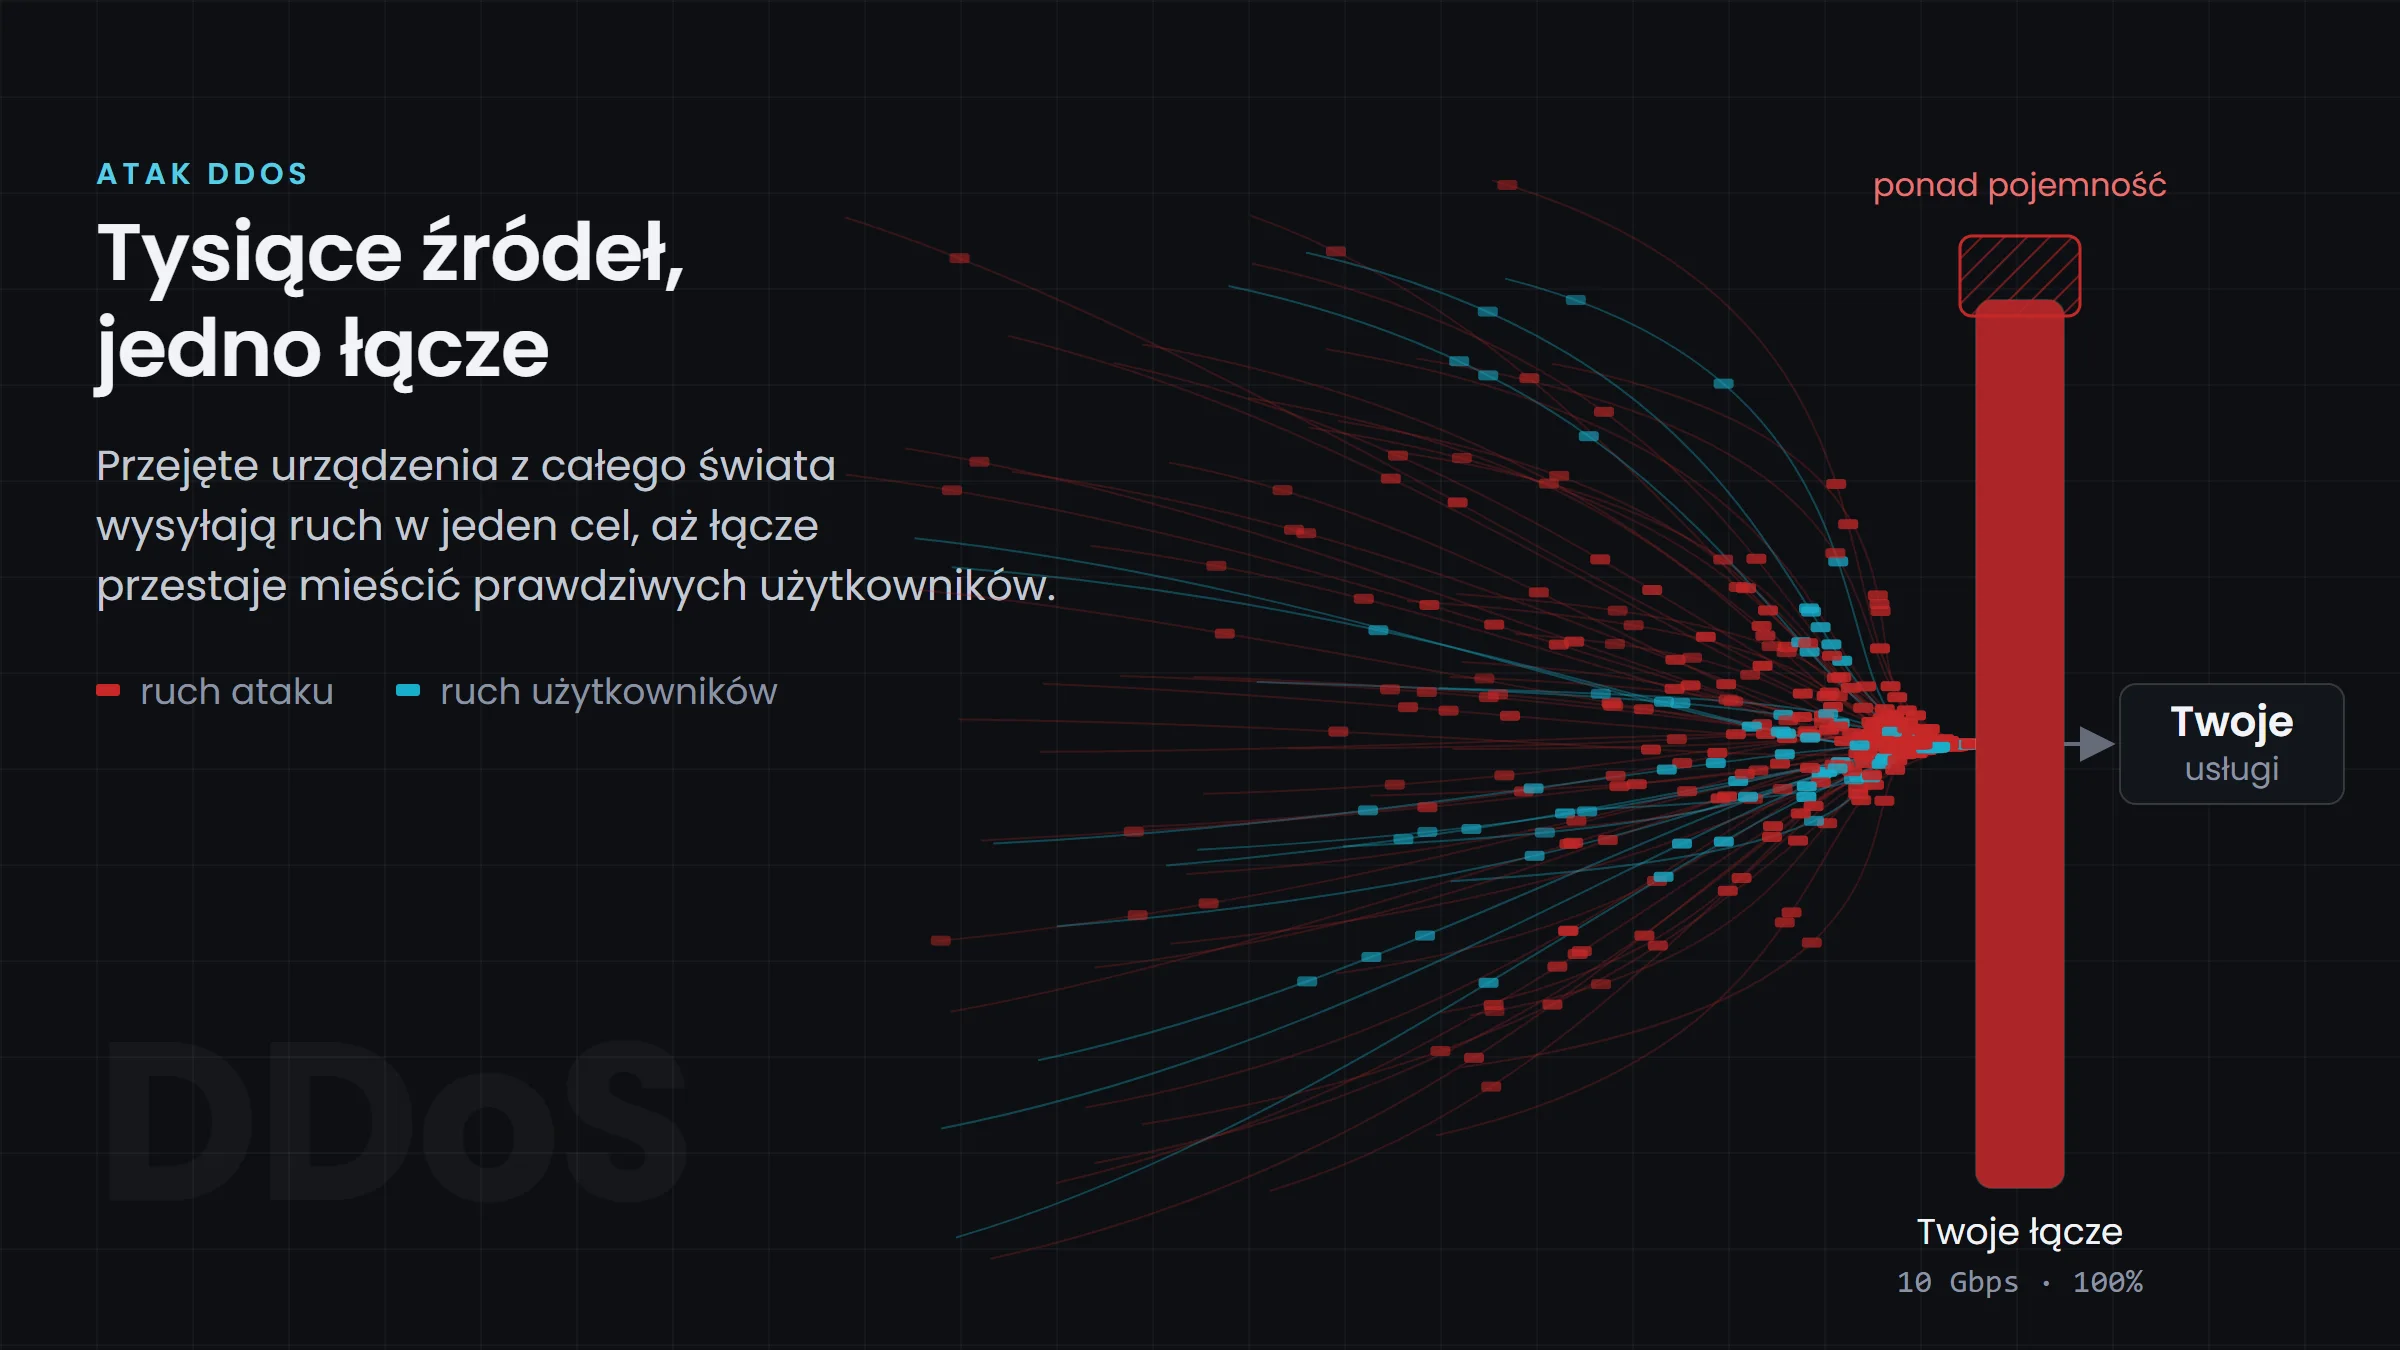
Czym jest atak DDoS, jak działają ataki wolumetryczne, protokołowe i aplikacyjne, ile kosztuje brak przygotowania i co zrobić, zanim atak się zacznie. Z przykładem z sieci operatora ISP.
Contact
Décrivez ce que vous protégez ou exploitez, et nous vous proposerons une variante de service et un mode de raccordement.
Après l'envoi du formulaire, nous revenons vers vous avec des questions de détail ou une proposition d'étape suivante : un échange, des tests ou une offre.
Nous communiquons uniquement en anglais et en polonais. Merci de nous écrire dans l’une de ces deux langues.