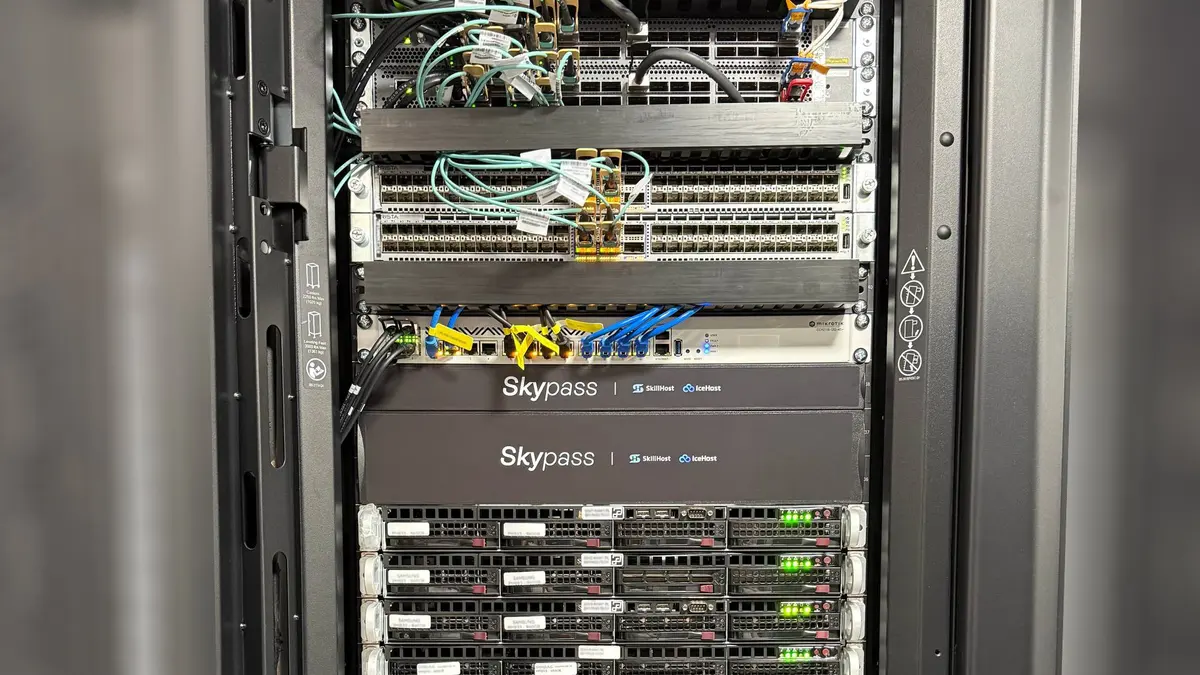
Захист від DDoS SkyGuard
Фільтрація атак у Польщі, без відключення ваших адрес.
- Фільтрація L3/L4/L7 без blackholing
- Очищення трафіку у Варшаві та Вроцлаві
- Захист хостингу та операторських мереж
Інфраструктурний партнер для інтернет-провайдерів, хостинг-компаній і бізнесу
Ми захищаємо від DDoS-атак на власній мережі та беремо на себе турботу про ваше ІТ. Спосіб підключення, захист і обсяг підтримки ми підбираємо під вашу інфраструктуру.
AS202520
Власна мережа
Відкрита пірингова політика та присутність на польських точках обміну трафіком.
2
Центри очищення трафіку в Польщі
Варшава · Вроцлав, з’єднані трьома незалежними трасами.
400 Gbps
Чистої смуги після фільтрації
Смуга від 100 Mbps до 400 Gbps, підібрана під трафік клієнта.
9 Tbps
Найбільша відбита атака
Зупинена на нашій інфраструктурі без blackholing адрес клієнтів.
Як це працює
Ваші префікси ми анонсуємо з мережі SkyPass, тож увесь трафік, зокрема й атака, спершу потрапляє до нас.
Скрабінгові кластери фільтрують трафік на рівнях L3/L4/L7 і відкидають атаку в реальному часі, без blackholing ваших адрес.
Очищений трафік повертається до вас тунелем, BGP-сесією або прямим каналом.
Чому SkyPass
Мережу ви перевірите в PeeringDB і Looking Glass, а роботу захисту побачите в панелі клієнта.
Власна AS, скрабінгові кластери та NOC. Коли проблема виникає на стику сервісів, вам не доводиться узгоджувати кількох постачальників.
Роками ми захищаємо ігрові сервери, тому профілі фільтрації підлаштовуємо під конкретні ігри та протоколи.
Після атаки ви отримуєте звіт, а в панелі історію атак і дамп трафіку tcpdump для завантаження.
SkyGuard ви перевірите на власному трафіку, без впливу на продакшн, ще до підписання довгострокового договору.
Обладнання та технології, які ми використовуємо
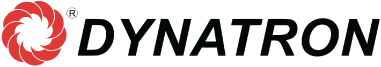
Мережа anycast
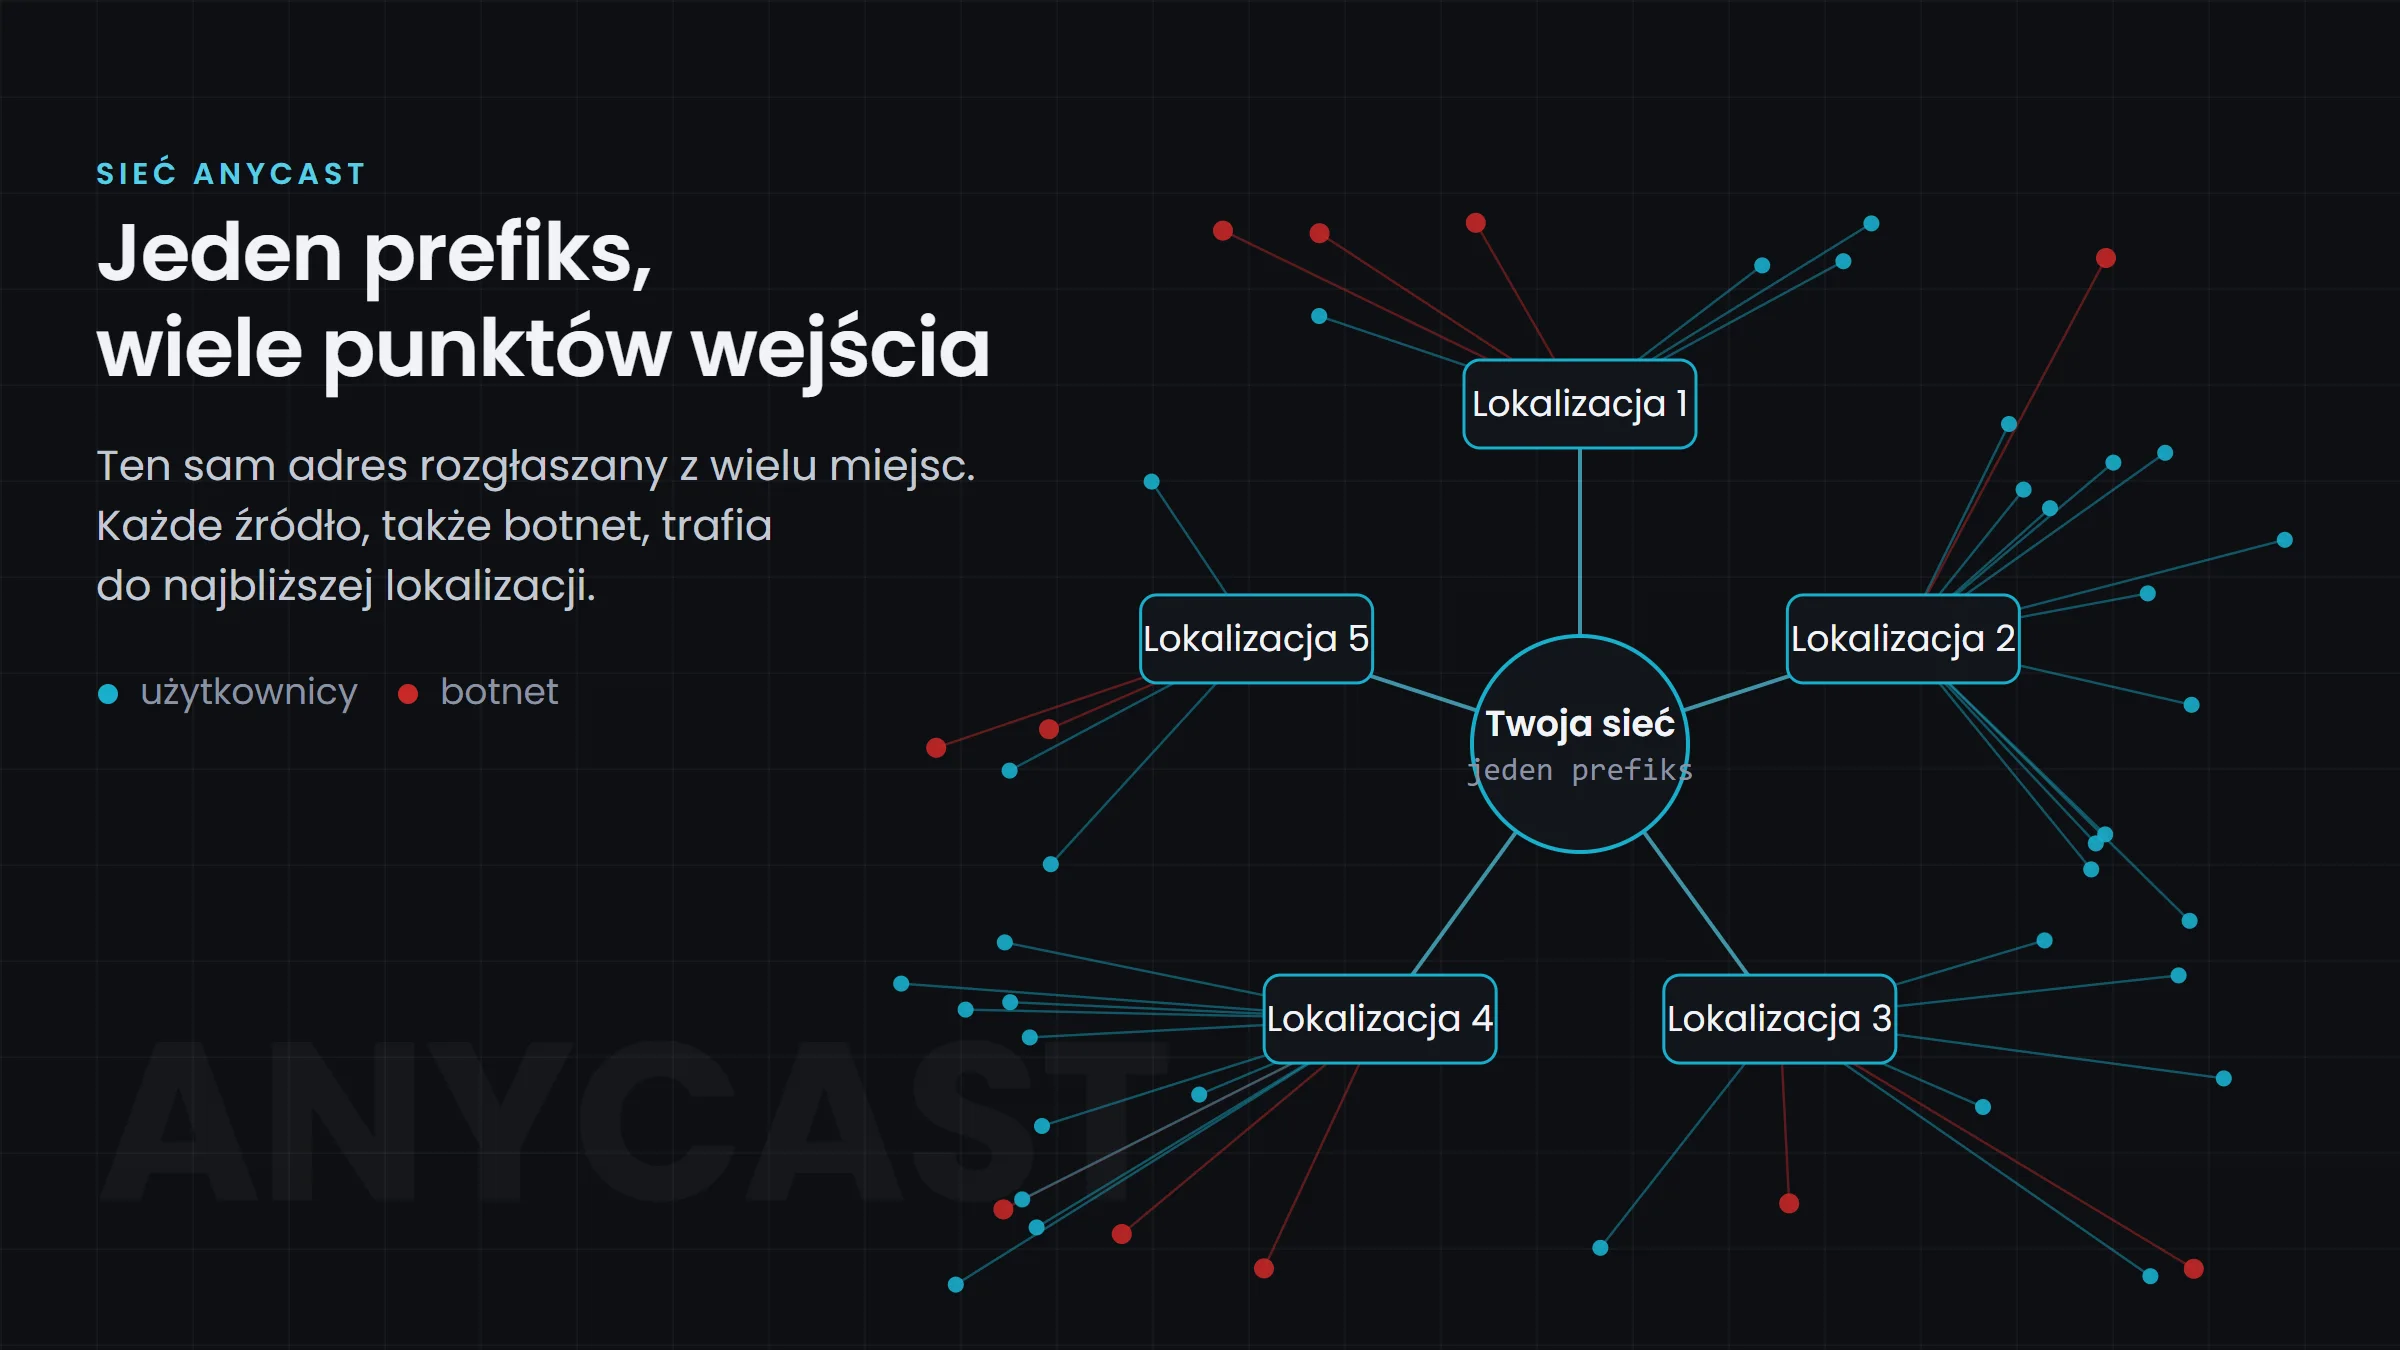
Наша мережа працює в режимі anycast у багатьох локаціях, тож атака не б’є в одне місце, а розподіляється між багатьма точками входу.
Трафік з різних напрямків входить у мережу в різних місцях.
Частину атаки ми відкидаємо близько до джерела, а не в одній центральній точці.
Кожна локація приймає лише частину обсягу атаки.
На тій самій мережі та захисті щодня працюють IceHost (сервери Minecraft) і SkillHost (VPS, VDS та виділені сервери).


Рішення
Захист від DDoS-атак, власна мережа та супровід ІТ вашої компанії в одного партнера.
Фільтрація атак у Польщі, без відключення ваших адрес.
Підключення до мережі SkyPass віддалено або фізично в дата-центрах.
На місці у Вроцлаві та Кракові, віддалено по всій Польщі та ЄС.
Довіра в галузі
SkyGuard користуються інтернет-провайдери та хостинг-бренди, для яких простій під час атаки означає реальні втрати. Замість логотипів ми показуємо те, що ви можете перевірити самостійно.
Операторські мережі з інтеграцією BGP та політиками для кожного префікса. Ефективність фільтрації клієнти бачать на власних графіках.
Профілі фільтрації для ігрових рушіїв і протоколів.
Відкритий піринг, присутність на польських точках обміну трафіком і публічний запис AS202520 у PeeringDB.
З чого ми починаємо
Ми починаємо з вашої інфраструктури та вимог, а не з прайс-листа.
Ми вивчаємо топологію, піковий трафік і вимоги, а потім пропонуємо варіант захисту або обсяг ІТ-підтримки з комерційною пропозицією.
Ми налаштовуємо тунелі, BGP-сесії та політики фільтрації або поетапно беремо на себе ІТ. Тести проводимо без впливу на продакшн.
Активний захист з моніторингом NOC 24/7 або постійний ІТ-супровід з регулярними звітами.
Захист SkyGuard можна протестувати на власному трафіку, перш ніж підписати довгостроковий договір.
FAQ
Відповіді для тих, хто ухвалює рішення щодо бюджету, і для інженерів, які це впроваджуватимуть.
Блог
Пишемо про мережі, захист від DDoS та інфраструктуру на основі нашої щоденної роботи.
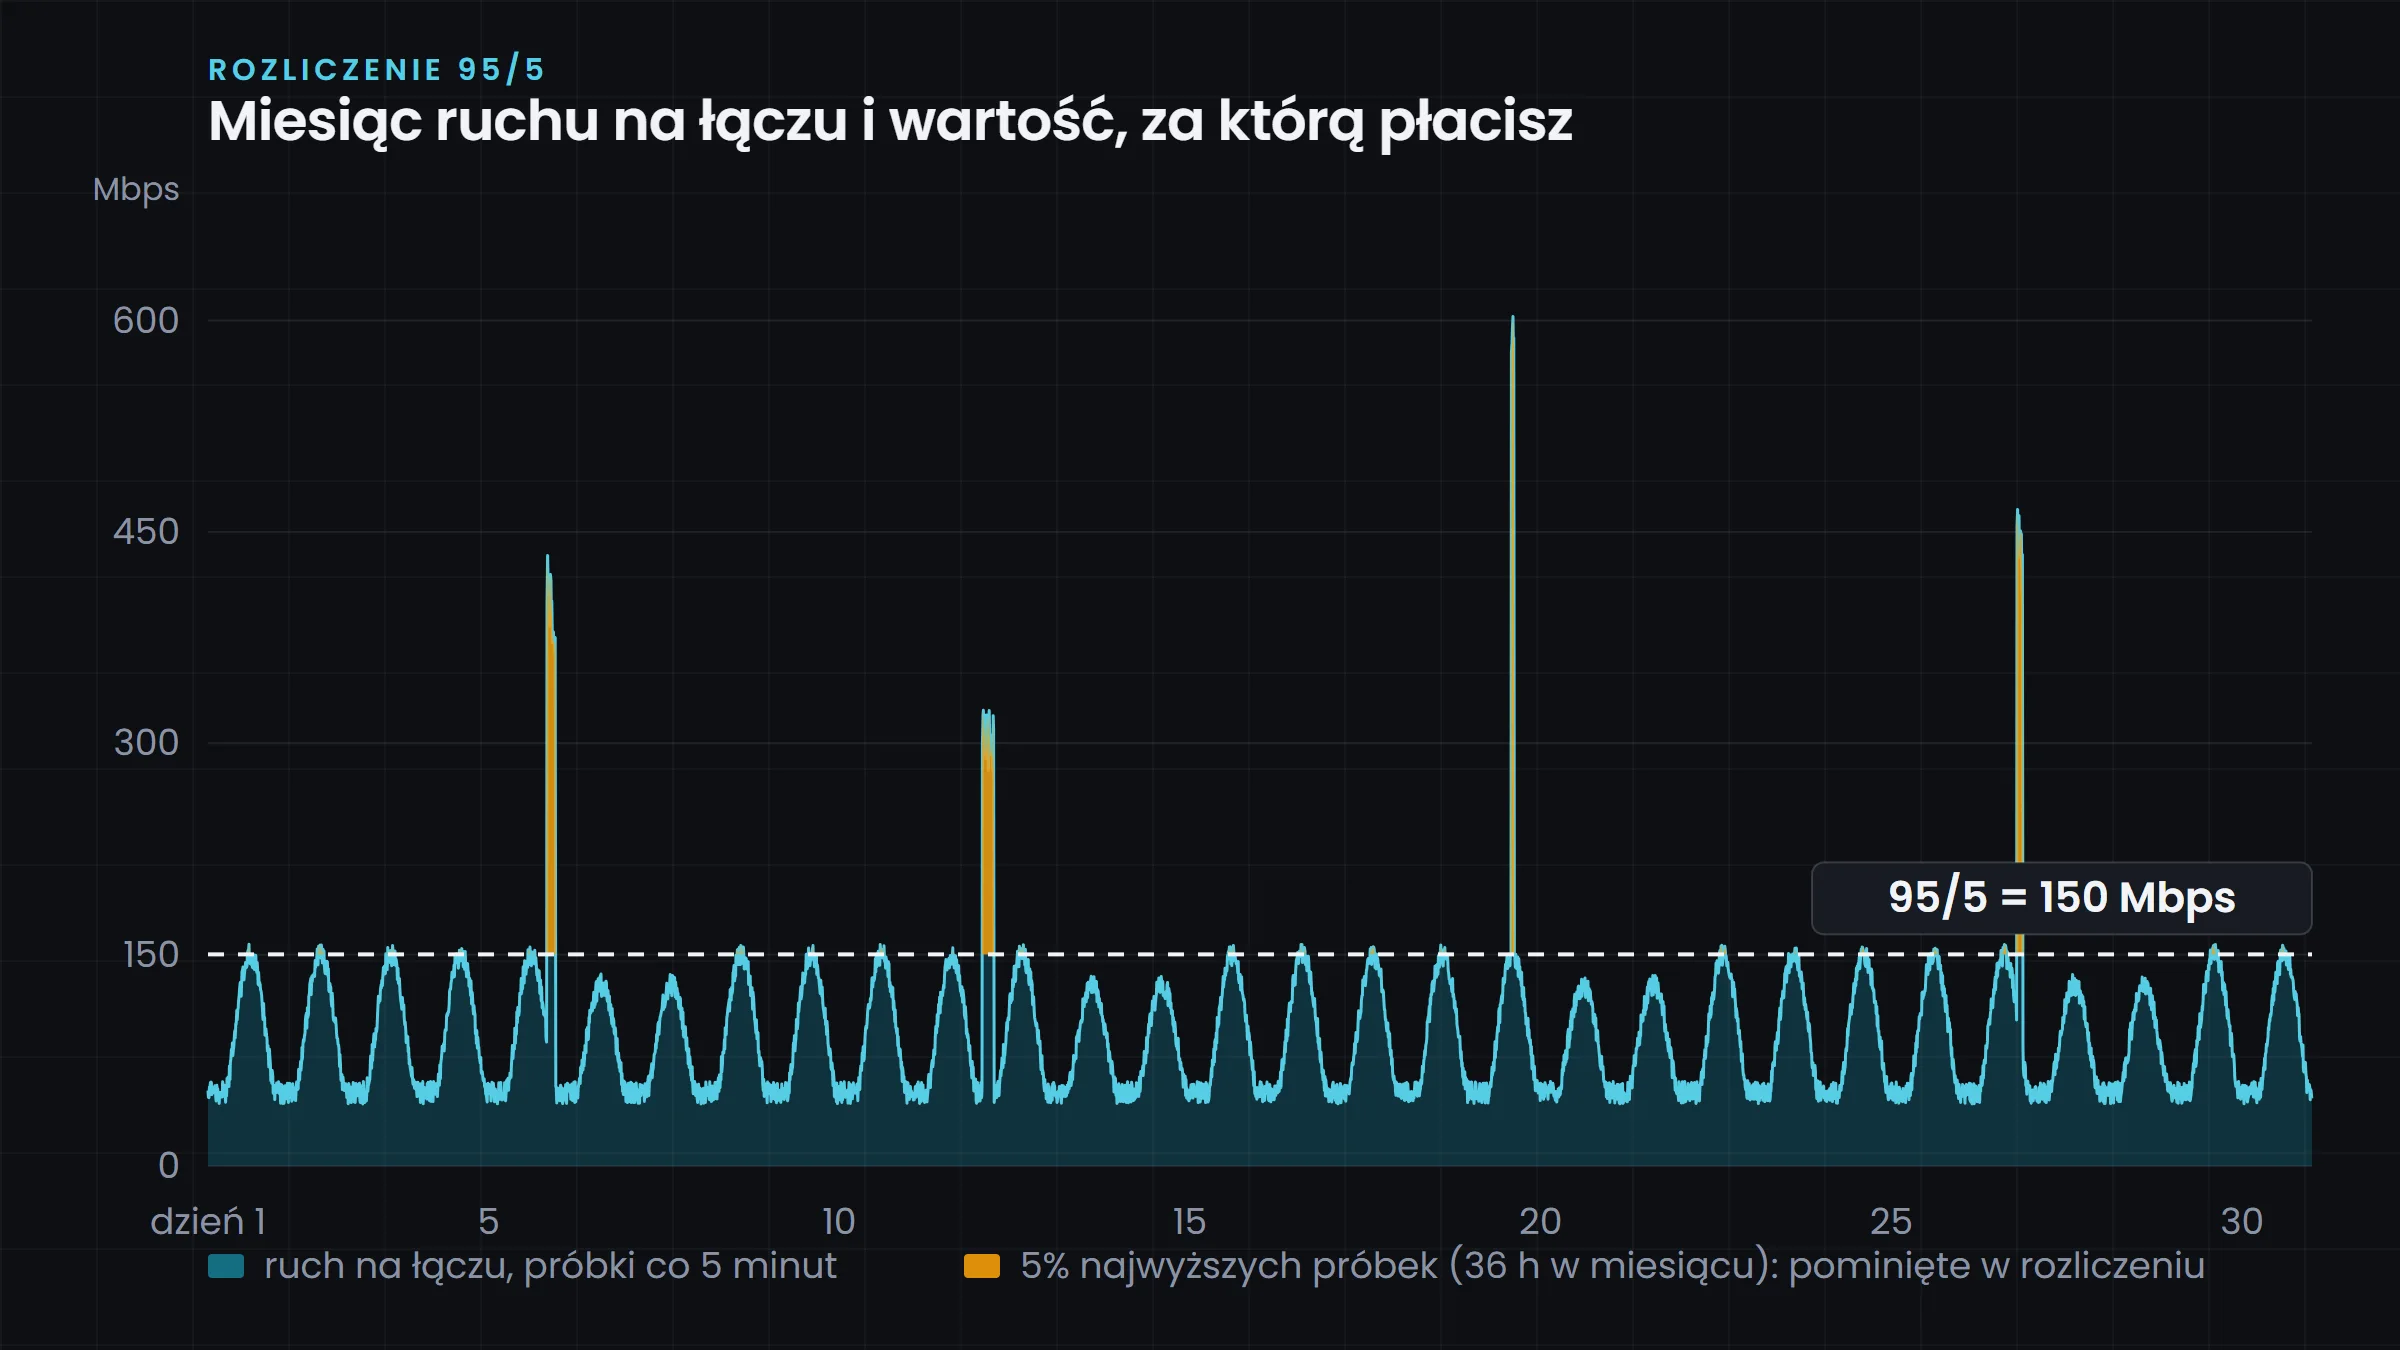
7 хв читанняpl
Jak operatorzy liczą 95. percentyl łącza, ile godzin szczytu w miesiącu nie wchodzi do rachunku i kiedy 95/5 opłaca się bardziej niż rozliczenie po transferze albo stałe pasmo.
6 хв читанняpl
Jak działa anycast w BGP, czym różni się od unicastu i dlaczego sieć rozgłaszana z wielu lokalizacji przyjmuje atak DDoS lepiej niż pojedynczy punkt wejścia. Zalety, ograniczenia i przykład z sieci SkyPass.
8 хв читанняpl
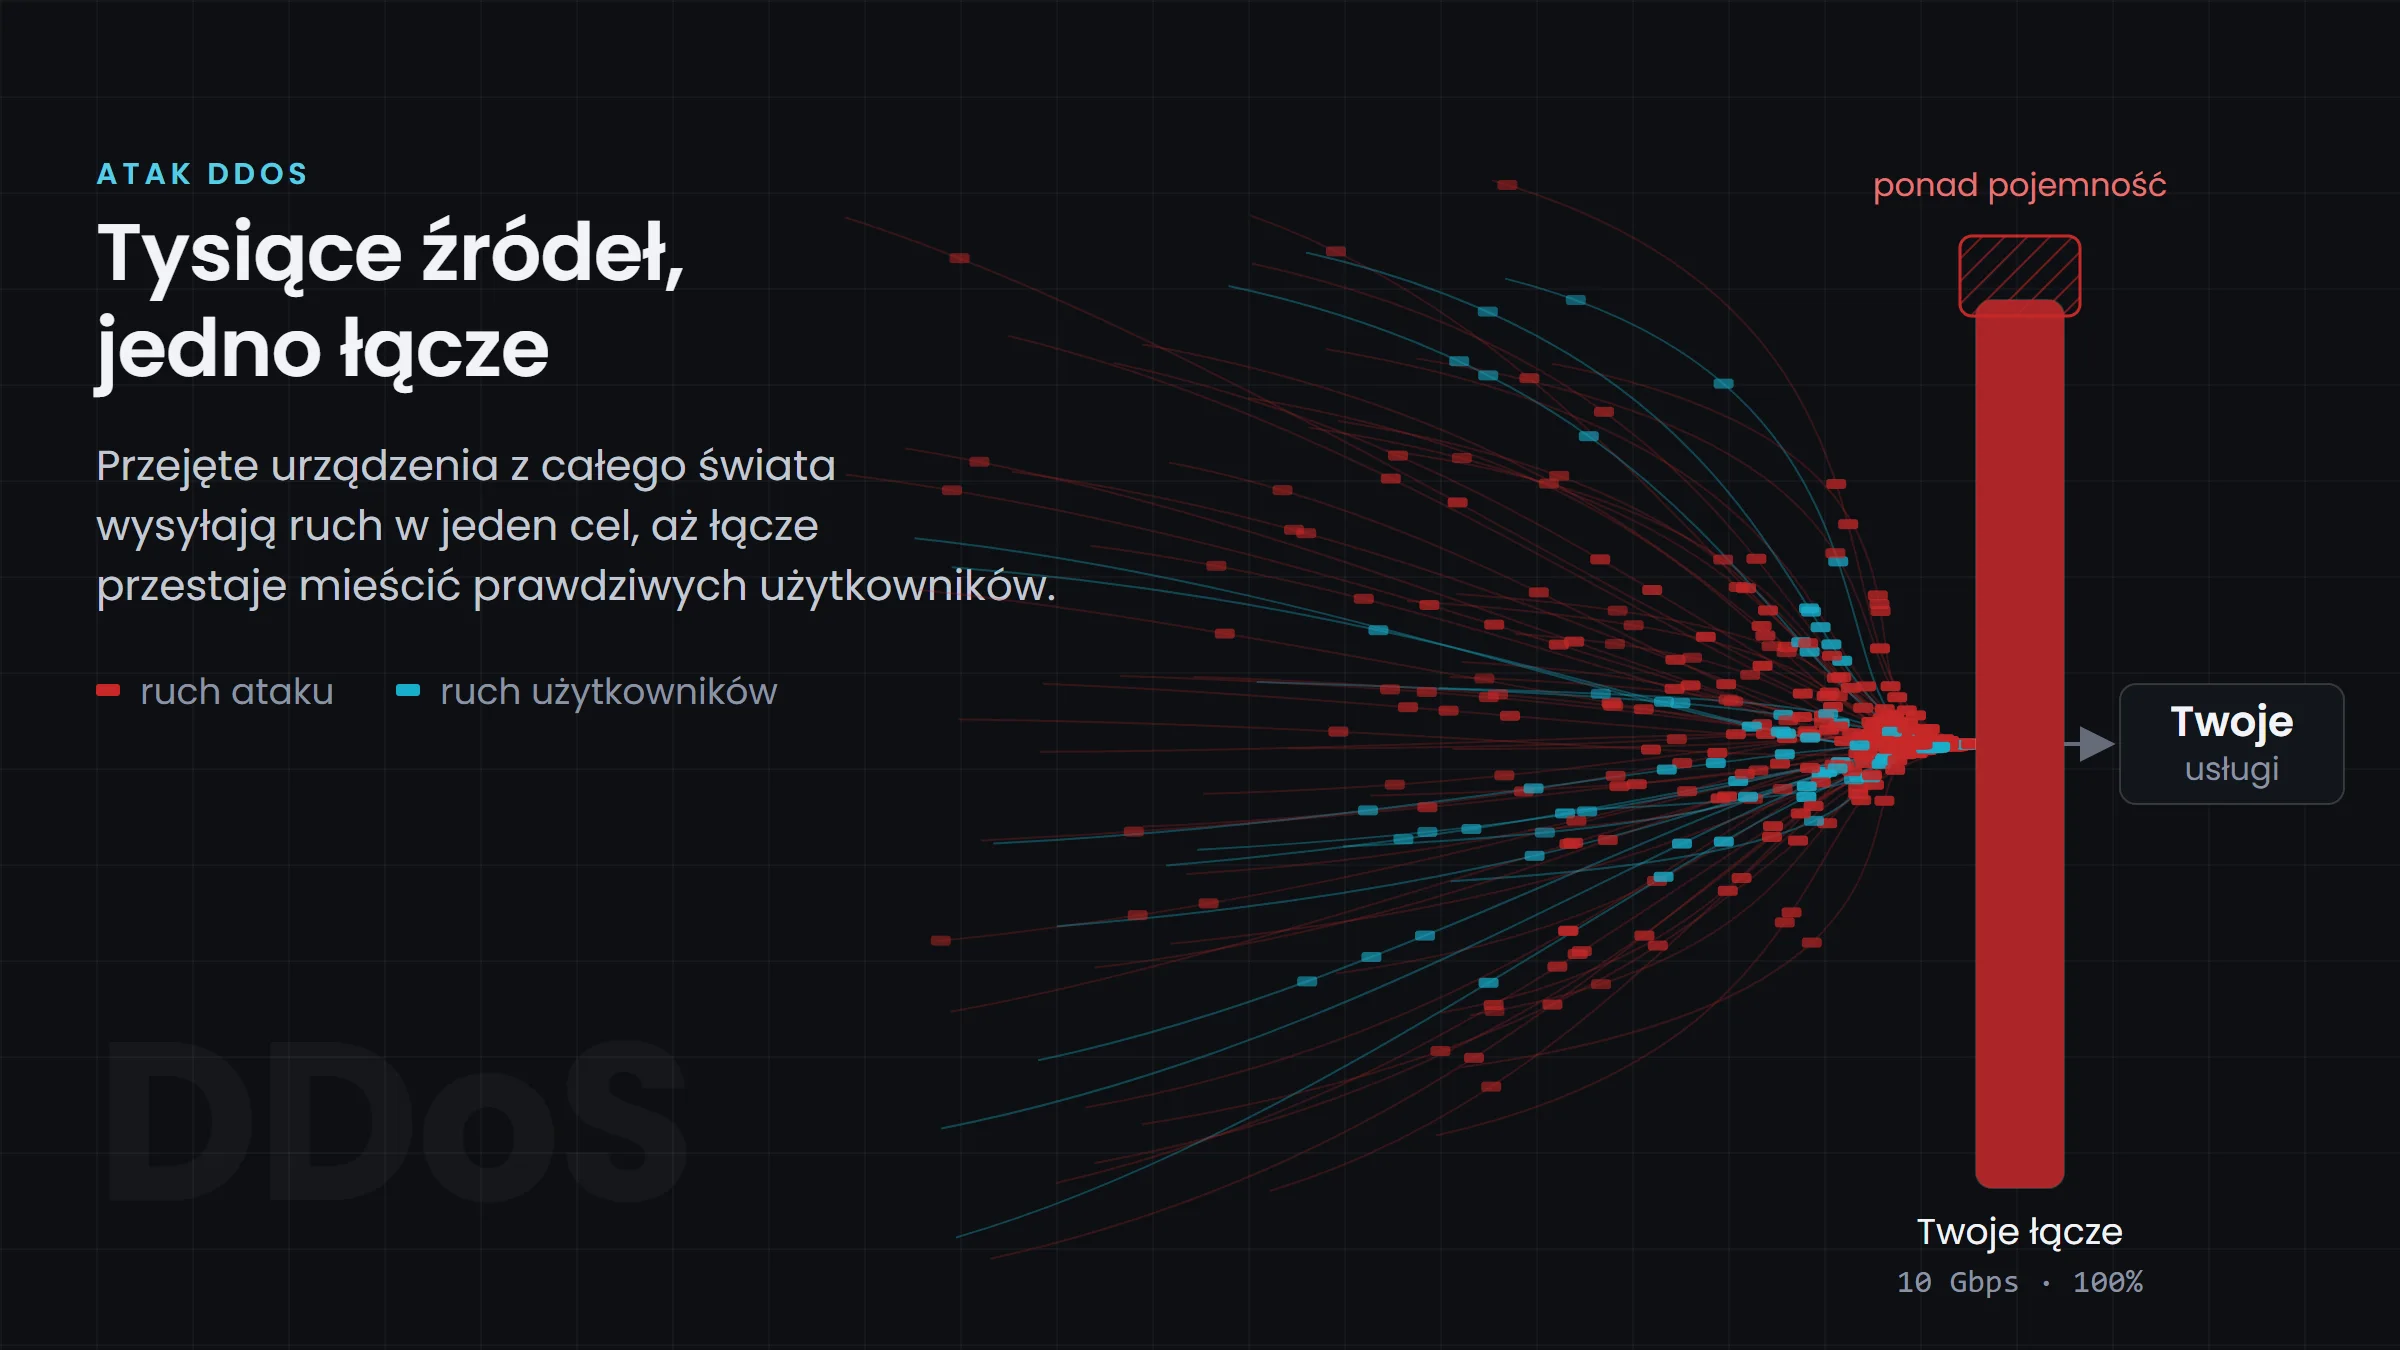
Czym jest atak DDoS, jak działają ataki wolumetryczne, protokołowe i aplikacyjne, ile kosztuje brak przygotowania i co zrobić, zanim atak się zacznie. Z przykładem z sieci operatora ISP.
Контакти
Опишіть, що ви захищаєте або підтримуєте, і ми запропонуємо варіант послуги та спосіб підключення.
Після надсилання форми ми зв’яжемося з вами з уточнювальними запитаннями або з пропозицією наступного кроку: розмови, тестів чи комерційної пропозиції.
Ми спілкуємося лише англійською та польською. Будь ласка, пишіть нам однією з цих мов.