Protecție DDoS SkyGuard
Filtrarea atacurilor în Polonia, fără să vă fie tăiate adresele.
- Filtrare L3/L4/L7 fără blackholing
- Scrubbing la Varșovia și Wrocław
- Protecție pentru hosting și rețele de operator
Partener de infrastructură pentru operatori ISP, hosting și companii
Protejăm împotriva atacurilor DDoS în propria rețea și preluăm administrarea IT-ului. Conectarea, protecția și aria suportului le adaptăm la infrastructura dumneavoastră.
AS202520
Rețea proprie
Politică de peering deschisă și prezență în punctele de schimb de trafic din Polonia.
2
Centre de scrubbing în Polonia
Varșovia · Wrocław, conectate prin trei rute independente.
400 Gbps
Lățime de bandă curată după filtrare
Lățimi de bandă de la 100 Mbps la 400 Gbps, alese în funcție de traficul clientului.
9 Tbps
Cel mai mare atac respins
Oprit în infrastructura noastră, fără blackholing pentru adresele clienților.
Cum funcționează
Anunțăm prefixele dumneavoastră din rețeaua SkyPass, așa că tot traficul, inclusiv atacul, ajunge mai întâi la noi.
Clusterele de scrubbing filtrează traficul la nivelurile L3/L4/L7 și elimină atacul în timp real, fără blackholing pentru adresele dumneavoastră.
Traficul curățat revine la dumneavoastră printr-un tunel, o sesiune BGP sau o legătură directă.
De ce SkyPass
Rețeaua o verificați în PeeringDB și Looking Glass, iar funcționarea protecției în panoul clientului.
AS propriu, clustere de scrubbing și NOC. Când problema apare la interfața dintre servicii, nu mediați între mai mulți furnizori.
De ani de zile protejăm servere de jocuri, de aceea adaptăm profilurile de filtrare la jocuri și protocoale concrete.
După un atac primiți un raport, iar în panou istoricul atacurilor și o captură de trafic tcpdump de descărcat.
Verificați SkyGuard pe propriul trafic, fără impact asupra producției, înainte să semnați un contract pe termen mai lung.
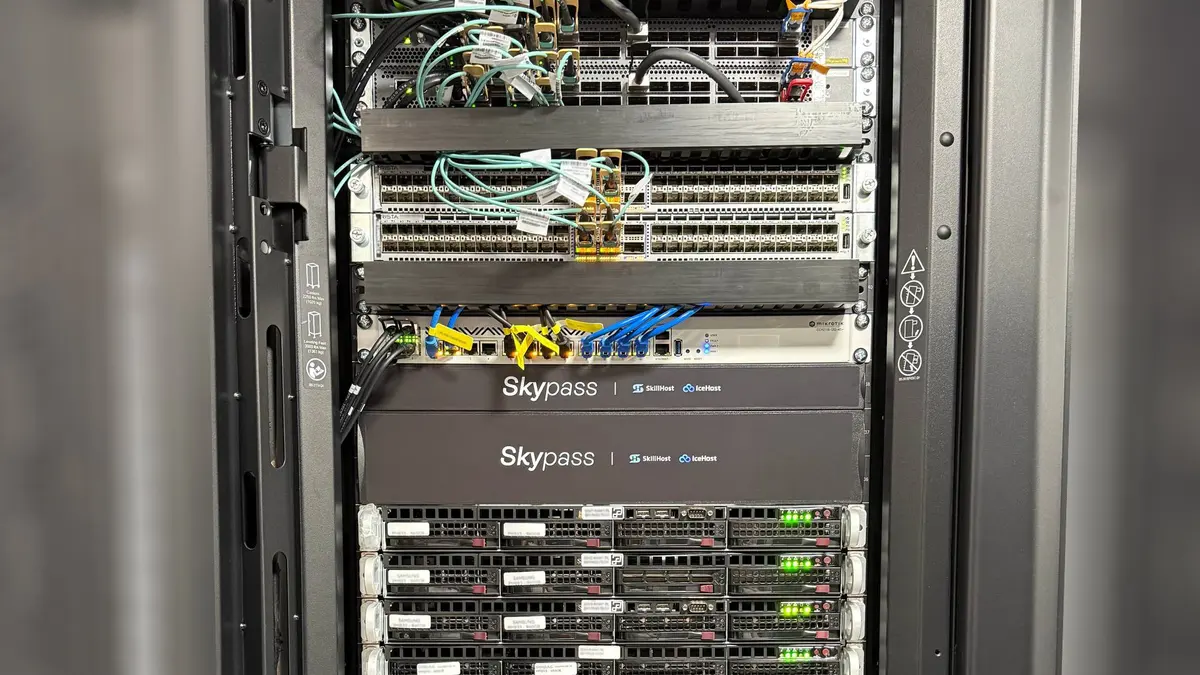
Echipamente și tehnologii pe care le folosim
Rețea anycast
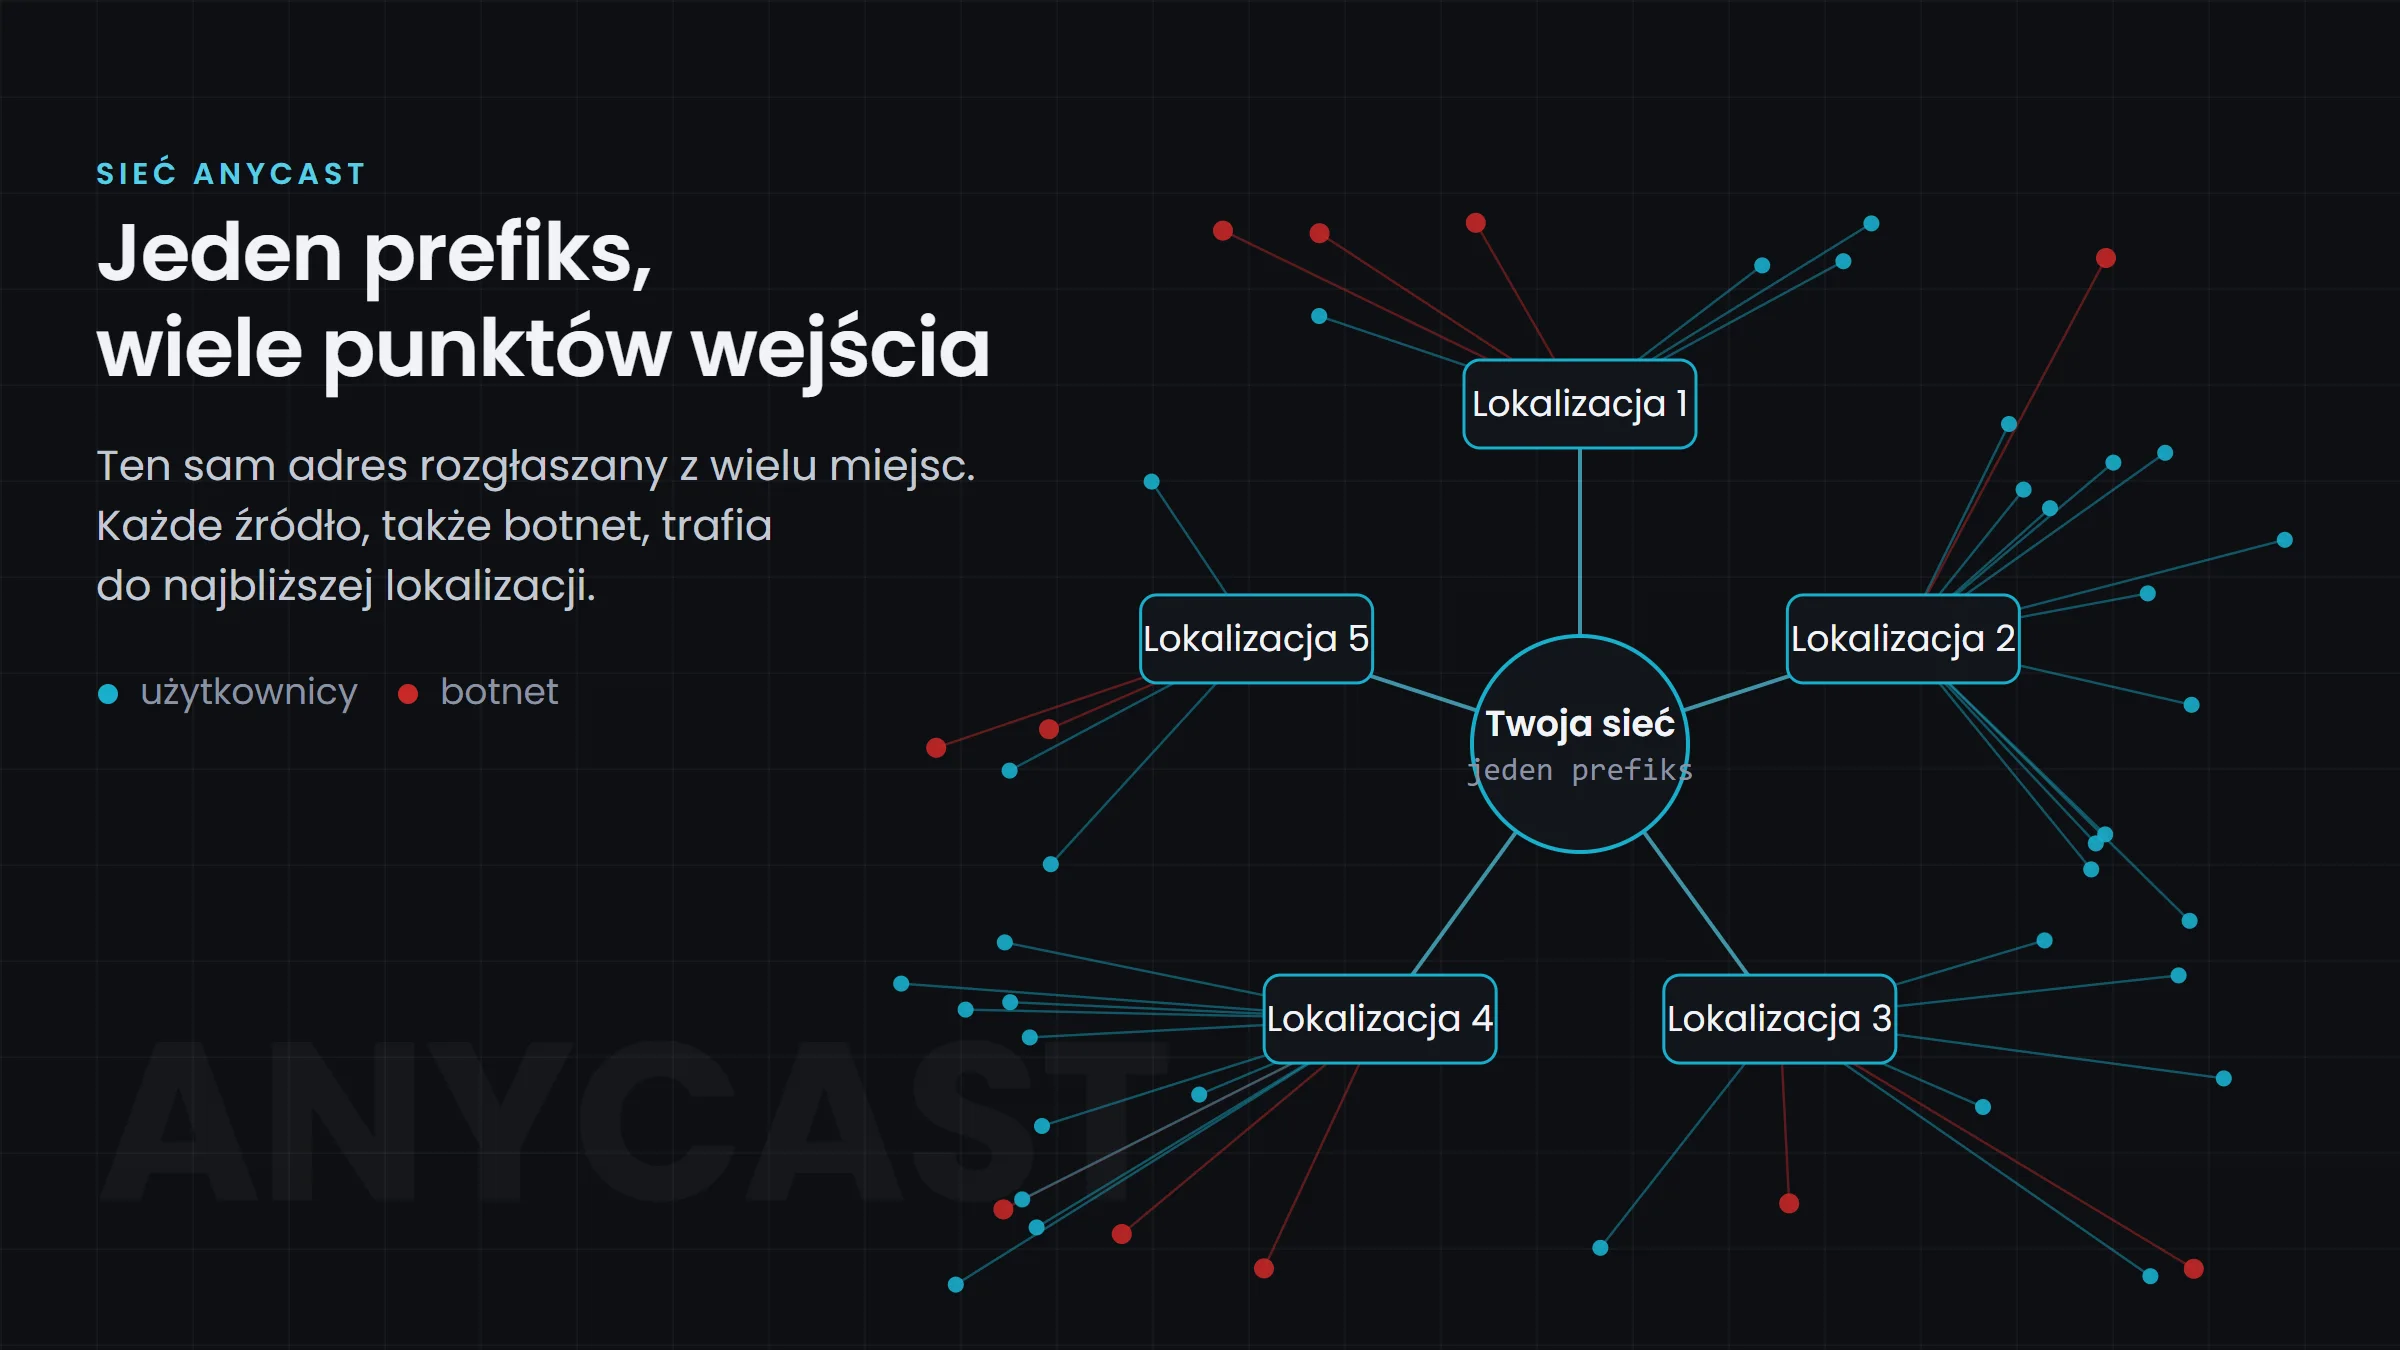
Rețeaua noastră este anycast în mai multe locații, așa că atacul nu lovește un singur loc, ci se distribuie pe mai multe puncte de intrare.
Traficul din direcții diferite intră în rețea în locuri diferite.
O parte din atac o eliminăm aproape de sursă, nu într-un singur punct central.
Fiecare locație preia doar o parte din volumul atacului.
Pe aceeași rețea și protecție funcționează zilnic IceHost (servere Minecraft) și SkillHost (VPS, VDS și servere dedicate).


Soluții
Protecție împotriva atacurilor DDoS, rețea proprie și administrarea IT-ului companiei dumneavoastră la un singur partener.
Filtrarea atacurilor în Polonia, fără să vă fie tăiate adresele.
Conectare la rețeaua SkyPass de la distanță sau fizic, în centrele de date.
La fața locului în Wrocław și Cracovia, de la distanță în toată Polonia și UE.
Încredere în industrie
SkyGuard este folosit de operatori ISP și branduri de hosting pentru care o întrerupere în timpul unui atac înseamnă o pierdere reală. În locul logourilor, vă arătăm ce puteți verifica singuri.
Rețele de operator cu integrare BGP și politici pe prefix. Eficiența filtrării clienții o văd pe propriile grafice.
Profiluri de filtrare pentru motoare de jocuri și protocoale.
Peering deschis, prezență în punctele de schimb de trafic din Polonia și înregistrare publică a AS202520 în PeeringDB.
Cum începem
Pornim de la infrastructura și cerințele dumneavoastră, nu de la lista de prețuri.
Aflăm topologia, traficul de vârf și cerințele, apoi propunem varianta de protecție sau aria suportului IT, împreună cu oferta.
Configurăm tuneluri, sesiuni BGP și politici de filtrare sau preluăm IT-ul în etape. Testele le facem fără impact asupra producției.
Protecție activă cu monitorizare NOC 24/7 sau suport IT permanent cu rapoarte regulate.
Protecția SkyGuard o puteți testa pe propriul trafic înainte de a semna un contract pe termen mai lung.
Întrebări frecvente
Răspunsuri pentru cei care decid bugetul și pentru inginerii care vor face implementarea.
Blog
Scriem despre rețea, protecție DDoS și infrastructură, pe baza muncii noastre de zi cu zi.
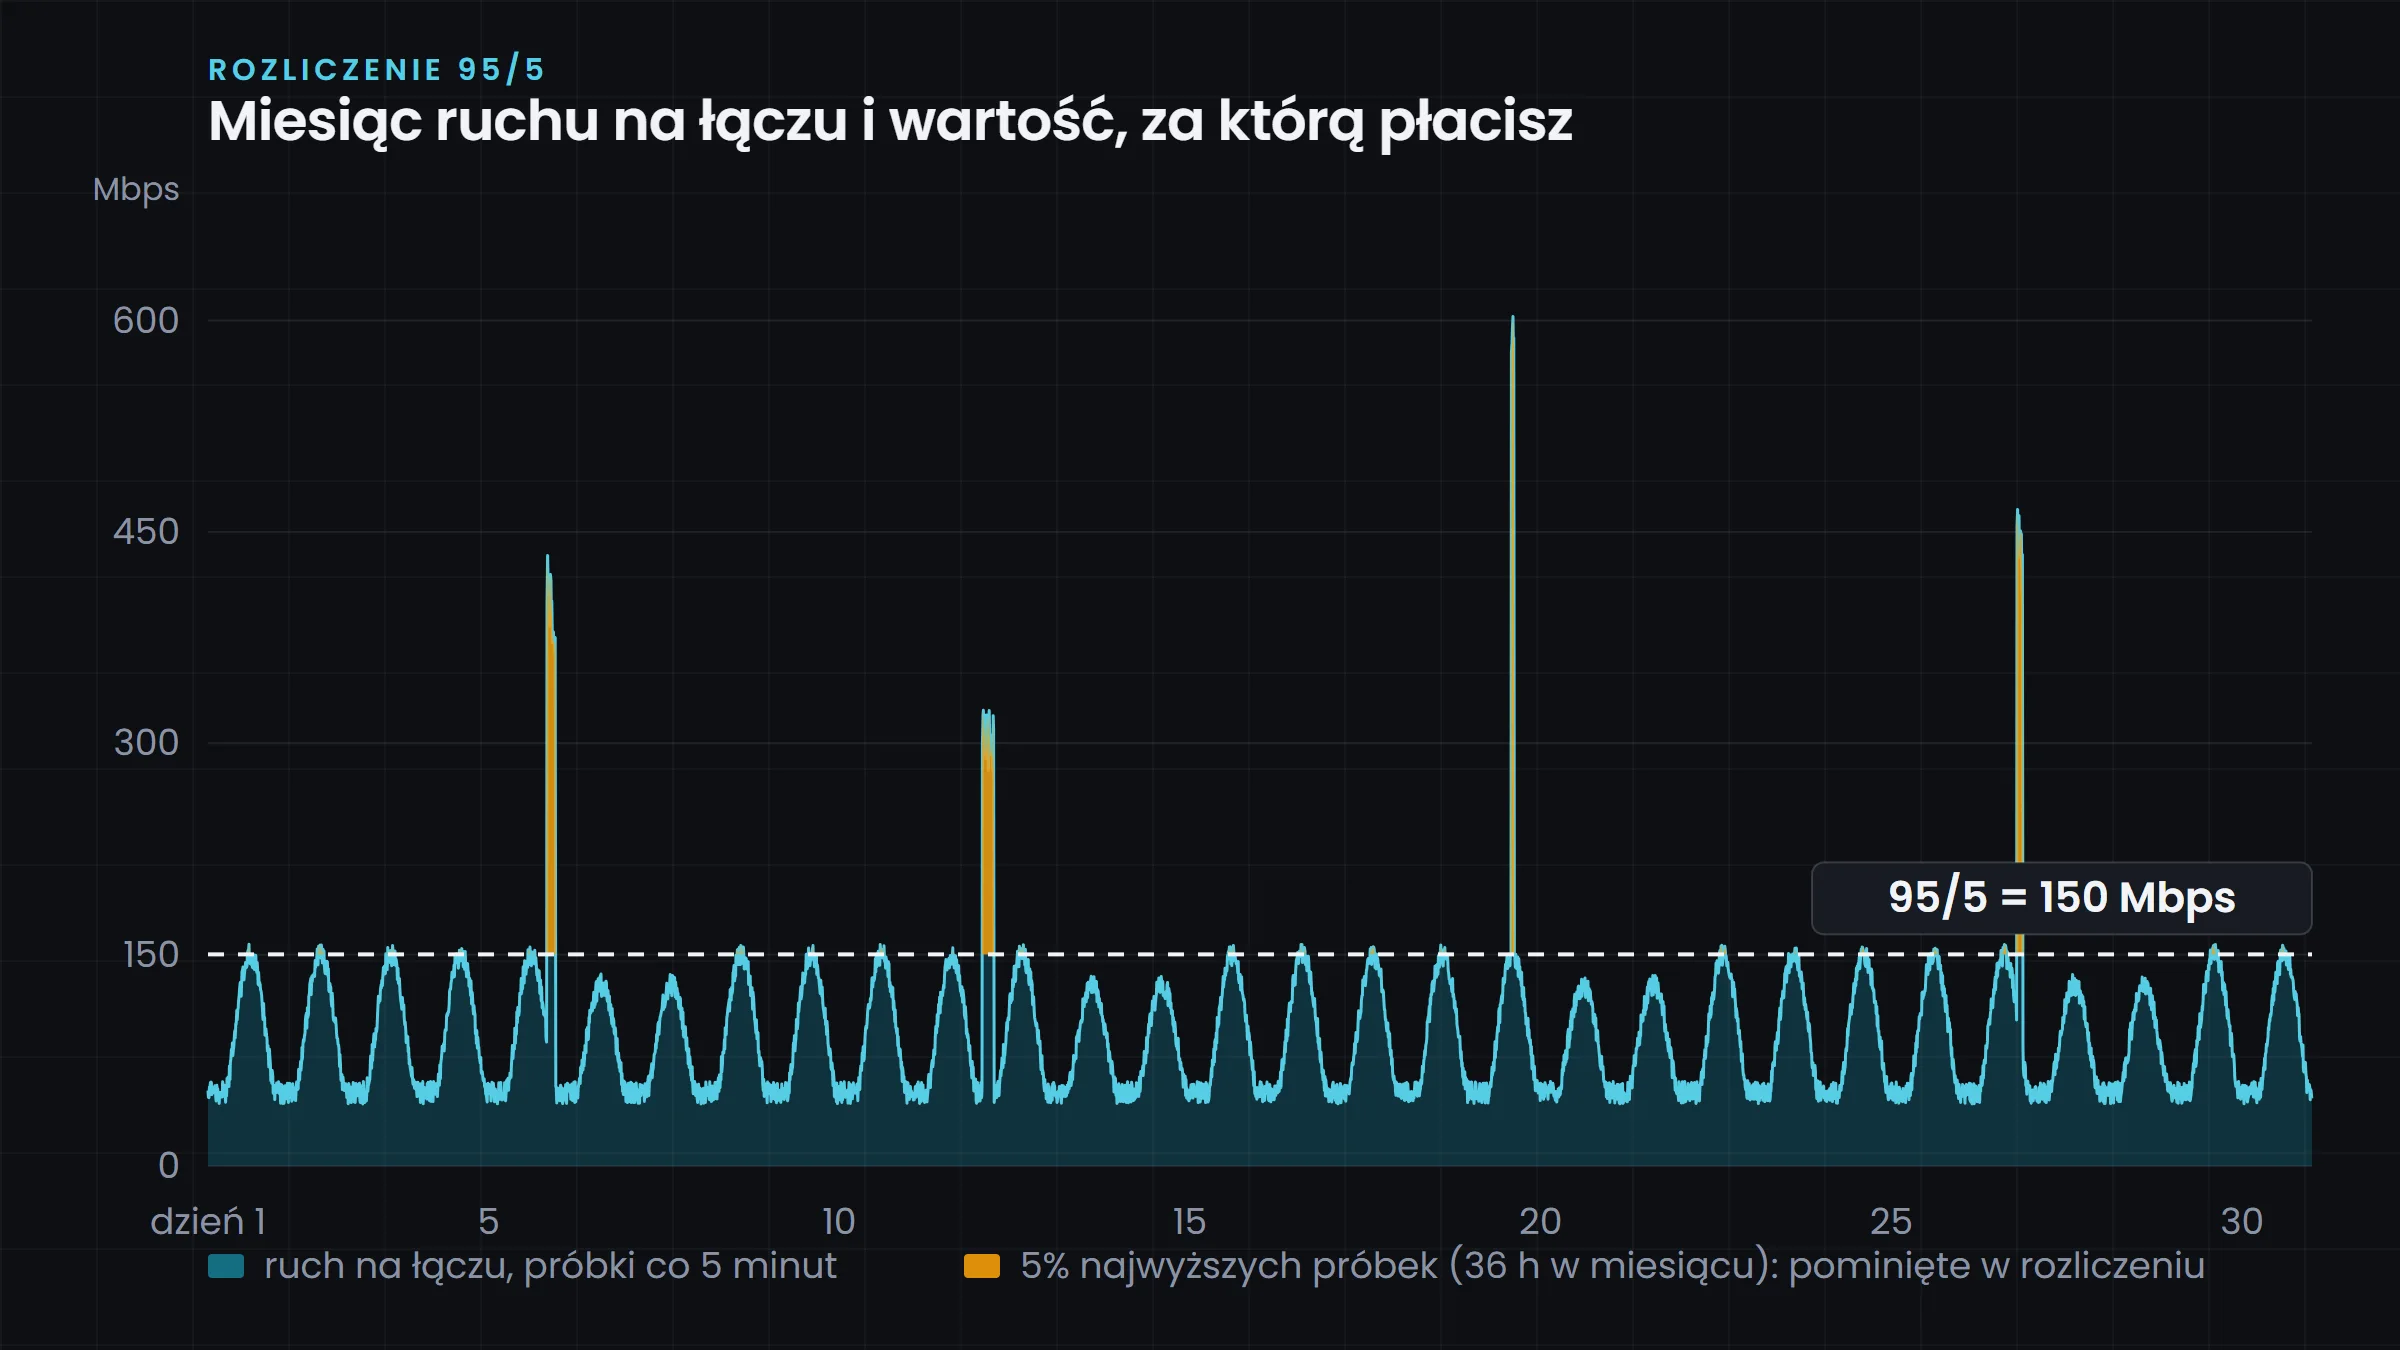
7 min de cititpl
Jak operatorzy liczą 95. percentyl łącza, ile godzin szczytu w miesiącu nie wchodzi do rachunku i kiedy 95/5 opłaca się bardziej niż rozliczenie po transferze albo stałe pasmo.
6 min de cititpl
Jak działa anycast w BGP, czym różni się od unicastu i dlaczego sieć rozgłaszana z wielu lokalizacji przyjmuje atak DDoS lepiej niż pojedynczy punkt wejścia. Zalety, ograniczenia i przykład z sieci SkyPass.
8 min de cititpl
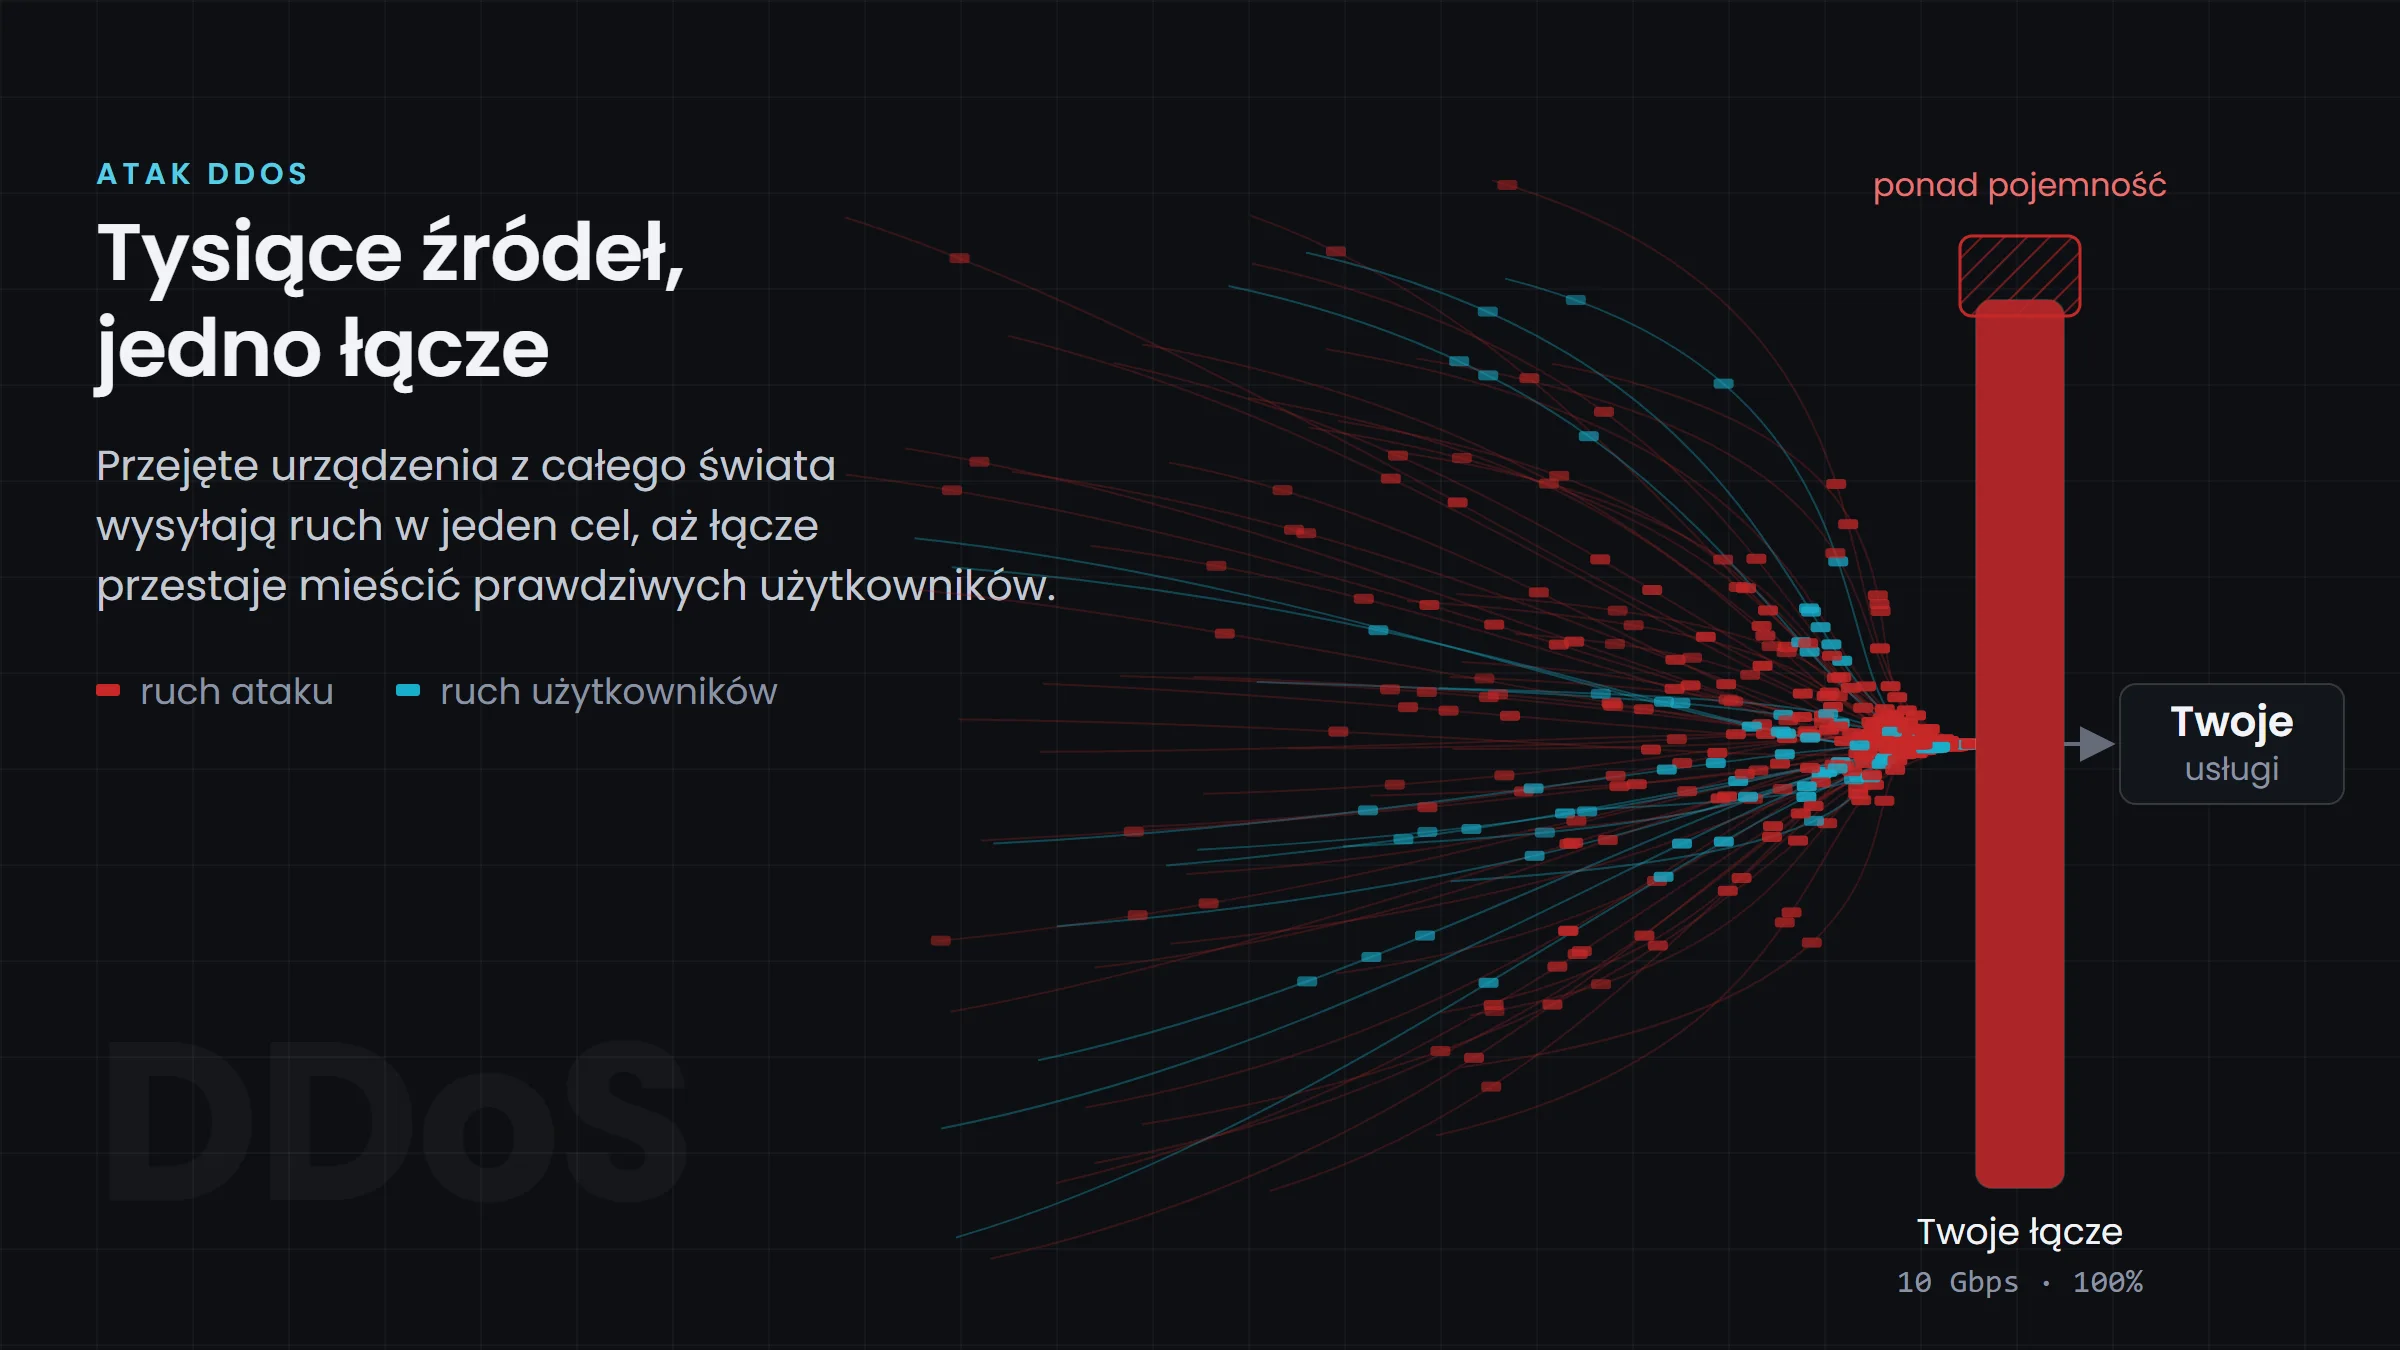
Czym jest atak DDoS, jak działają ataki wolumetryczne, protokołowe i aplikacyjne, ile kosztuje brak przygotowania i co zrobić, zanim atak się zacznie. Z przykładem z sieci operatora ISP.
Contact
Descrieți ce protejați sau întrețineți, iar noi vă propunem varianta de serviciu și modul de conectare.
După trimiterea formularului revenim cu întrebări despre detalii sau cu propunerea următorului pas: o discuție, teste sau o ofertă.
Comunicăm doar în limba engleză și în limba poloneză. Vă rugăm să ne scrieți într-una dintre aceste limbi.