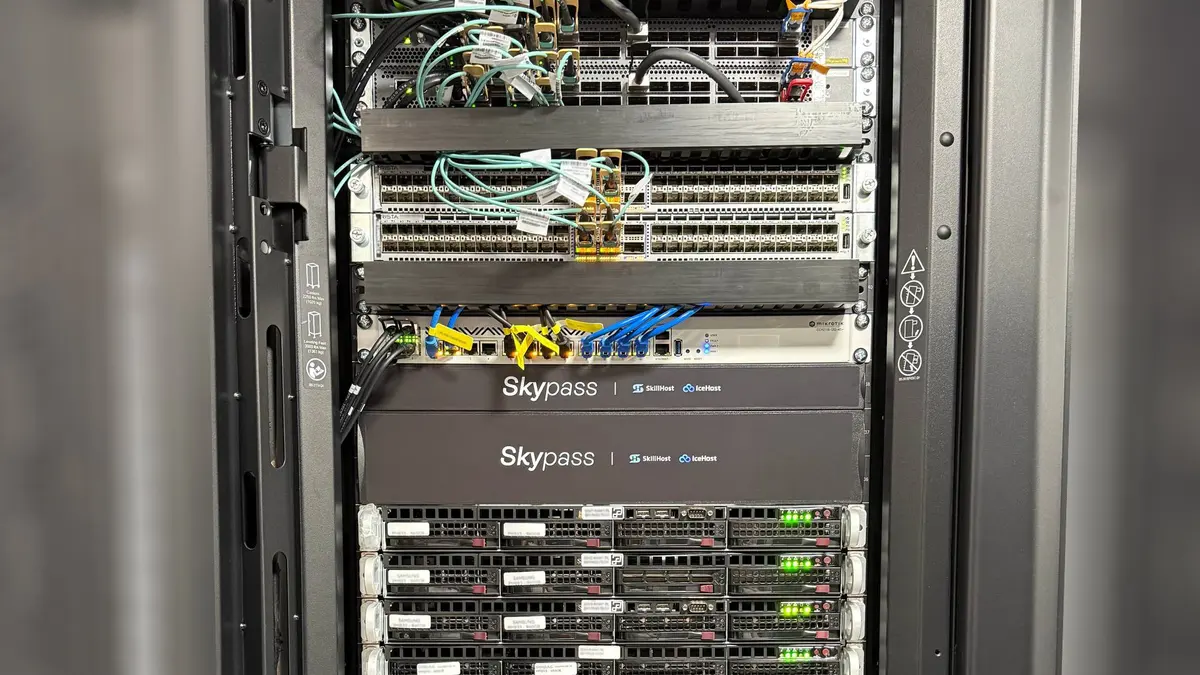
Protección DDoS SkyGuard
Filtrado de ataques en Polonia, sin cortar sus direcciones.
- Filtrado L3/L4/L7 sin blackholing
- Scrubbing en Varsovia y Breslavia
- Protección de hosting y redes de operadores
Socio de infraestructura para operadores ISP, hosting y empresas
Le protegemos frente a ataques DDoS en nuestra propia red y nos hacemos cargo de su IT. Adaptamos la conexión, la protección y el alcance del soporte a su infraestructura.
AS202520
Red propia
Política de peering abierta y presencia en puntos de intercambio de tráfico polacos.
2
Centros de scrubbing en Polonia
Varsovia · Breslavia, unidos por tres rutas independientes.
400 Gbps
De ancho de banda limpio tras el filtrado
De 100 Mbps a 400 Gbps, según el tráfico de cada cliente.
9 Tbps
Mayor ataque mitigado
Detenido en nuestra infraestructura sin blackholing de las direcciones de los clientes.
Cómo funciona
Anunciamos sus prefijos desde la red de SkyPass, así que todo el tráfico, también el del ataque, llega primero a nosotros.
Los clústeres de scrubbing filtran el tráfico en las capas L3/L4/L7 y descartan el ataque en tiempo real, sin blackholing de sus direcciones.
El tráfico depurado vuelve a usted por túnel, sesión BGP o enlace directo.
Por qué SkyPass
Puede comprobar la red en PeeringDB y Looking Glass, y el funcionamiento de la protección en el panel de cliente.
AS propio, clústeres de scrubbing y NOC. Cuando el problema está entre dos servicios, no tiene que poner de acuerdo a varios proveedores.
Desde hace años protegemos servidores de juegos, por eso ajustamos los perfiles de filtrado a juegos y protocolos concretos.
Después de un ataque recibe un informe y, en el panel, el historial de ataques y una captura de tráfico tcpdump descargable.
Puede probar SkyGuard con su propio tráfico, sin afectar a producción, antes de firmar un contrato más largo.
Equipos y tecnologías que utilizamos
Red anycast
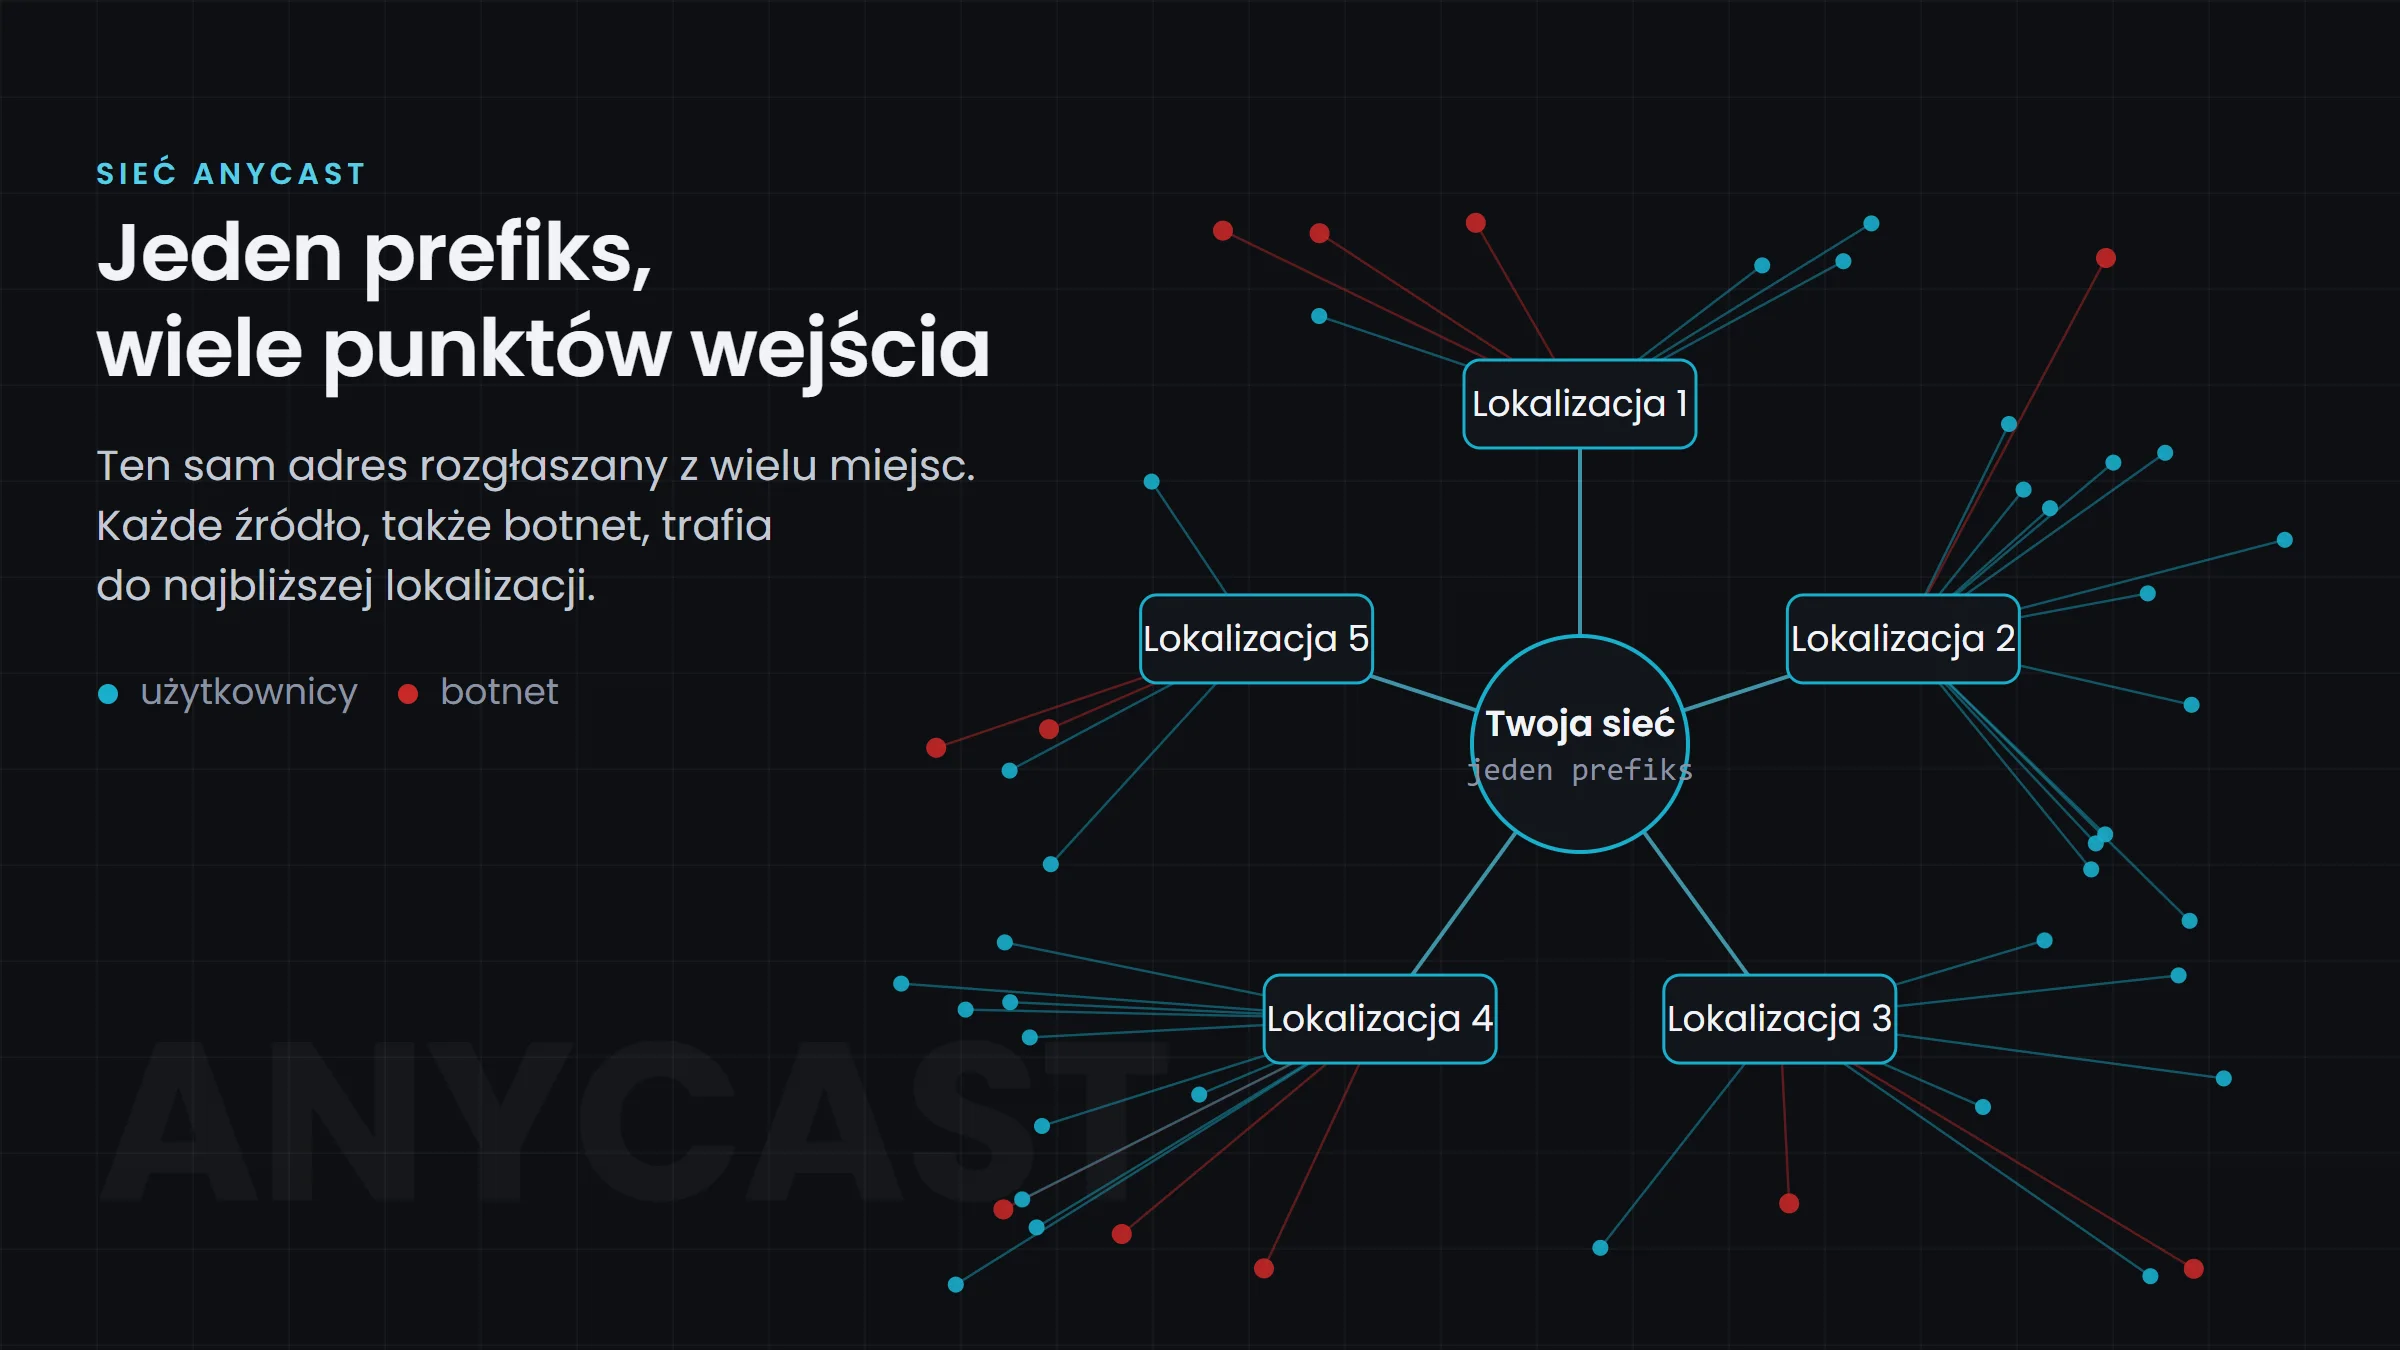
Nuestra red es anycast en muchas ubicaciones, así que el ataque no cae en un solo lugar, sino que se reparte entre muchos puntos de entrada.
El tráfico de distintas procedencias entra en la red por puntos distintos.
Descartamos parte del ataque cerca del origen, y no en un único punto central.
Cada ubicación recibe solo una parte del volumen del ataque.
Sobre la misma red y protección funcionan a diario IceHost (servidores de Minecraft) y SkillHost (VPS, VDS y servidores dedicados).


Soluciones
Protección frente a ataques DDoS, red propia y atención IT para su empresa con un solo socio.
Filtrado de ataques en Polonia, sin cortar sus direcciones.
Conexión a la red de SkyPass en remoto o de forma física en centros de datos.
In situ en Breslavia y Cracovia, en remoto en toda Polonia y la UE.
Confianza en el sector
Usan SkyGuard operadores ISP y marcas de hosting para los que una caída durante un ataque es una pérdida real. En lugar de logotipos, le mostramos lo que puede comprobar por su cuenta.
Redes de operadores con integración BGP y políticas por prefijo. Los clientes ven la eficacia del filtrado en sus propias gráficas.
Perfiles de filtrado para motores de juego y protocolos.
Peering abierto, presencia en puntos de intercambio de tráfico polacos y registro público de AS202520 en PeeringDB.
Cómo empezamos
Empezamos por su infraestructura y sus requisitos, no por una lista de precios.
Conocemos su topología, el tráfico pico y los requisitos, y después proponemos una variante de protección o el alcance del soporte IT con una oferta.
Montamos túneles, sesiones BGP y políticas de filtrado, o asumimos su IT por etapas. Las pruebas se hacen sin afectar a producción.
Protección activa con monitorización del NOC 24/7 o atención IT continua con informes periódicos.
Puede probar la protección SkyGuard con su propio tráfico antes de firmar un contrato más largo.
FAQ
Respuestas para quienes deciden el presupuesto y para los ingenieros que lo van a desplegar.
Blog
Escribimos sobre redes, protección DDoS e infraestructura a partir de nuestro trabajo diario.
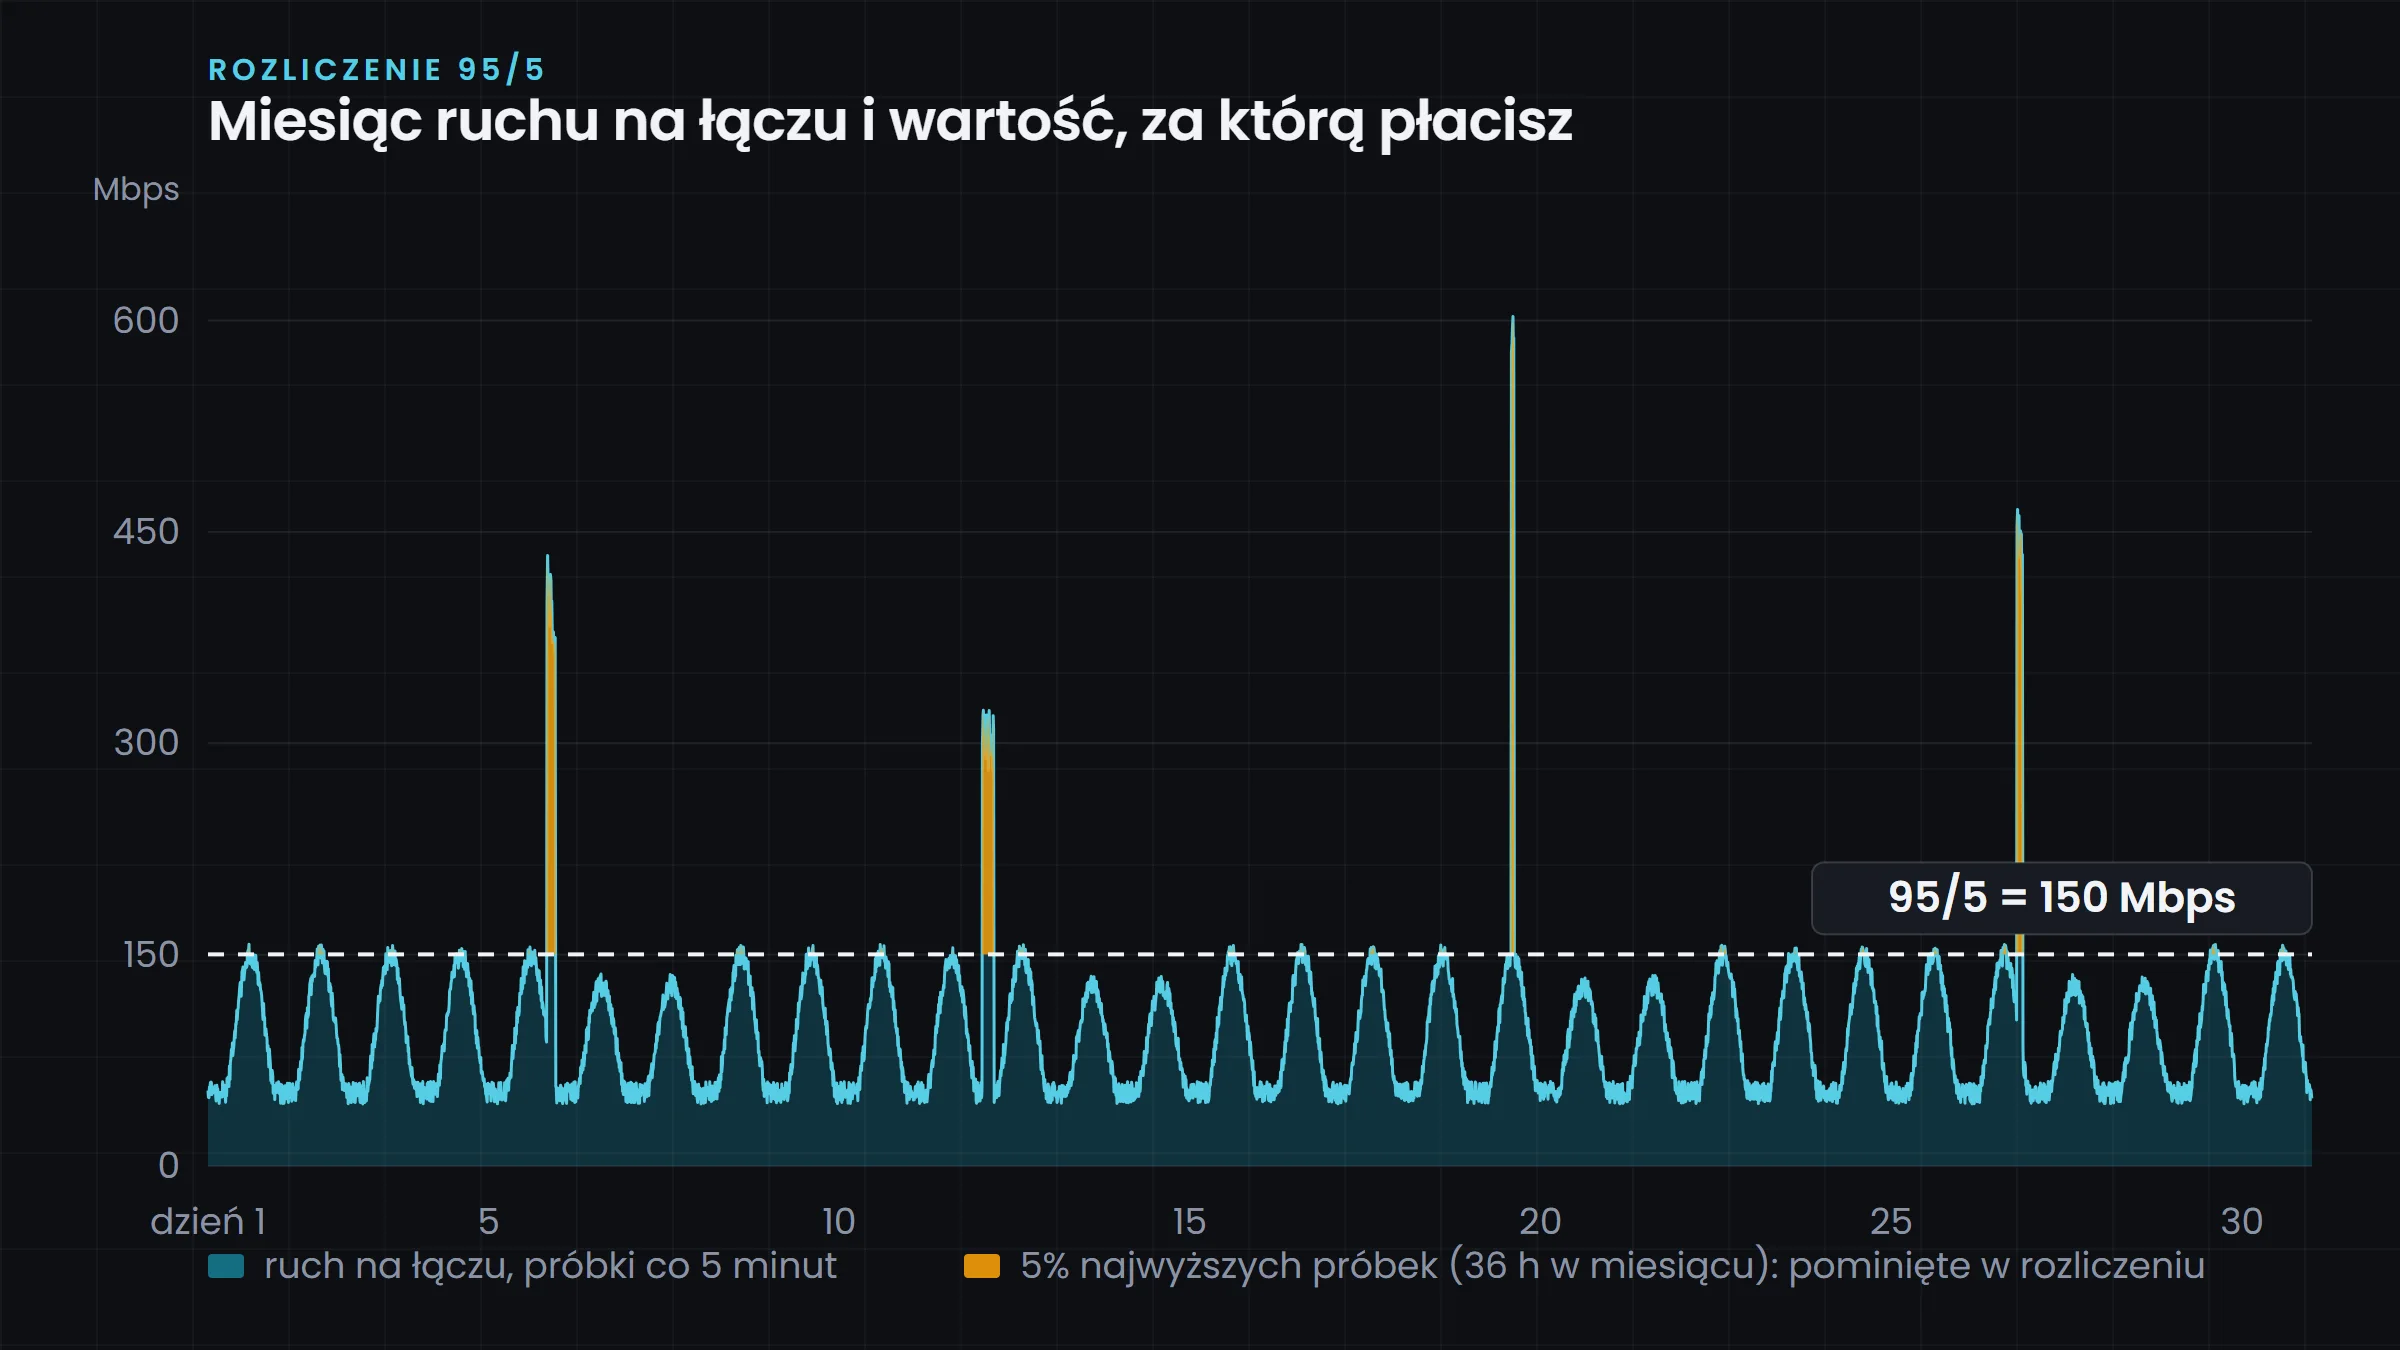
7 min de lecturapl
Jak operatorzy liczą 95. percentyl łącza, ile godzin szczytu w miesiącu nie wchodzi do rachunku i kiedy 95/5 opłaca się bardziej niż rozliczenie po transferze albo stałe pasmo.
6 min de lecturapl
Jak działa anycast w BGP, czym różni się od unicastu i dlaczego sieć rozgłaszana z wielu lokalizacji przyjmuje atak DDoS lepiej niż pojedynczy punkt wejścia. Zalety, ograniczenia i przykład z sieci SkyPass.
8 min de lecturapl
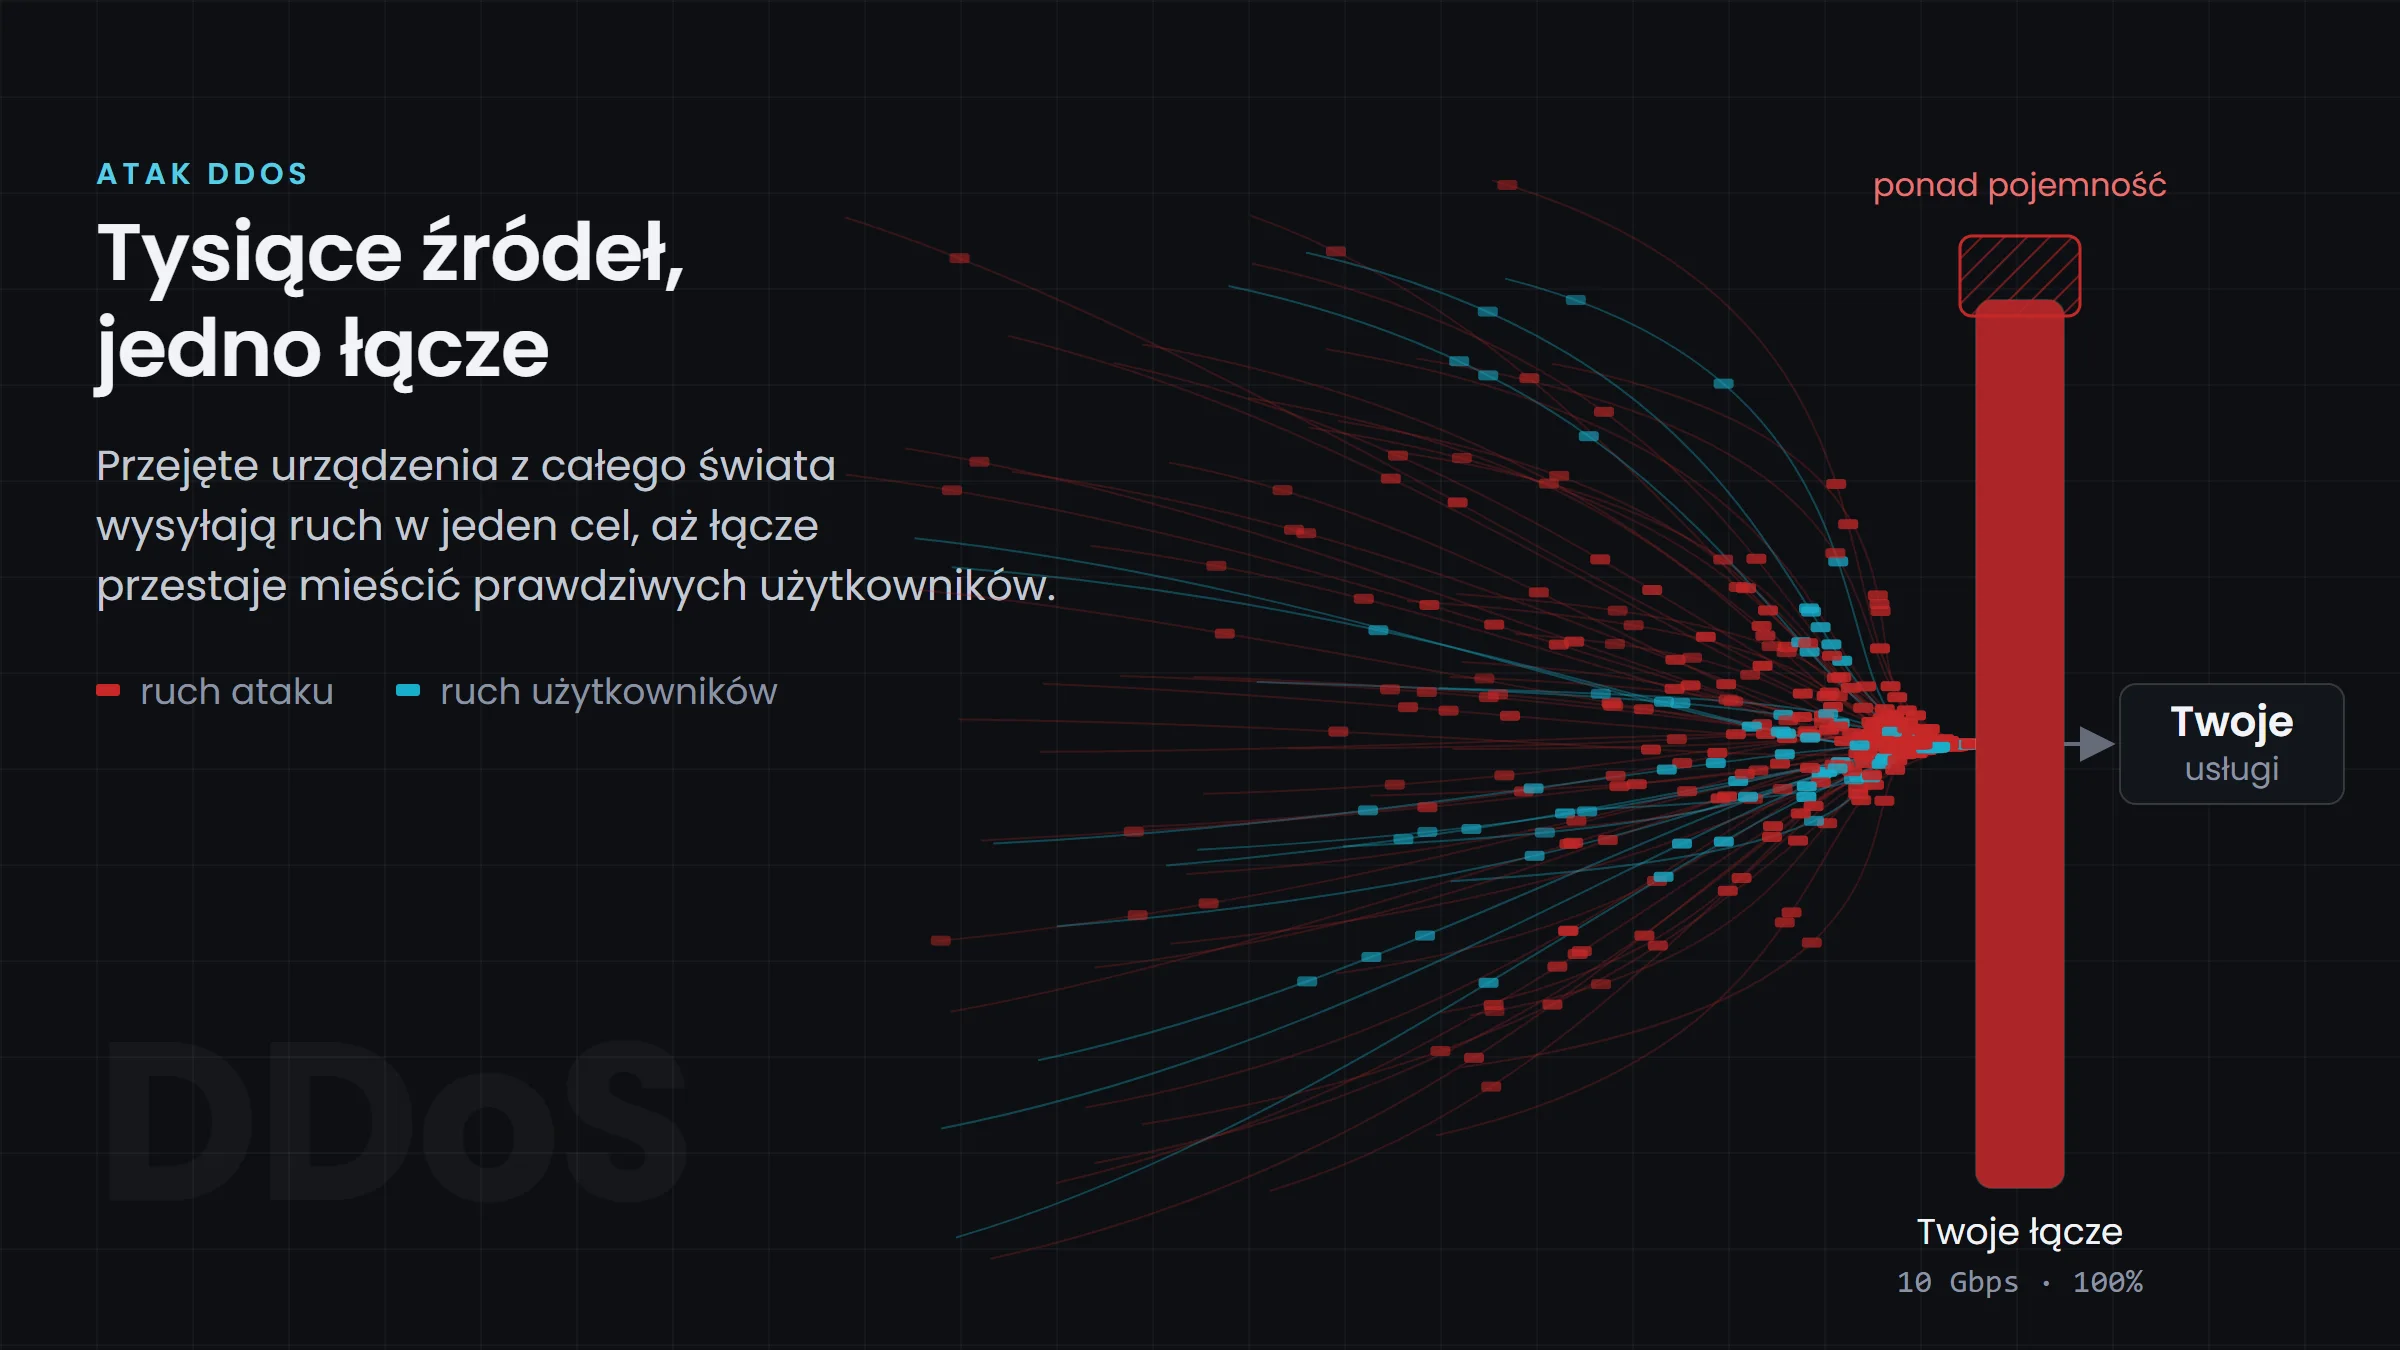
Czym jest atak DDoS, jak działają ataki wolumetryczne, protokołowe i aplikacyjne, ile kosztuje brak przygotowania i co zrobić, zanim atak się zacznie. Z przykładem z sieci operatora ISP.
Contacto
Cuéntenos qué protege o mantiene y le propondremos una variante del servicio y una forma de conexión.
Después de enviar el formulario le respondemos con preguntas sobre los detalles o con una propuesta del siguiente paso: una conversación, pruebas o una oferta.
Nos comunicamos únicamente en inglés y polaco. Por favor, escríbanos en uno de estos dos idiomas.