DDoS-Schutz SkyGuard
Filterung von Angriffen in Polen, ohne Ihre Adressen abzuschalten.
- Filterung L3/L4/L7 ohne Blackholing
- Scrubbing in Warschau und Wrocław
- Schutz für Hoster und Betreibernetze
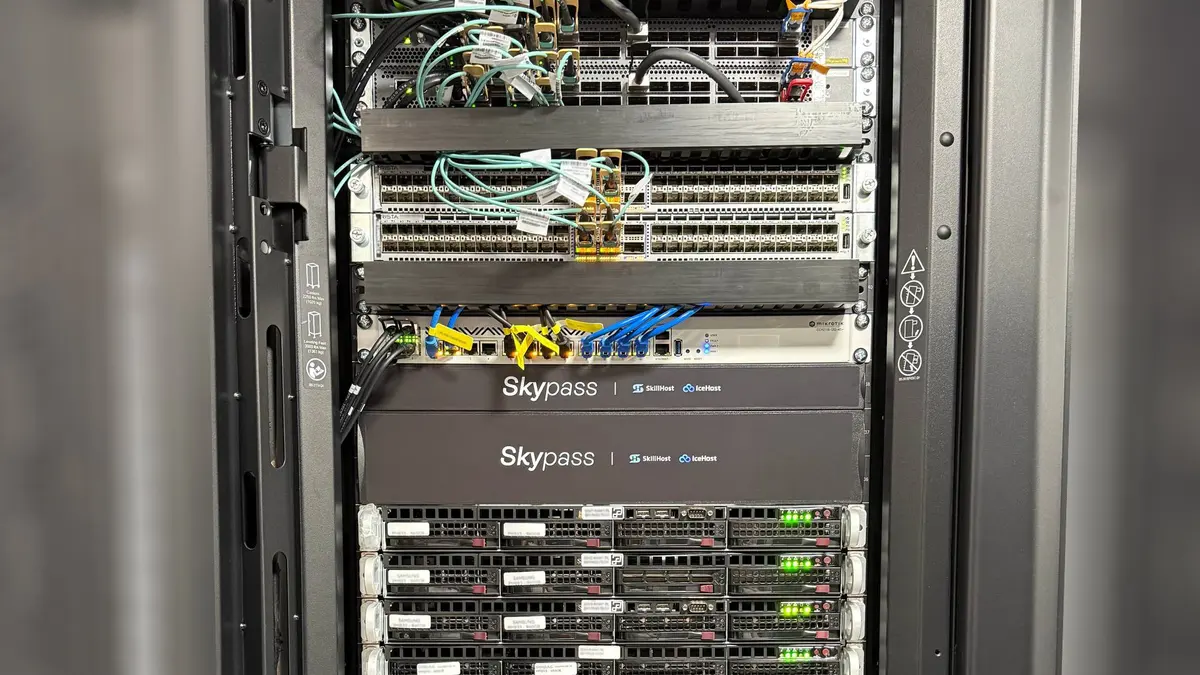
Infrastrukturpartner für ISPs, Hoster und Unternehmen
Wir schützen vor DDoS-Angriffen im eigenen Netzwerk und übernehmen die Betreuung Ihrer IT. Anbindung, Schutz und Supportumfang richten wir nach Ihrer Infrastruktur aus.
AS202520
Eigenes Netzwerk
Offene Peering-Policy und Präsenz an polnischen Internetknoten.
2
Scrubbing-Center in Polen
Warschau · Wrocław, verbunden über drei unabhängige Trassen.
400 Gbps
Saubere Bandbreite nach der Filterung
Bandbreiten von 100 Mbps bis 400 Gbps, passend zum Traffic des Kunden.
9 Tbps
Größter abgewehrter Angriff
Auf unserer Infrastruktur gestoppt, ohne Blackholing von Kundenadressen.
So funktioniert es
Wir announcen Ihre Präfixe aus dem SkyPass-Netzwerk. Der gesamte Traffic, auch der Angriff, landet daher zuerst bei uns.
Scrubbing-Cluster filtern den Traffic auf L3/L4/L7 und verwerfen den Angriff in Echtzeit, ohne Blackholing Ihrer Adressen.
Der bereinigte Traffic kommt per Tunnel, BGP-Session oder Direktverbindung zu Ihnen zurück.
Warum SkyPass
Das Netzwerk prüfen Sie in PeeringDB und im Looking Glass, die Wirkung des Schutzes im Kundenpanel.
Eigenes AS, Scrubbing-Cluster und NOC. Liegt ein Problem an der Schnittstelle zweier Dienste, müssen Sie nicht zwischen mehreren Anbietern vermitteln.
Seit Jahren schützen wir Gameserver, deshalb passen wir Filterprofile an konkrete Spiele und Protokolle an.
Nach einem Angriff erhalten Sie einen Bericht, im Panel die Angriffshistorie und einen tcpdump-Mitschnitt zum Download.
Sie testen SkyGuard mit Ihrem eigenen Traffic, ohne Auswirkungen auf die Produktion, bevor Sie einen längeren Vertrag unterschreiben.
Hardware und Technologien, die wir einsetzen
Anycast-Netzwerk
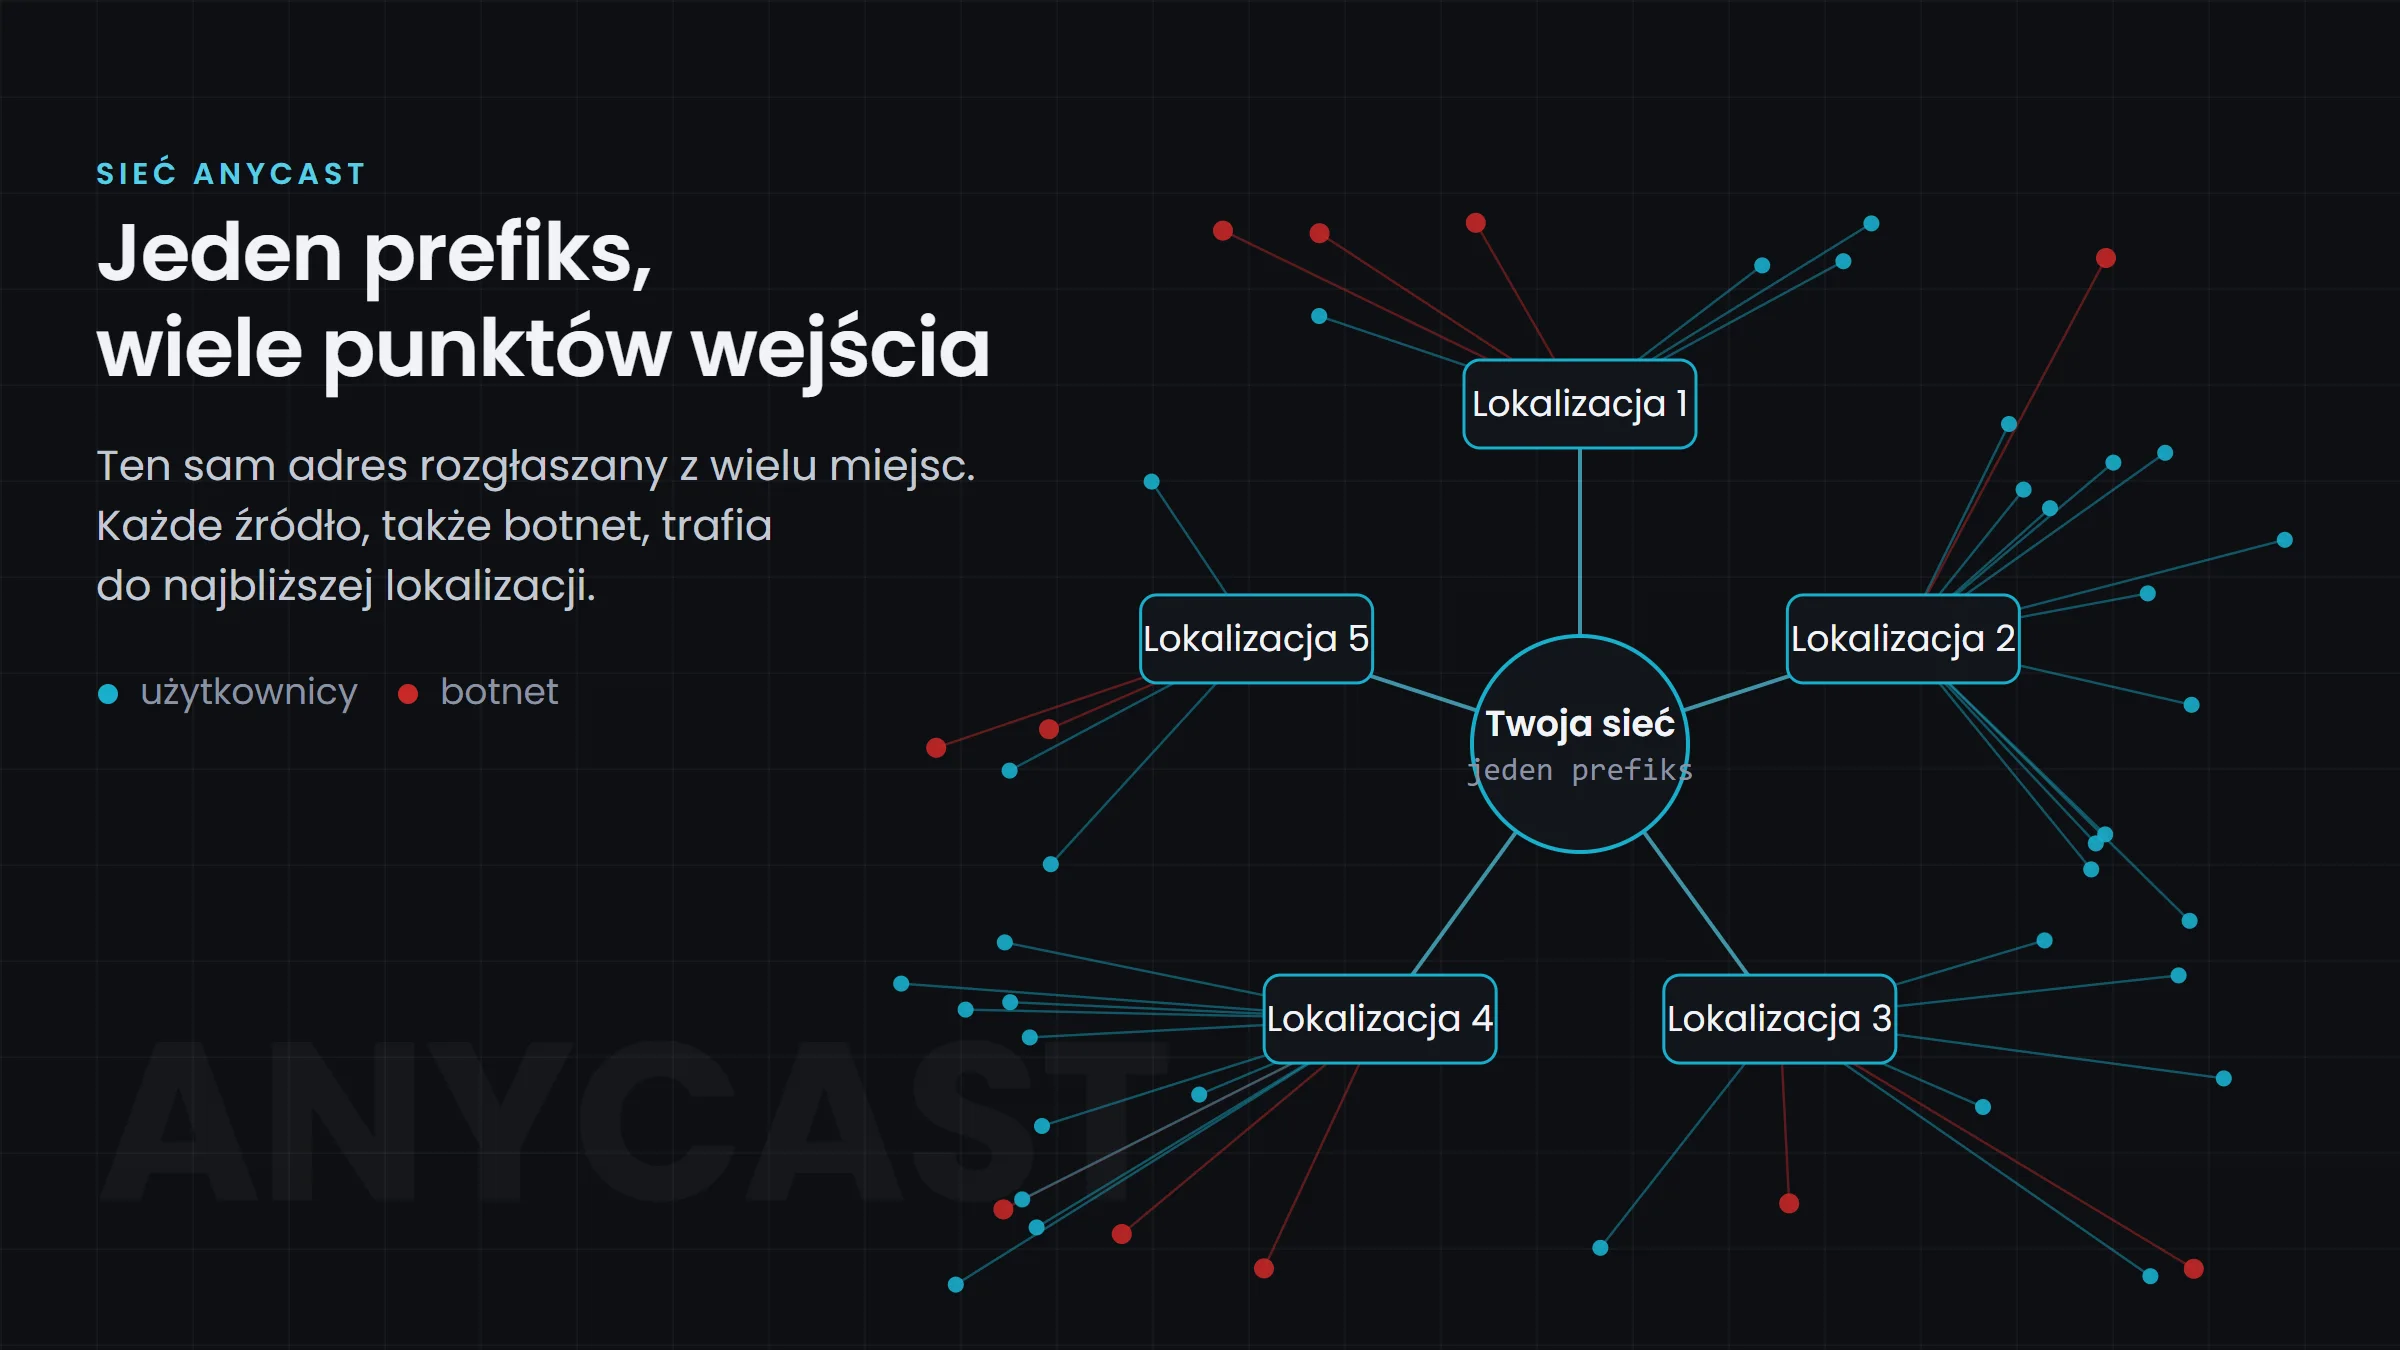
Unser Netzwerk ist an vielen Standorten per Anycast erreichbar. Ein Angriff trifft daher nicht einen einzigen Ort, sondern verteilt sich auf viele Eintrittspunkte.
Traffic aus unterschiedlichen Richtungen tritt an unterschiedlichen Stellen ins Netzwerk ein.
Einen Teil des Angriffs verwerfen wir nah an der Quelle und nicht an einem zentralen Punkt.
Jeder Standort nimmt nur einen Teil des Angriffsvolumens auf.
Im selben Netzwerk und hinter demselben Schutz laufen täglich IceHost (Minecraft-Server) und SkillHost (VPS, VDS und dedizierte Server).


Lösungen
DDoS-Schutz, eigenes Netzwerk und die Betreuung der IT Ihres Unternehmens bei einem Partner.
Filterung von Angriffen in Polen, ohne Ihre Adressen abzuschalten.
Anbindung an das SkyPass-Netzwerk remote oder physisch in Rechenzentren.
Vor Ort in Wrocław und Krakau, remote in ganz Polen und der EU.
Vertrauen in der Branche
SkyGuard nutzen ISPs und Hosting-Marken, für die ein Ausfall während eines Angriffs einen echten Verlust bedeutet. Statt Logos zeigen wir, was Sie selbst überprüfen können.
Betreibernetze mit BGP-Integration und Policies pro Präfix. Die Wirksamkeit der Filterung sehen die Kunden in ihren eigenen Graphen.
Filterprofile für Game-Engines und Protokolle.
Offenes Peering, Präsenz an polnischen Internetknoten und ein öffentlicher Eintrag von AS202520 in PeeringDB.
So starten wir
Wir beginnen bei Ihrer Infrastruktur und Ihren Anforderungen, nicht bei der Preisliste.
Wir lernen Topologie, Spitzentraffic und Anforderungen kennen und schlagen dann eine Schutzvariante oder einen IT-Supportumfang mit Angebot vor.
Wir richten Tunnel, BGP-Sessions und Filter-Policies ein oder übernehmen die IT schrittweise. Wir testen ohne Auswirkungen auf die Produktion.
Aktiver Schutz mit NOC-Monitoring rund um die Uhr oder laufende IT-Betreuung mit regelmäßigen Berichten.
Den SkyGuard-Schutz können Sie mit Ihrem eigenen Traffic testen, bevor Sie einen längeren Vertrag unterschreiben.
FAQ
Antworten für alle, die über das Budget entscheiden, und für die Techniker, die es umsetzen.
Blog
Wir schreiben über Netzwerke, DDoS-Schutz und Infrastruktur, aus unserer täglichen Arbeit.
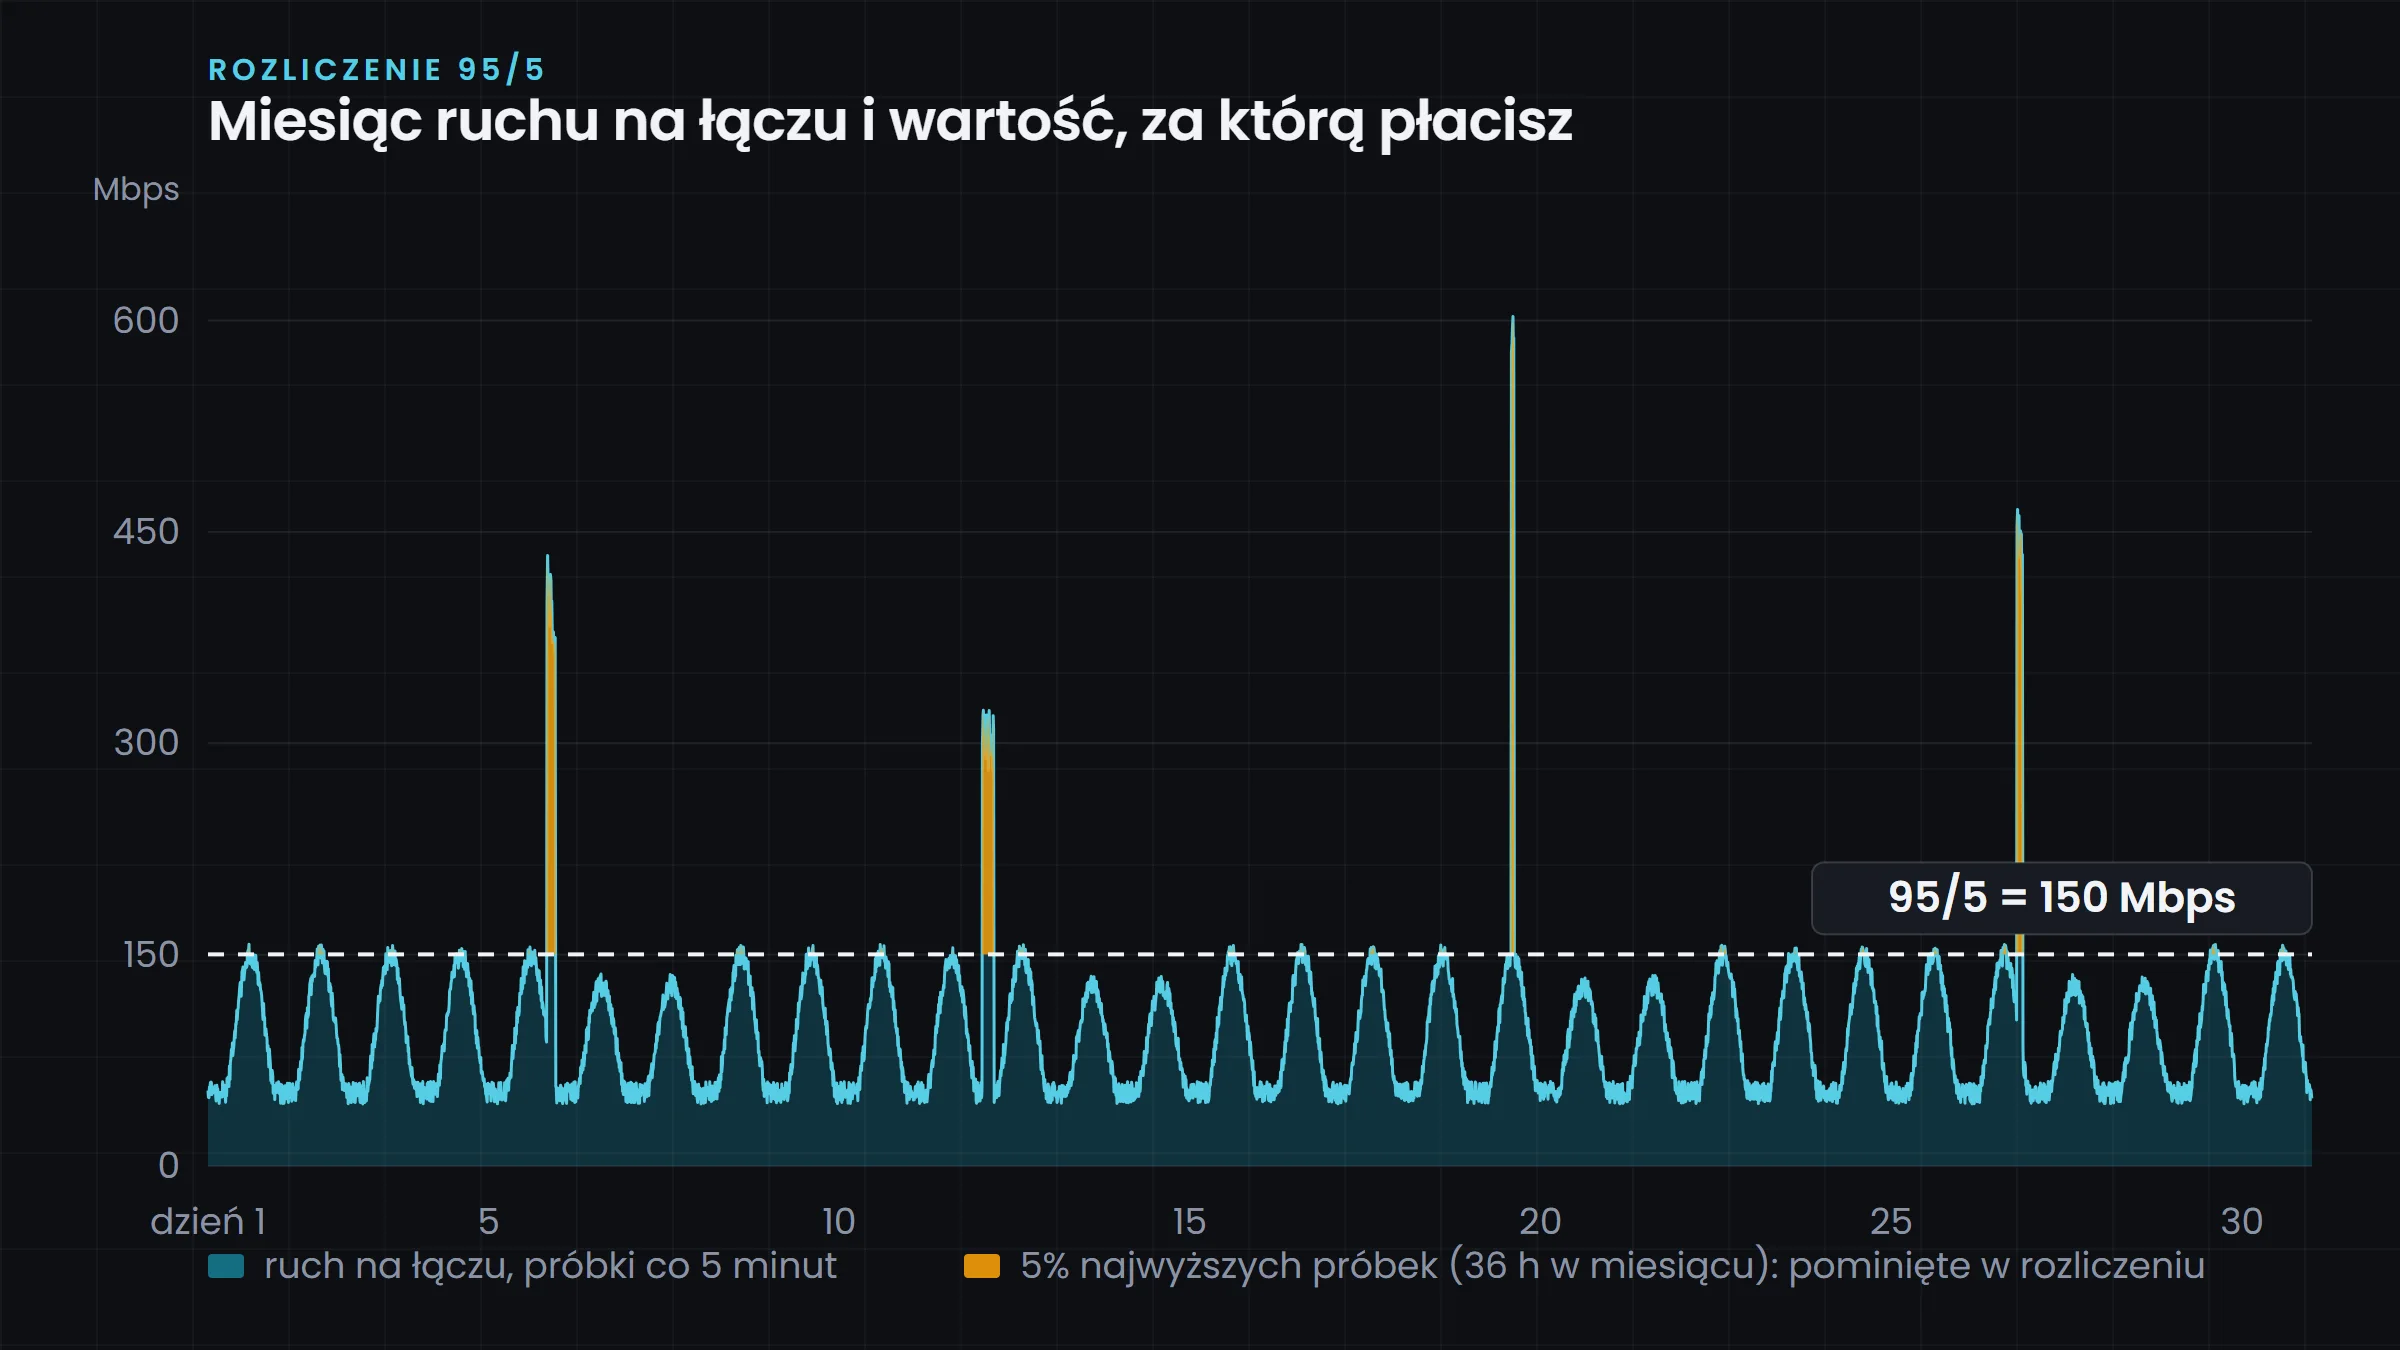
7 Min. Lesezeitpl
Jak operatorzy liczą 95. percentyl łącza, ile godzin szczytu w miesiącu nie wchodzi do rachunku i kiedy 95/5 opłaca się bardziej niż rozliczenie po transferze albo stałe pasmo.
6 Min. Lesezeitpl
Jak działa anycast w BGP, czym różni się od unicastu i dlaczego sieć rozgłaszana z wielu lokalizacji przyjmuje atak DDoS lepiej niż pojedynczy punkt wejścia. Zalety, ograniczenia i przykład z sieci SkyPass.
8 Min. Lesezeitpl
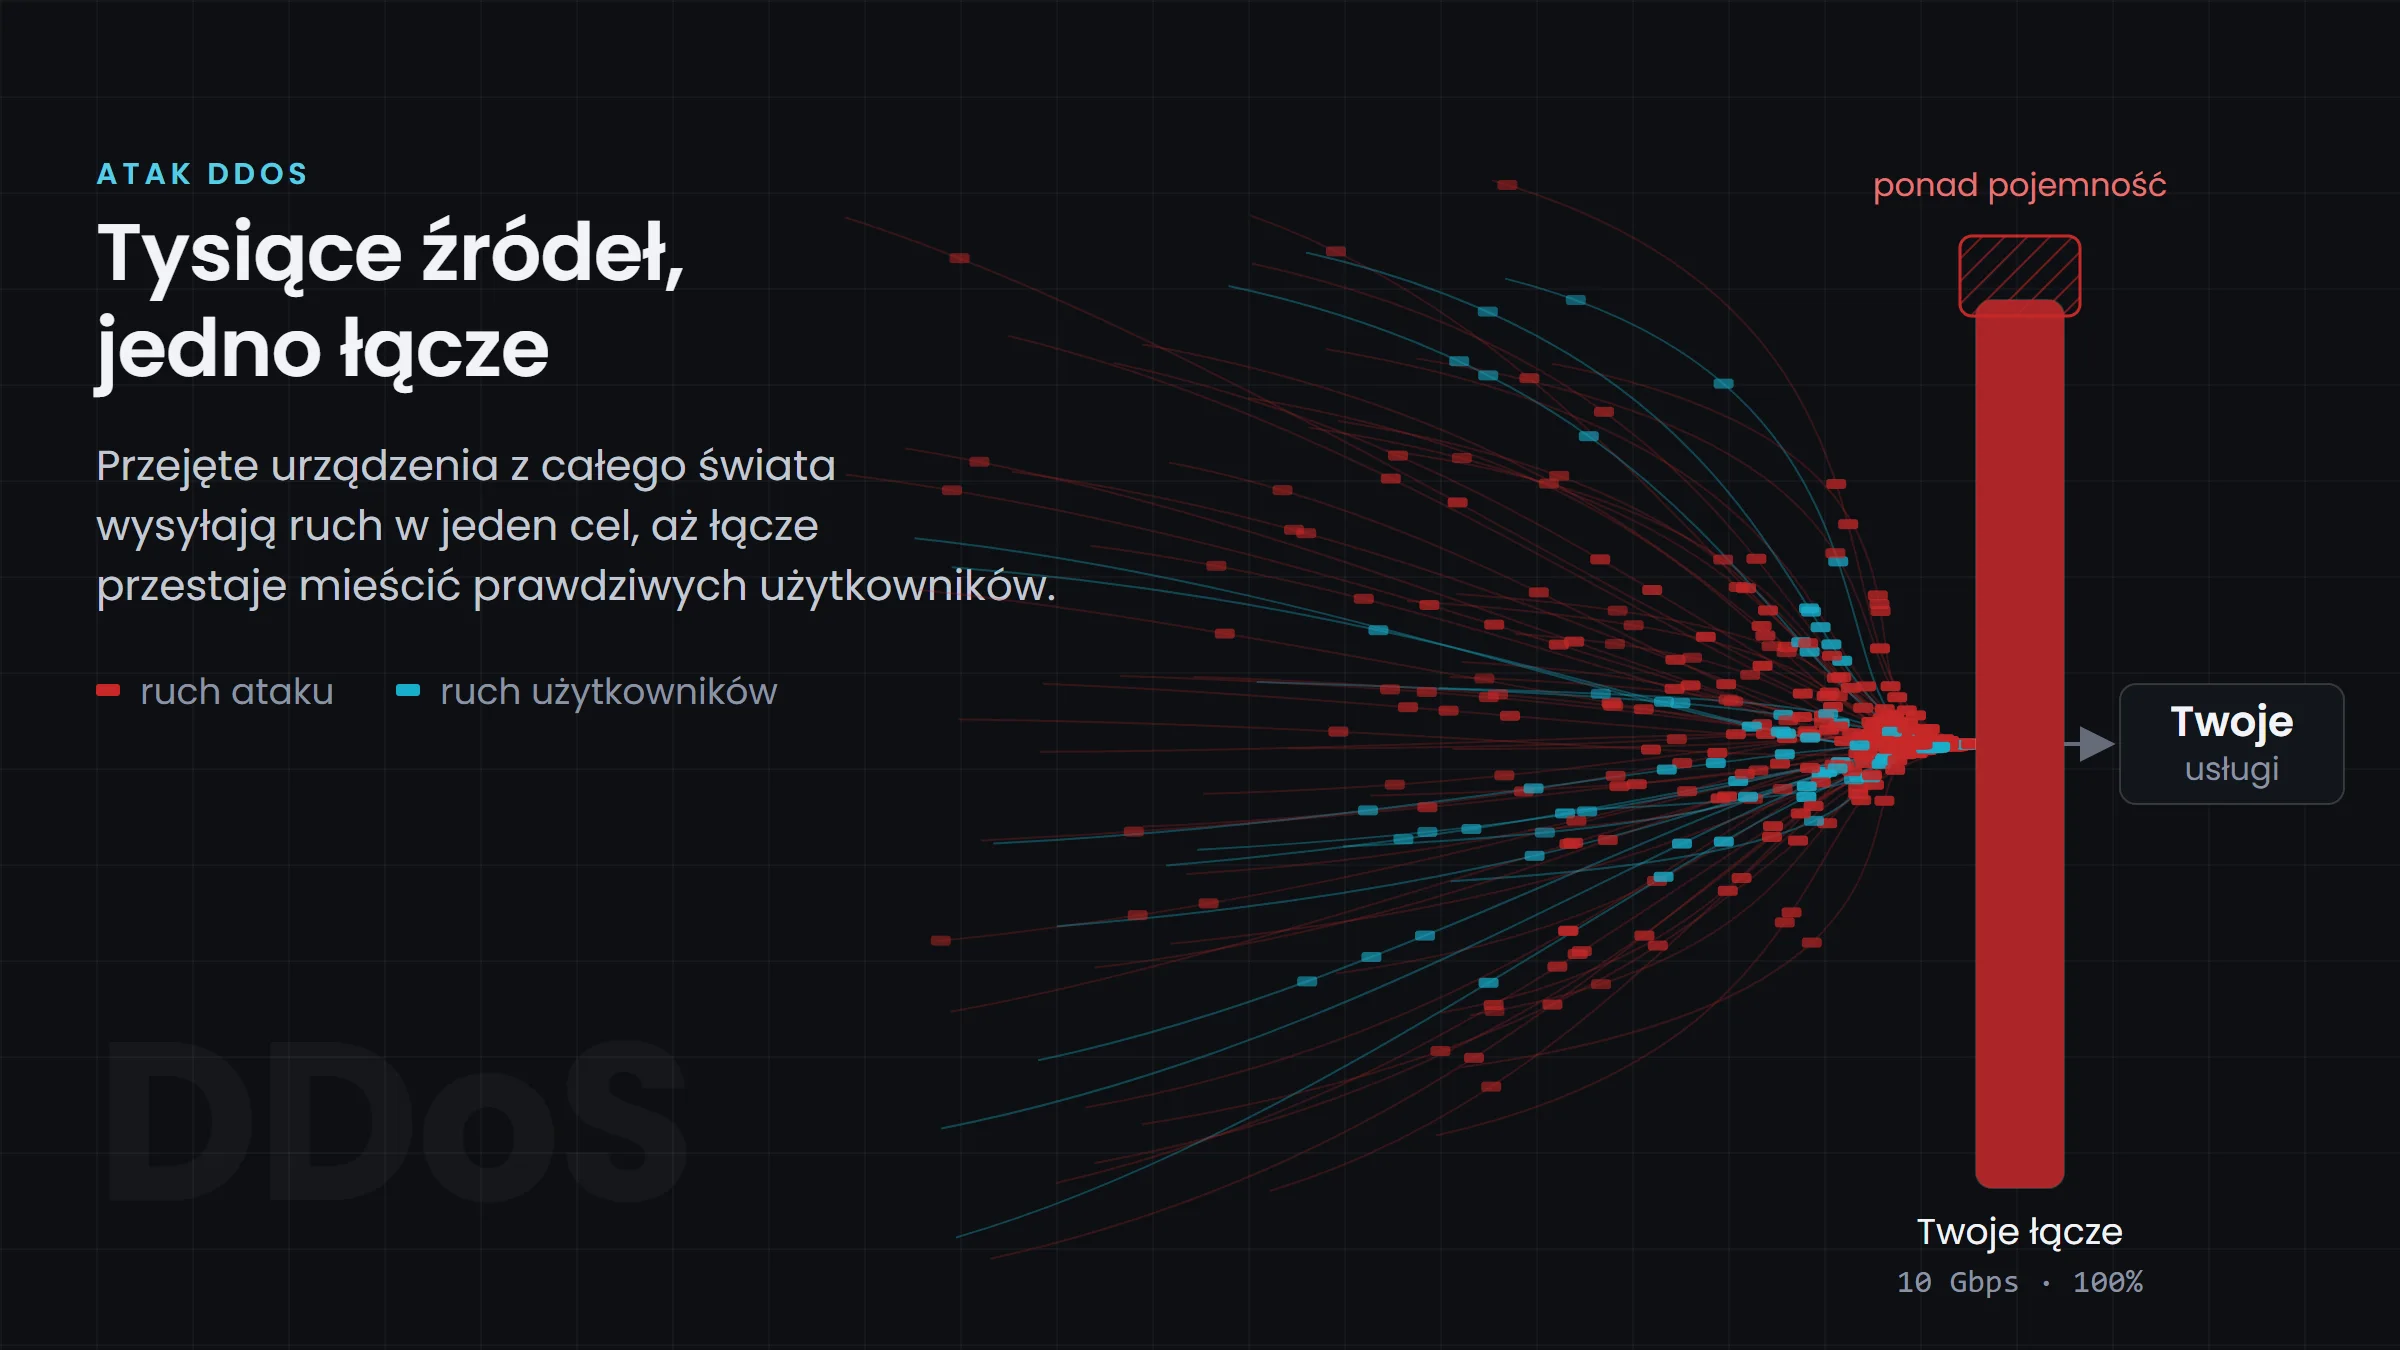
Czym jest atak DDoS, jak działają ataki wolumetryczne, protokołowe i aplikacyjne, ile kosztuje brak przygotowania i co zrobić, zanim atak się zacznie. Z przykładem z sieci operatora ISP.
Kontakt
Beschreiben Sie, was Sie schützen oder betreiben, und wir schlagen eine Servicevariante und Anbindungsart vor.
Nach dem Absenden des Formulars melden wir uns mit Rückfragen zu den Details oder mit einem Vorschlag für den nächsten Schritt: Gespräch, Tests oder Angebot.
Wir kommunizieren nur auf Englisch und Polnisch. Bitte schreiben Sie uns in einer dieser Sprachen.