Ochrana proti DDoS SkyGuard
Filtrace útoků v Polsku, bez odpojování vašich adres.
- Filtrace L3/L4/L7 bez blackholingu
- Scrubbing ve Varšavě a ve Vratislavi
- Ochrana hostingu a sítí operátorů
Infrastrukturní partner pro ISP operátory, hostingy a firmy
Chráníme před DDoS útoky na vlastní síti a přebíráme péči o vaše IT. Připojení, ochranu i rozsah podpory přizpůsobujeme vaší infrastruktuře.
AS202520
Vlastní síť
Otevřená peeringová politika a přítomnost v polských propojovacích uzlech (IX).
2
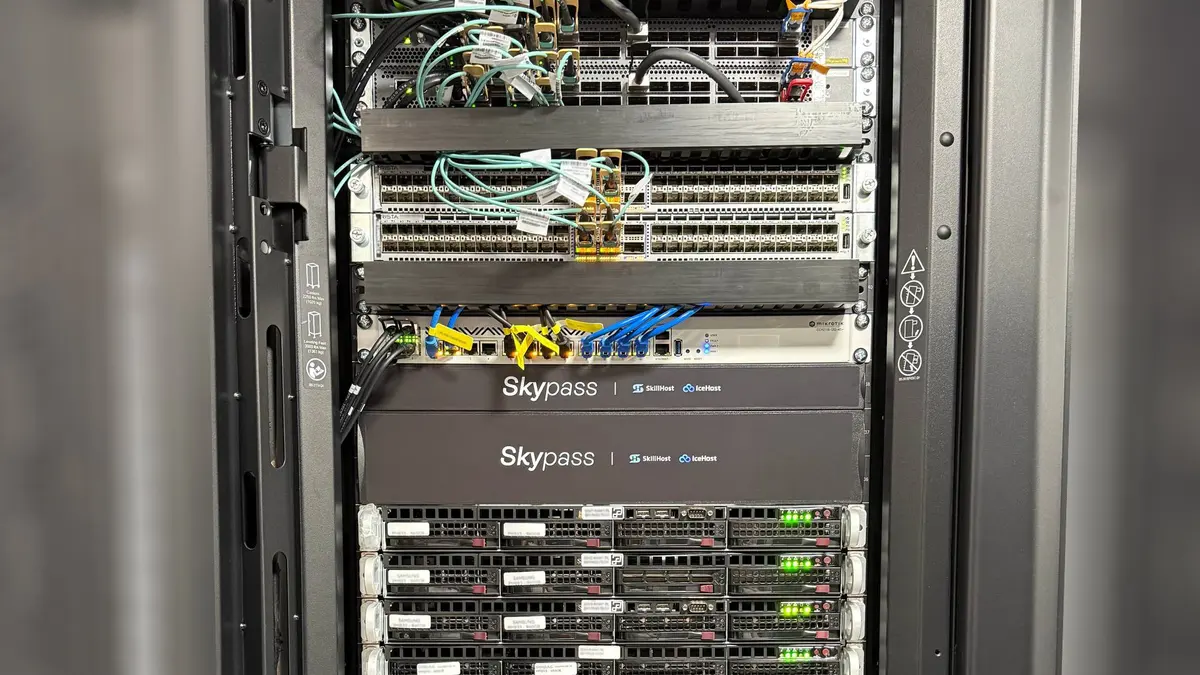
Scrubbingová centra v Polsku
Varšava · Vratislav, propojené třemi nezávislými trasami.
400 Gbps
Čisté kapacity po filtraci
Kapacita od 100 Mbps do 400 Gbps, volená podle provozu zákazníka.
9 Tbps
Největší odražený útok
Zastaven na naší infrastruktuře bez blackholingu adres zákazníků.
Jak to funguje
Vaše prefixy oznamujeme ze sítě SkyPass, takže veškerý provoz, včetně útoku, dorazí nejprve k nám.
Scrubbingové clustery filtrují provoz na vrstvách L3/L4/L7 a zahazují útok v reálném čase, bez blackholingu vašich adres.
Vyčištěný provoz se k vám vrací tunelem, přes BGP session nebo přímým okruhem.
Proč SkyPass
Síť si ověříte v PeeringDB a Looking Glass, fungování ochrany v zákaznickém panelu.
Vlastní AS, scrubbingové clustery a NOC. Když problém vznikne na rozhraní služeb, nemusíte koordinovat několik dodavatelů.
Už roky chráníme herní servery, proto profily filtrace přizpůsobujeme konkrétním hrám a protokolům.
Po útoku dostanete report a v panelu historii útoků a záznam provozu z tcpdump ke stažení.
SkyGuard si ověříte na svém provozu, bez dopadu na produkci, ještě než podepíšete dlouhodobější smlouvu.
Hardware a technologie, které používáme
Anycastová síť
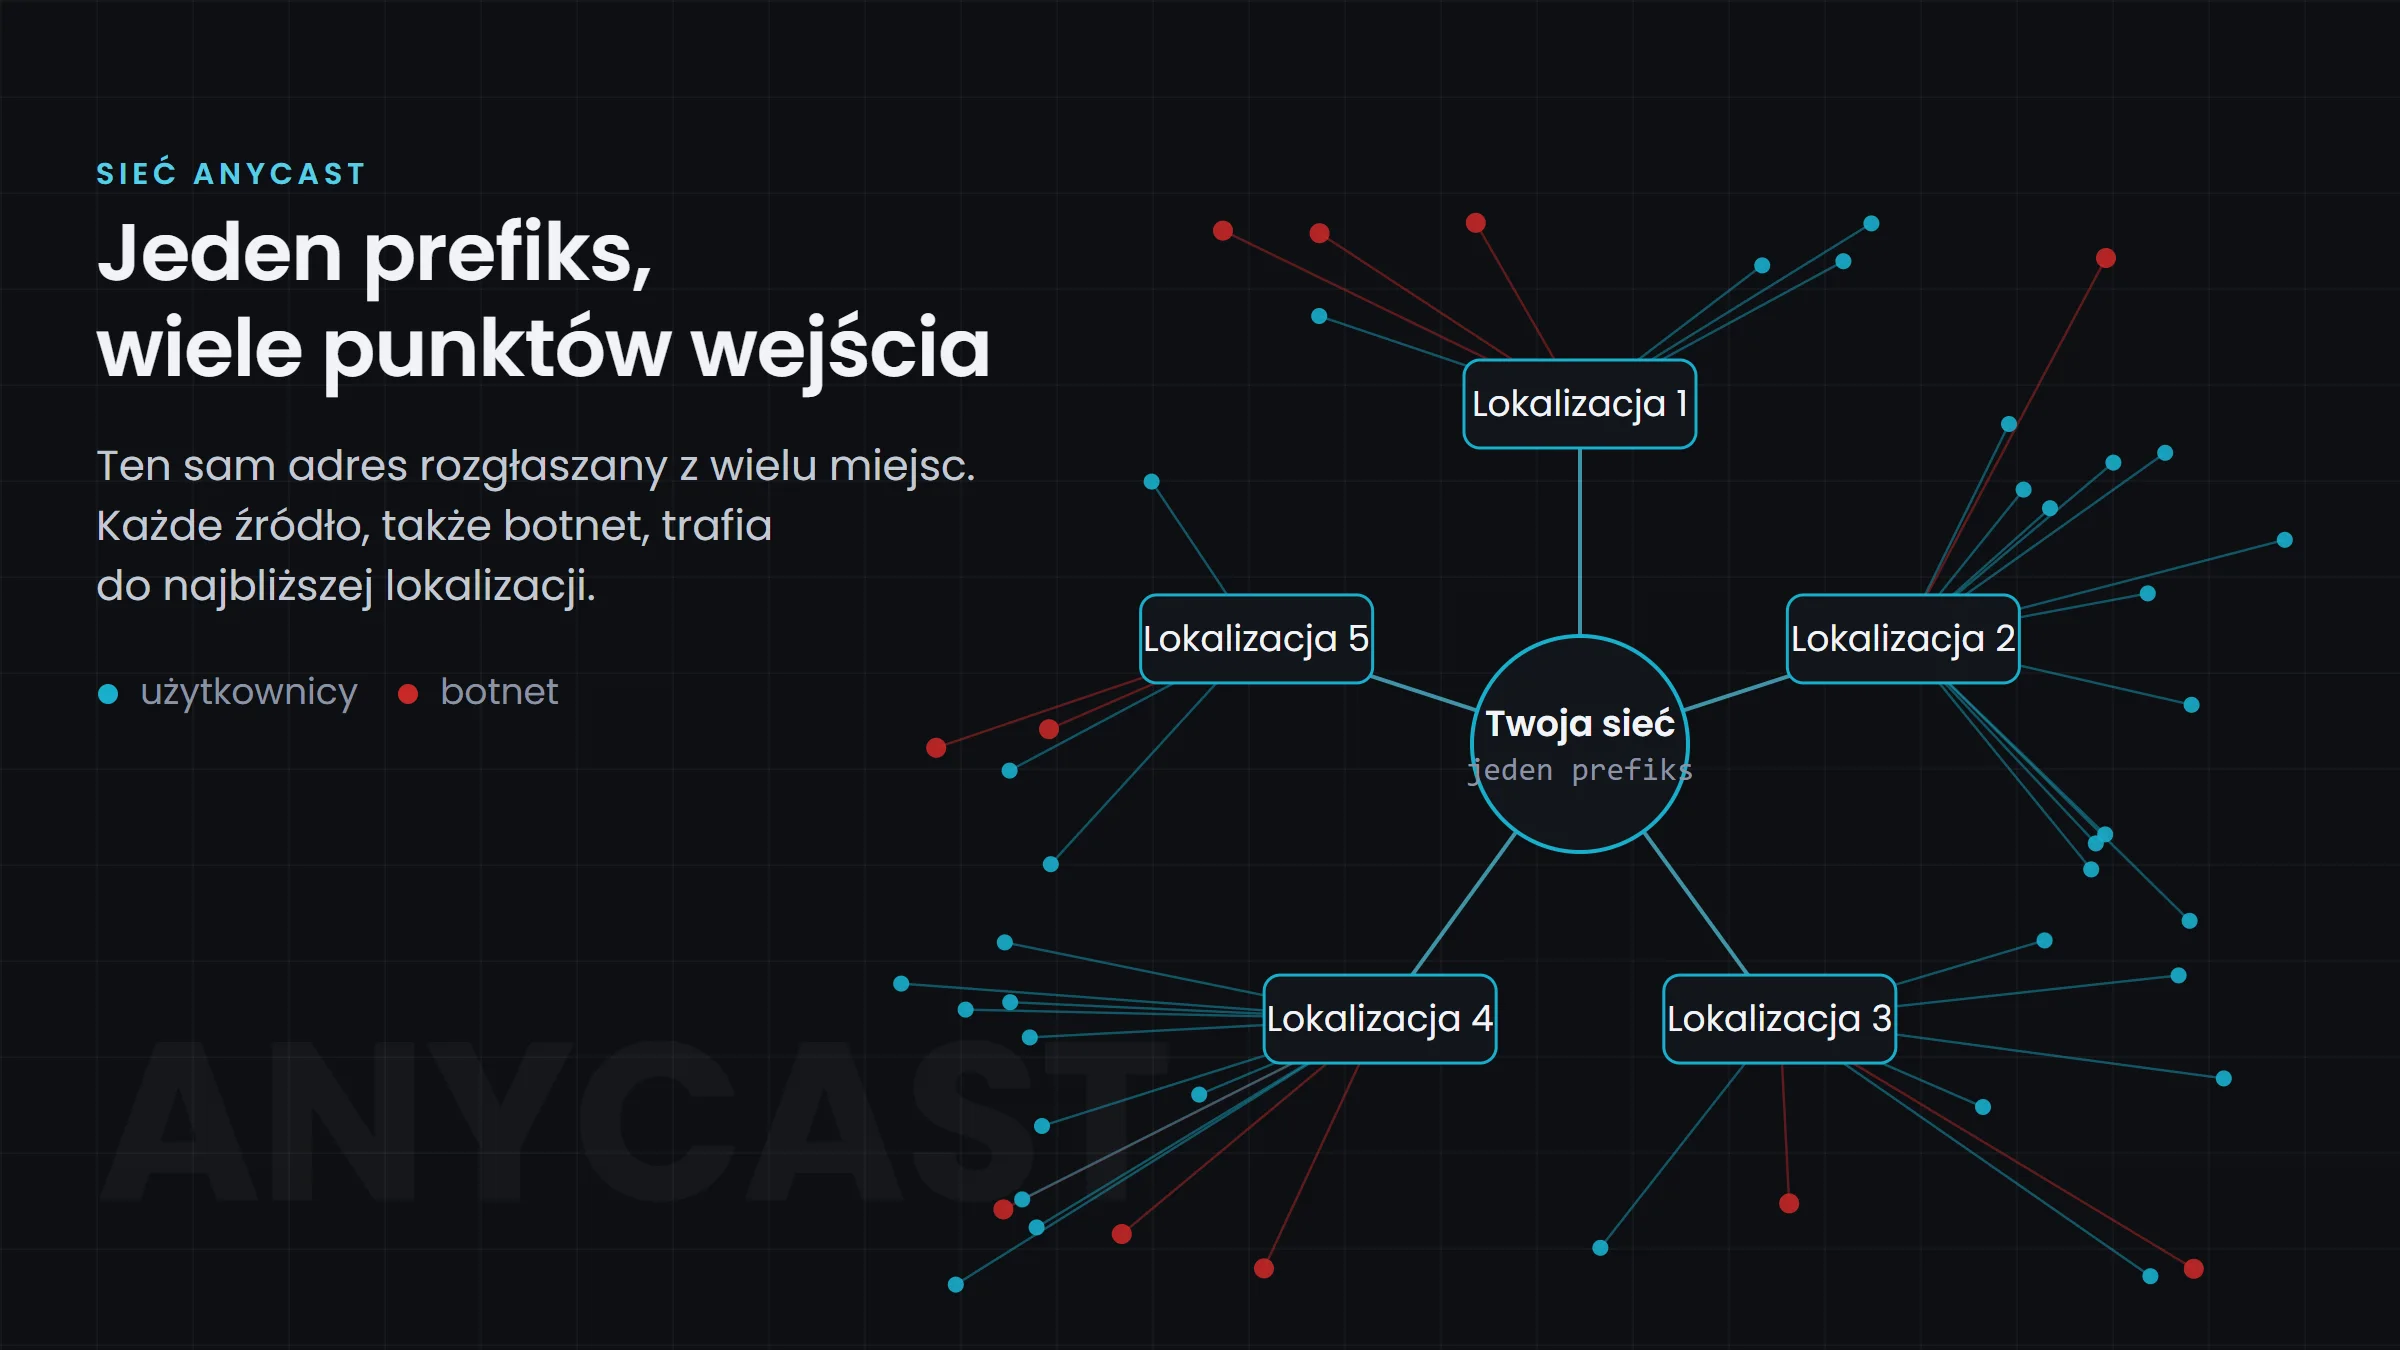
Naše síť je anycastovaná v mnoha lokalitách, takže útok nemíří do jednoho místa, ale rozloží se do mnoha vstupních bodů.
Provoz z různých směrů vstupuje do sítě na různých místech.
Část útoku zahazujeme blízko zdroje, a ne v jednom centrálním bodě.
Každá lokalita přijímá jen část objemu útoku.
Na stejné síti a ochraně denně běží IceHost (servery Minecraft) a SkillHost (VPS, VDS a dedikované servery).


Řešení
Ochrana proti DDoS útokům, vlastní síť a péče o IT vaší firmy u jednoho partnera.
Filtrace útoků v Polsku, bez odpojování vašich adres.
Připojení k síti SkyPass vzdáleně nebo fyzicky v datových centrech.
Na místě ve Vratislavi a v Krakově, vzdáleně v celém Polsku a EU.
Důvěra v oboru
SkyGuard využívají ISP operátoři a hostingové značky, pro které je výpadek během útoku skutečnou ztrátou. Místo log ukazujeme to, co si ověříte sami.
Operátorské sítě s integrací BGP a politikami pro jednotlivé prefixy. Účinnost filtrace zákazníci vidí na vlastních grafech.
Profily filtrace pro herní enginy a protokoly.
Otevřený peering, přítomnost v polských propojovacích uzlech a veřejný záznam AS202520 v PeeringDB.
Jak začínáme
Vycházíme z vaší infrastruktury a požadavků, ne z ceníku.
Seznámíme se s topologií, špičkovým provozem a požadavky a pak navrhneme variantu ochrany nebo rozsah IT podpory s nabídkou.
Sestavíme tunely, BGP session a politiky filtrace, nebo převezmeme IT po etapách. Testy provádíme bez dopadu na produkci.
Aktivní ochrana s monitoringem NOC 24/7, nebo stálá péče o IT s pravidelnými reporty.
Ochranu SkyGuard si můžete otestovat na vlastním provozu dřív, než podepíšete dlouhodobější smlouvu.
FAQ
Odpovědi pro ty, kdo rozhodují o rozpočtu, i pro inženýry, kteří to budou nasazovat.
Blog
Píšeme o sítích, ochraně proti DDoS a infrastruktuře na základě naší každodenní práce.
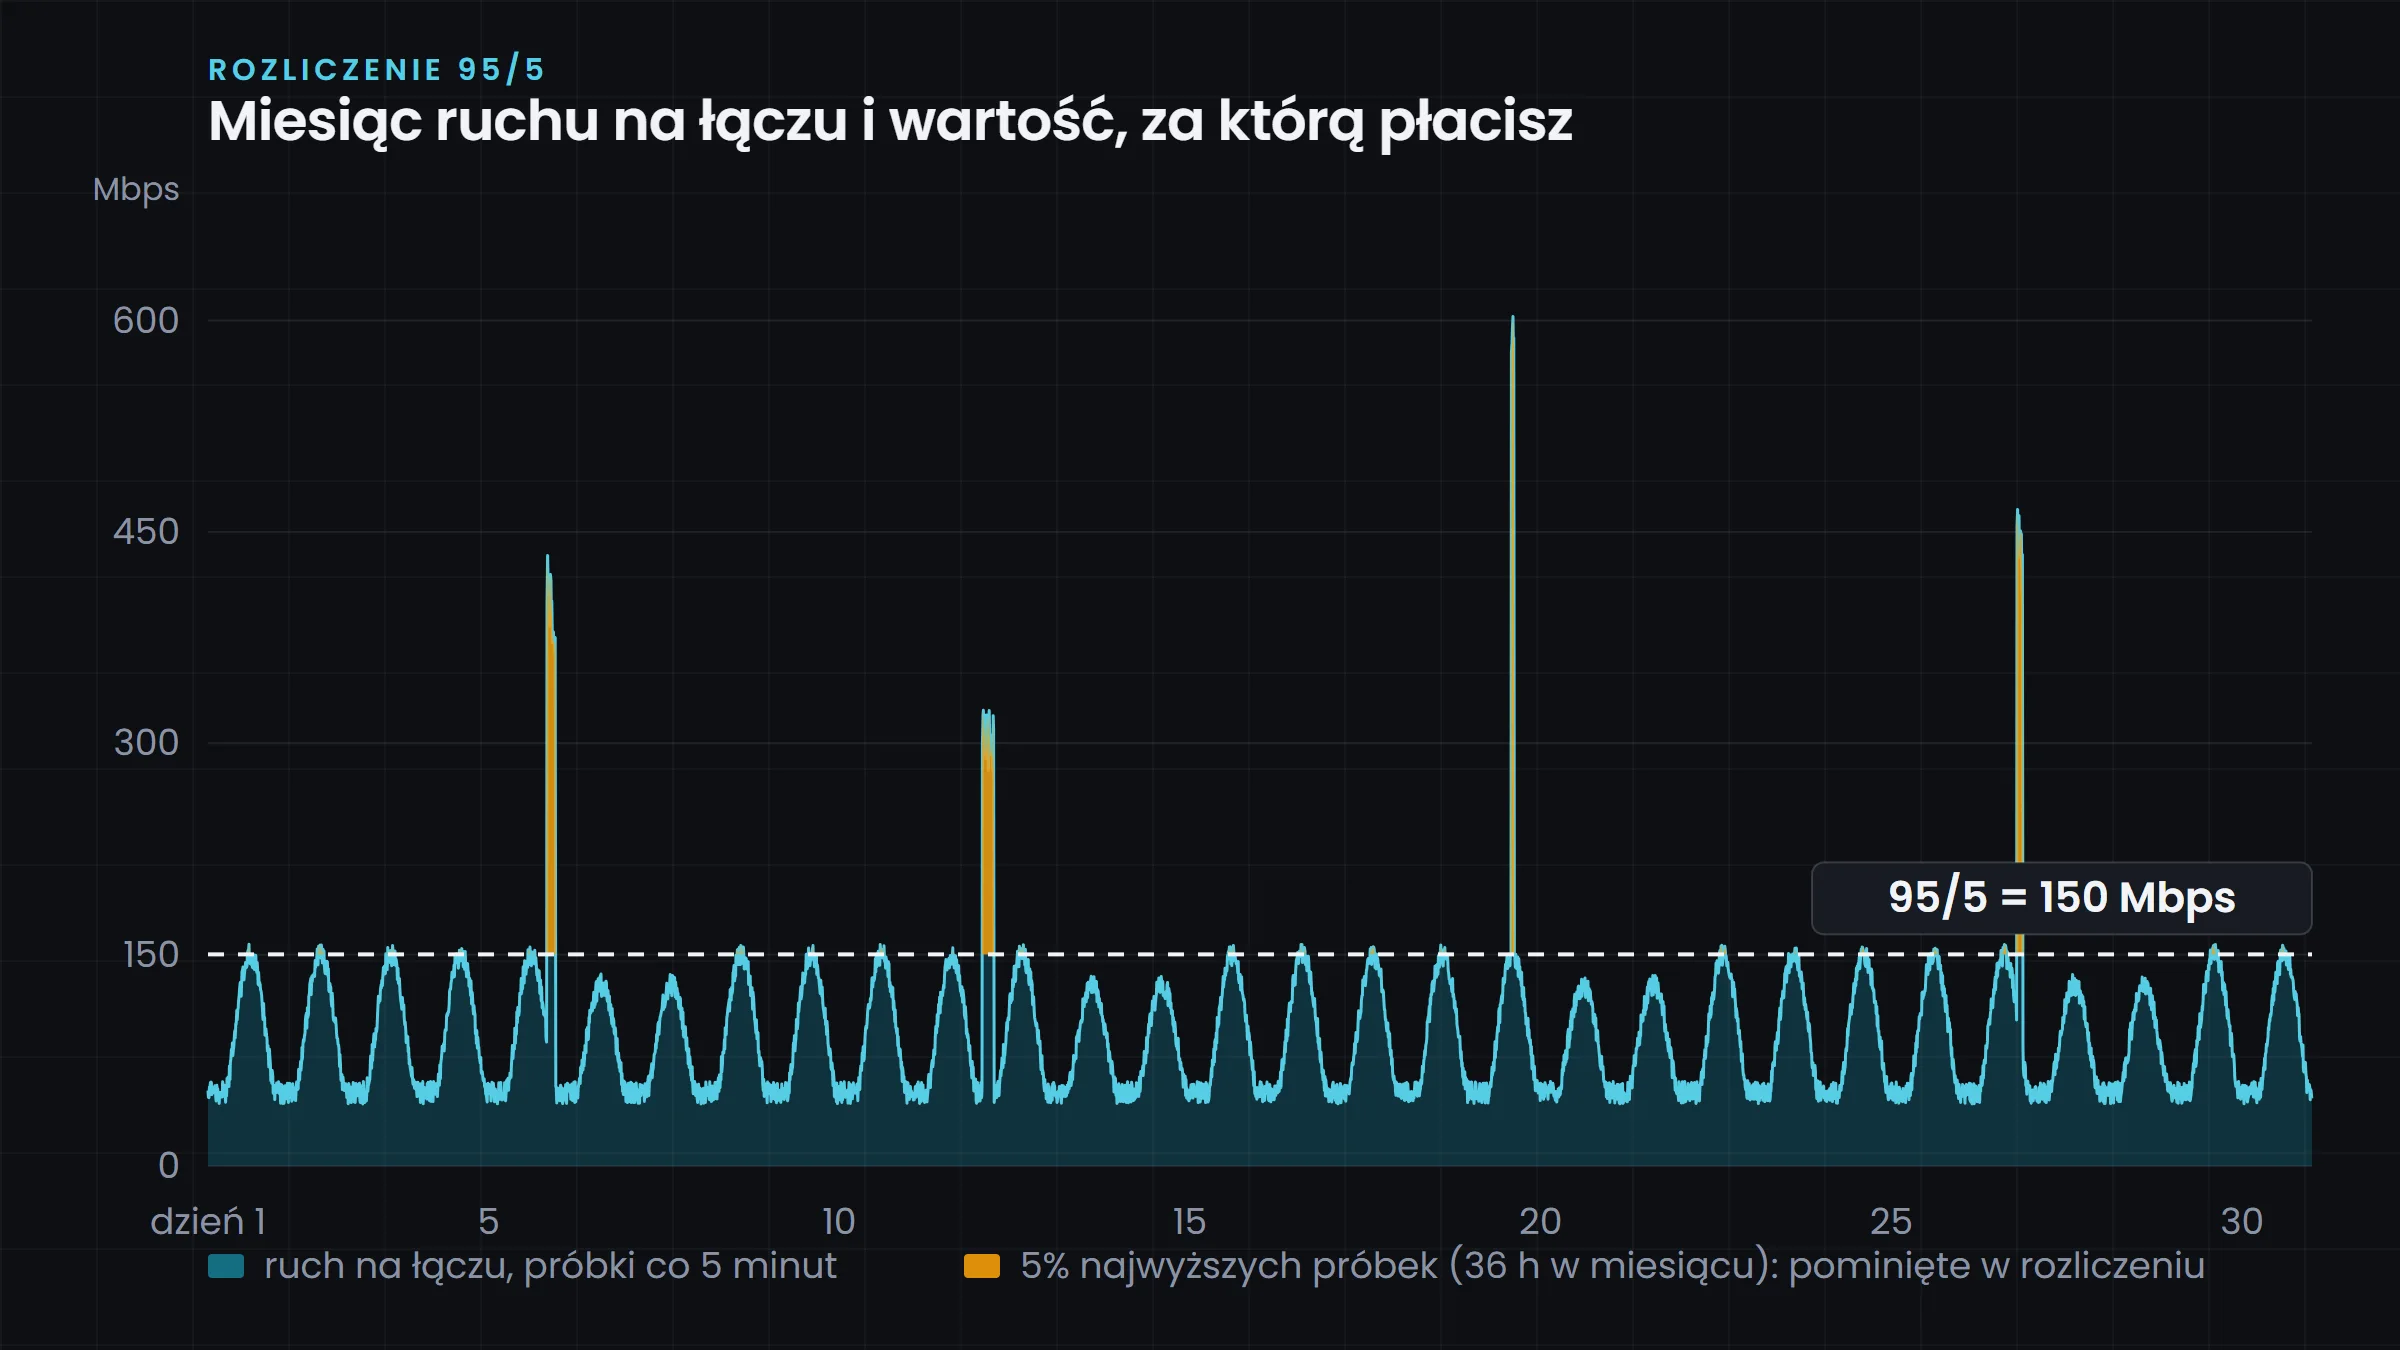
7 min čtenípl
Jak operatorzy liczą 95. percentyl łącza, ile godzin szczytu w miesiącu nie wchodzi do rachunku i kiedy 95/5 opłaca się bardziej niż rozliczenie po transferze albo stałe pasmo.
6 min čtenípl
Jak działa anycast w BGP, czym różni się od unicastu i dlaczego sieć rozgłaszana z wielu lokalizacji przyjmuje atak DDoS lepiej niż pojedynczy punkt wejścia. Zalety, ograniczenia i przykład z sieci SkyPass.
8 min čtenípl
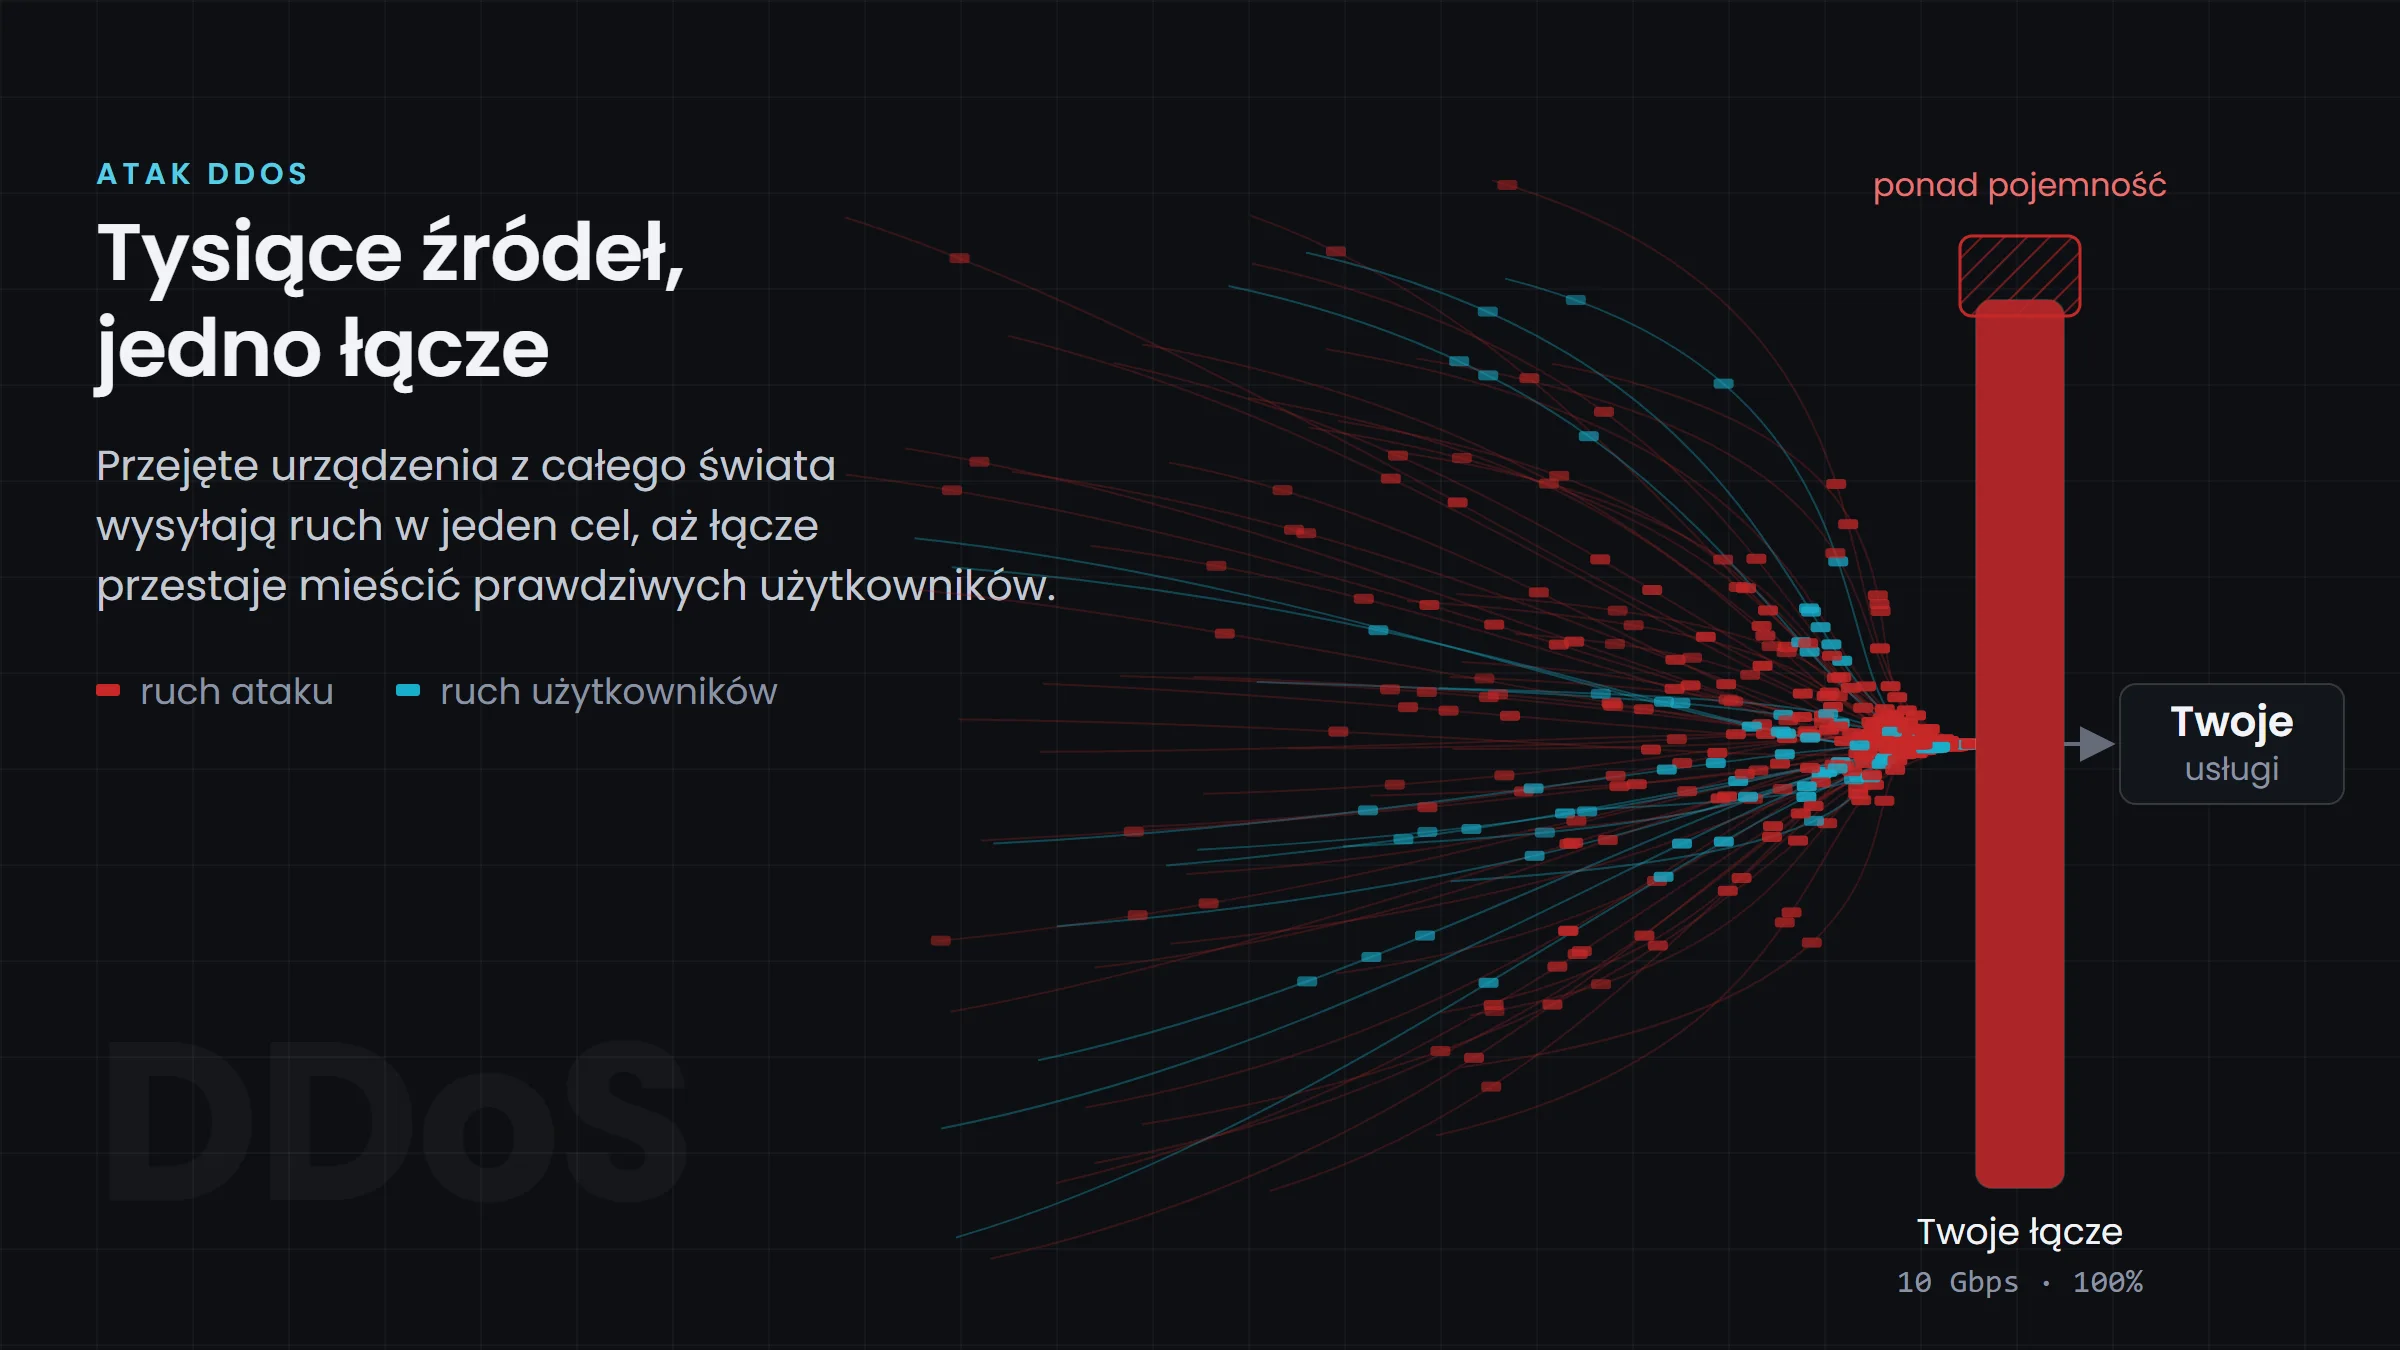
Czym jest atak DDoS, jak działają ataki wolumetryczne, protokołowe i aplikacyjne, ile kosztuje brak przygotowania i co zrobić, zanim atak się zacznie. Z przykładem z sieci operatora ISP.
Kontakt
Popište, co chráníte nebo provozujete, a navrhneme variantu služby a způsob připojení.
Po odeslání formuláře se vám ozveme s doplňujícími dotazy nebo s návrhem dalšího kroku: rozhovoru, testů nebo nabídky.
Komunikujeme pouze v angličtině a polštině. Napište nám prosím v jednom z těchto jazyků.